


 العربية
 English
اختبار أمان تطبيقات الويب: هجمات JWT (Burp Suite)
منذ 5 أيام
عرض العمل
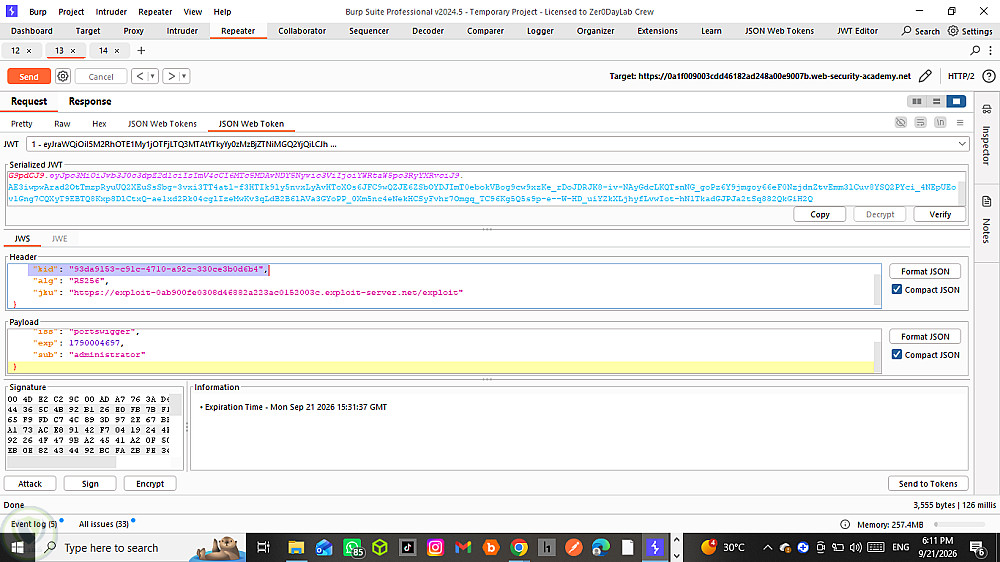
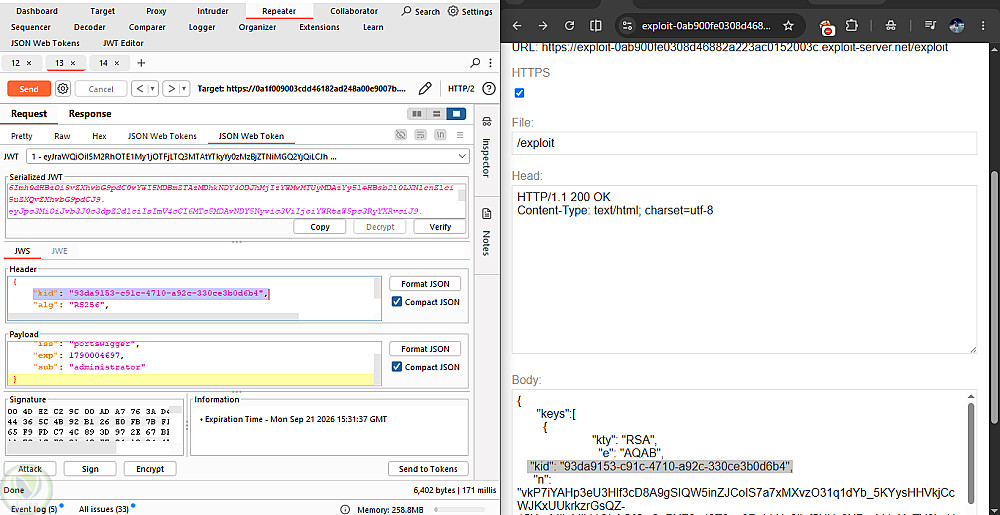
الوصف
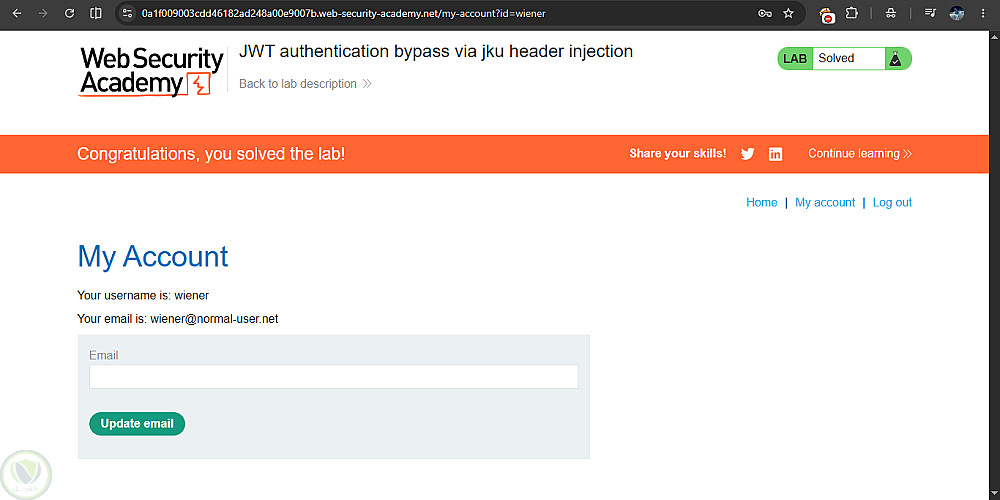
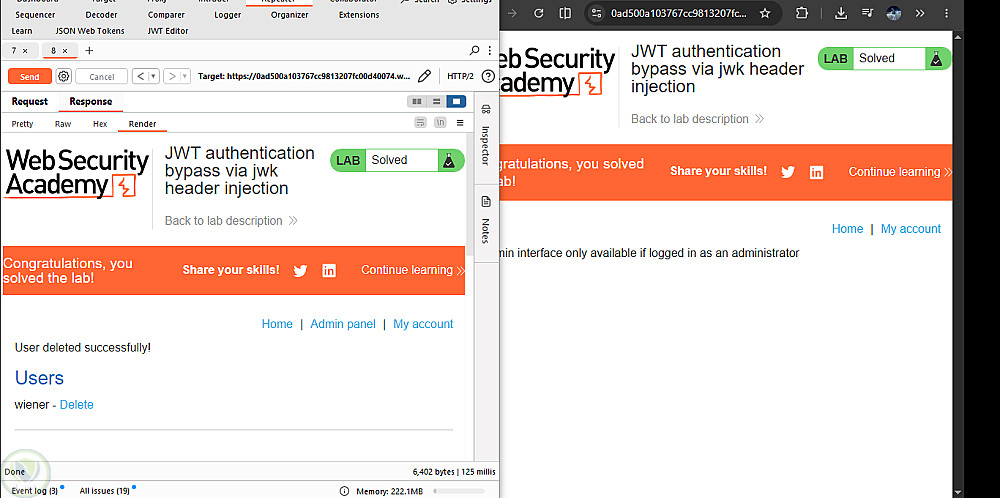
حللت لابين في PortSwigger Web Security Academy عن ثغرات توثيق JWT باستخدام Burp Suite وإضافة JWT Editor. في اللاب الأول (jwk header injection) تبيّن أن الخادم يقبل مفتاحاً عاماً مضمّناً في ترويسة التوكن، فوقّعت توكن بمفتاح RSA خاص بي لتجاوز التحقق. في اللاب الثاني (jku header injection) كان الخادم يجلب مجموعة المفاتيح من عنوان تتحكم فيه الترويسة، فاستضفت مجموعة مفاتيح خاصة بي على exploit server. وثّقت الخطوات بالأدلة واقترحت المعالجة: قبول مفاتيح من قائمة موثوقة فقط، وتجاهل ترويسات jwk وjku القادمة من العميل. العمل تم بالكامل على لابات تدريبية معدّة لهذا الغرض.
التفاصيل
| المشاهدات | 0 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات |
حساب المستخدم

بائع مستوي: جديد
مختبر اختراق اخلاقي
| اخر ظهور: منذ يوم
أنا عاطف، أعمل كفريلانس في الأمن السيبراني. أنفّذ اختبار أمان لتطبيقات الويب باستخدام Burp Suite، وتحليل حركة الشبكة بـ Wireshark، وتقييم الثغرات بـ Nmap، ....
وظفني