 العربية
 English
Security Code Review + Secure Refactoring
منذ أسبوع
عرض العمل
الوصف
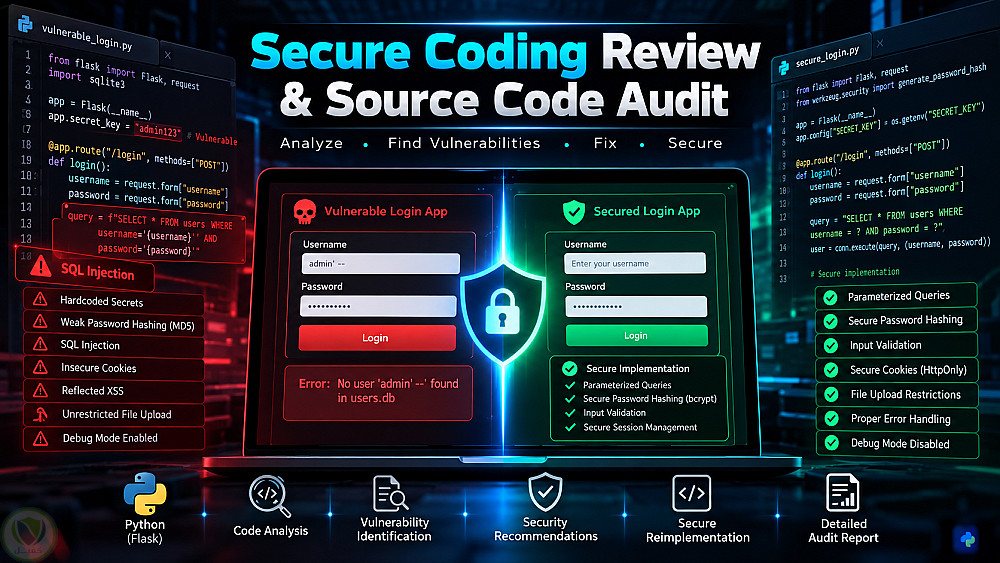
قمت بتحليل ومراجعة تطبيق ويب مبني باستخدام Python وFlask بهدف اكتشاف الثغرات الأمنية وتحليل تأثيرها، ثم تطوير نسخة محسّنة تعالج نقاط الضعف المكتشفة.
شملت عملية التحليل اكتشاف مجموعة من الثغرات والمشكلات الأمنية، من أبرزها SQL Injection، ضعف تخزين كلمات المرور، Hardcoded Secrets، Insecure Cookies، XSS، Unrestricted File Upload، ضعف التحقق من المدخلات، وتسريب المعلومات الحساسة، بالإضافة إلى تفعيل Debug Mode.
بعد تحديد نقاط الضعف، تم تنفيذ Secure Refactoring للتطبيق من خلال استخدام Parameterized Queries، Secure Password Hashing، Secure Session Management، Input Validation، Secure File Upload Handling، Environment-based Configuration، Generic Error Handling والتحكم الآمن في وضع Debug.
الهدف من المشروع كان تحويل نتائج التحليل الأمني إلى إصلاحات عملية قابلة للتطبيق، مع توثيق الثغرات، مستوى الخطورة، سبب المشكلة، وتأثيرها والحلول المقترحة ضمن تقرير أمني منظم.
التفاصيل
| المشاهدات | 2 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - اخري |
حساب المستخدم