


 العربية
 English
اختبار اختراق تطبيق ويب واكتشاف ثغرات أمنية باستخدام منهجية OWASP
منذ شهر
عرض العمل
الوصف
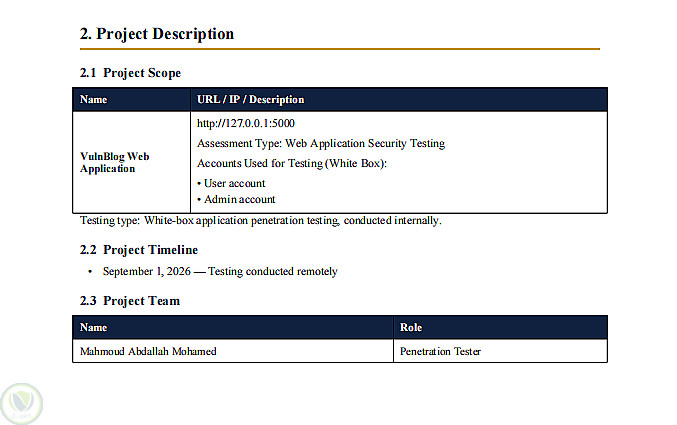
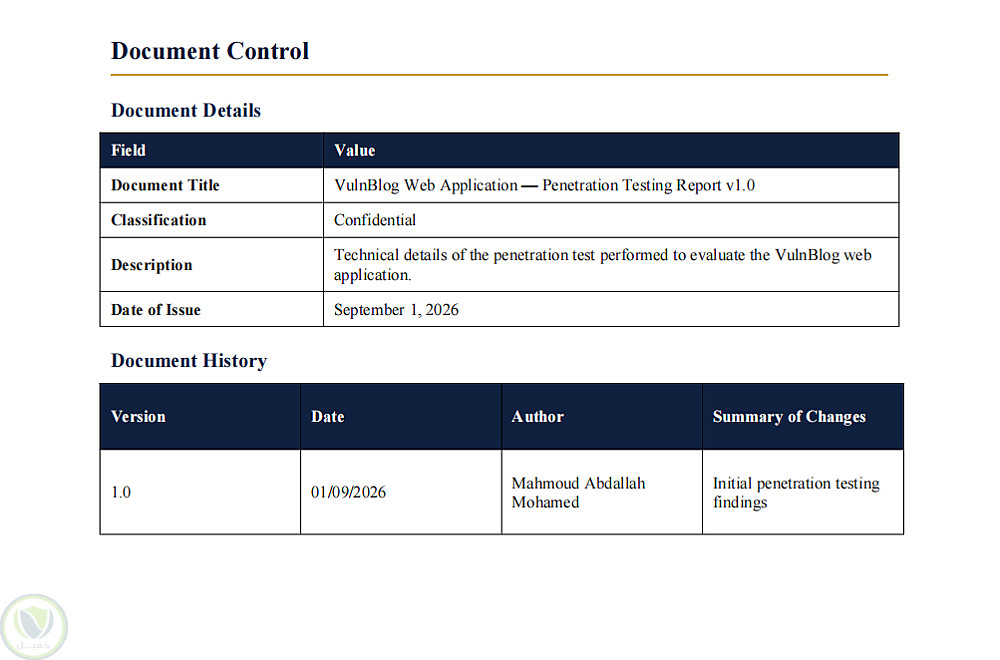
مشروع عملي في مجال اختبار الاختراق وأمن تطبيقات الويب، تم تنفيذه ضمن فريق خلال دورة اختبار الاختراق وأمن التطبيقات في أكاديمية الأمن السيبراني بالمعهد القومي للاتصالات (NTI).
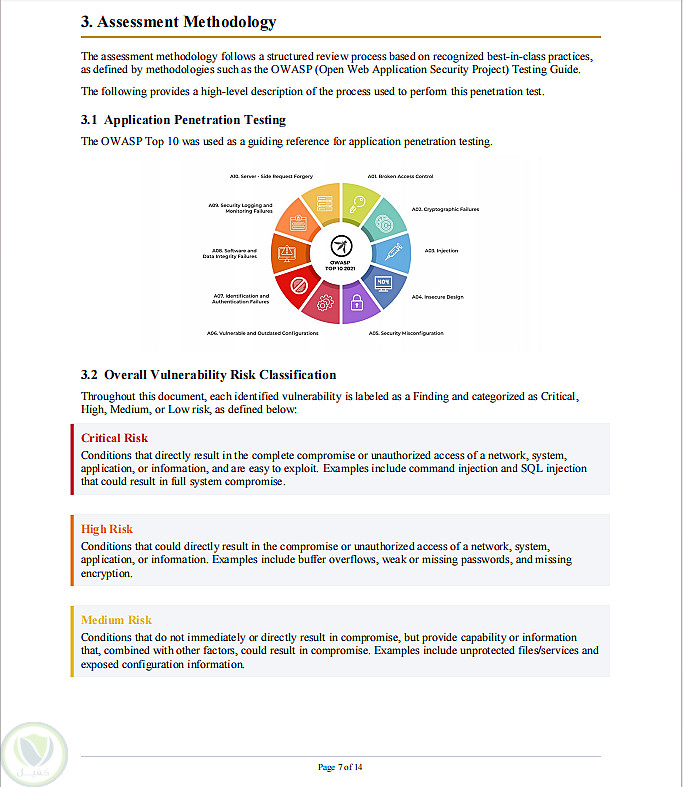
قمنا بإجراء اختبار اختراق لتطبيق ويب تجريبي باستخدام منهجية اختبار منظمة مستندة إلى دليل اختبار OWASP وأهم مخاطر OWASP Top 10.
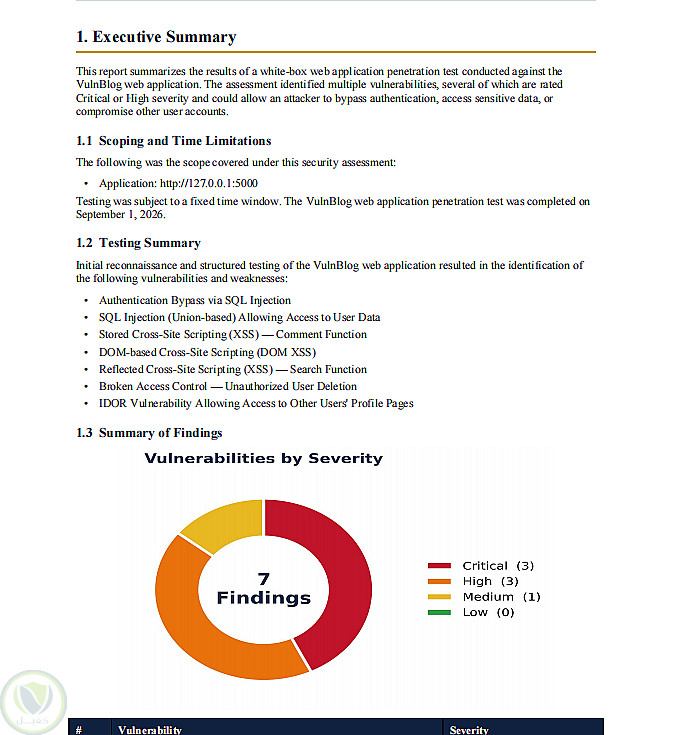
تمكّن فريق العمل من اكتشاف وتوثيق 7 ثغرات أمنية في التطبيق، وكنت مسؤولًا بشكل مباشر عن اكتشاف وتوثيق ثغرتين، وهما:
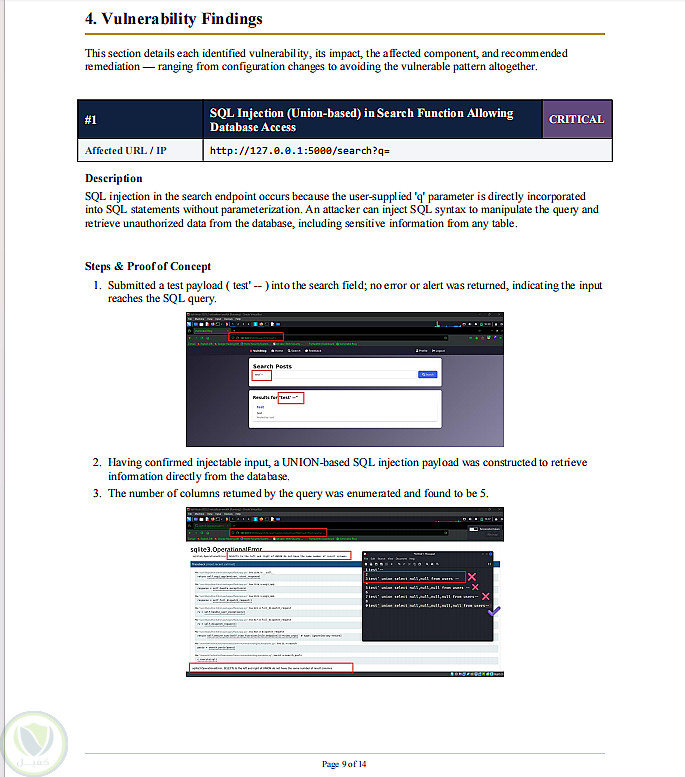
• حقن SQL باستخدام Union-Based SQL Injection – خطورة حرجة: تم اكتشاف الثغرة في وظيفة البحث بالتطبيق، وإثبات إمكانية التلاعب باستعلامات قاعدة البيانات والوصول إلى بيانات غير مصرح بها.
• ثغرة IDOR – خطورة متوسطة: تم اكتشافها في وظيفة الملفات الشخصية، حيث أمكن الوصول إلى ملفات مستخدمين آخرين من خلال التلاعب بمعرّف المستخدم (ID) في الرابط، واختبار عدة معرّفات باستخدام Burp Suite Intruder، بما في ذلك حساب إداري.
تم إعداد توثيق فني لكل ثغرة شمل:
• وصف الثغرة
• إثبات قابلية الاستغلال (Proof of Concept)
• تقييم الأثر الأمني
• التوصيات الفنية لمعالجة الثغرة
التفاصيل
| المشاهدات | 2 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - اخري |
حساب المستخدم

بائع مستوي: جديد
Penetration Tester
| اخر ظهور: منذ شهر
مرحباً، أنا محمود، متخصص في الأمن السيبراني واختبار اختراق تطبيقات الويب، ومطور برمجيات. شاركت في تنفيذ العديد من المشاريع الجامعية ضمن فرق عمل، مما ساع ....
وظفني