


 العربية
 English
فحص أمني شامل لتطبيق ويب
منذ 3 أسابيع
عرض العمل
الوصف
أنشأت بيئة اختبار لتطبيق OWASP Juice Shop لتطبيق مهارات فحص الثغرات الأمنية (OWASP Top 10) بشكل عملي عبر مراحل: الاستكشاف ← الاستغلال ← التوثيق ← التوصيات.
أبرز الثغرات التي تم اكتشافها واستغلالها:
-كشف الملفات الحساسة: الوصول لملفات نسخ احتياطي مخفية عن طريق ملف robots.txt.
-تجاوز فلترة الملفات: الوصول لملف محمي.
-SQL Injection: الدخول لحساب المسؤول (Admin) بدون كلمة المرور.
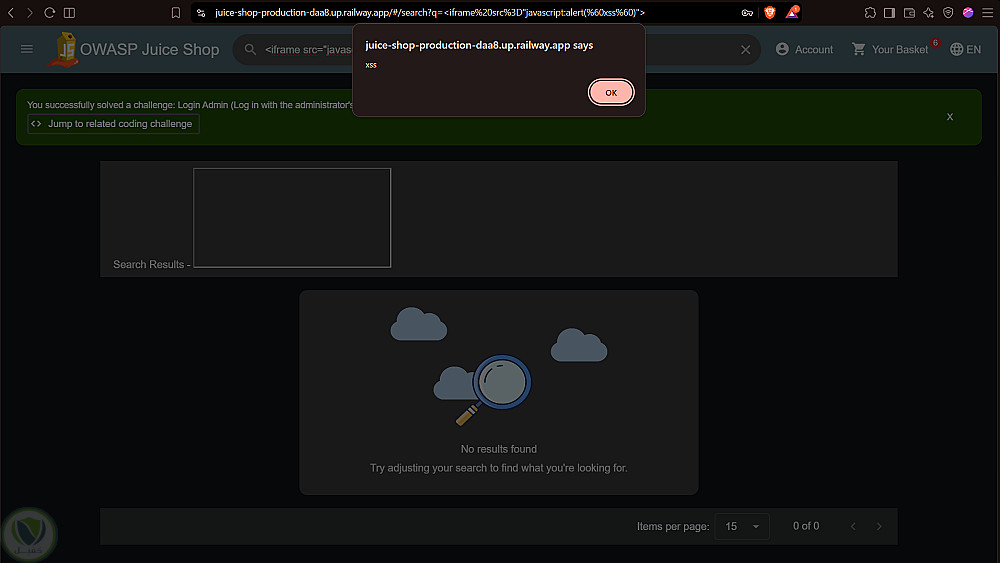
-ثغرة DOM-based XSS: تنفيذ برمجيات خبيثة داخل المتصفح.
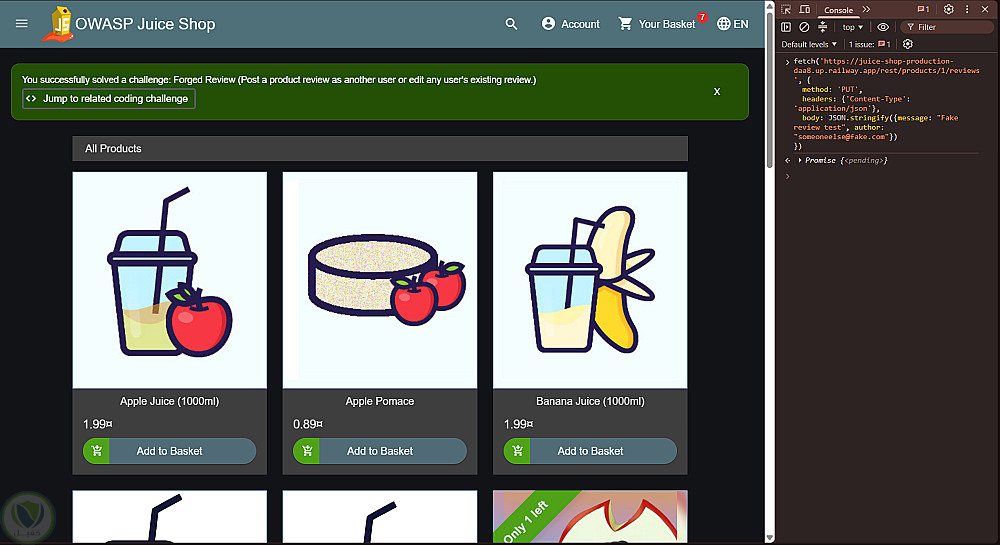
-(Broken Access Control: كتابة تقييم لمنتج باسم مستخدم آخر.
التوصيات لحل المشاكل:
-عدم استخدام robots.txt لإخفاء الملفات المهمة.
-استخدام Prepared Statements لمنع ثغرات SQL Injection.
-تنظيف وتصفية مدخلات المستخدمين لمنع ثغرات XSS.
-التحقق من هوية المستخدم داخل السيرفر نفسه، وعدم الاعتماد على البيانات القادمة من المتصفح.
التفاصيل
| المشاهدات | 3 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - مواقع الويب |
حساب المستخدم

