


 العربية
 English
اختبار اختراق أمني لموقع ويب – DevHub
منذ 3 أسابيع
عرض العمل
الوصف
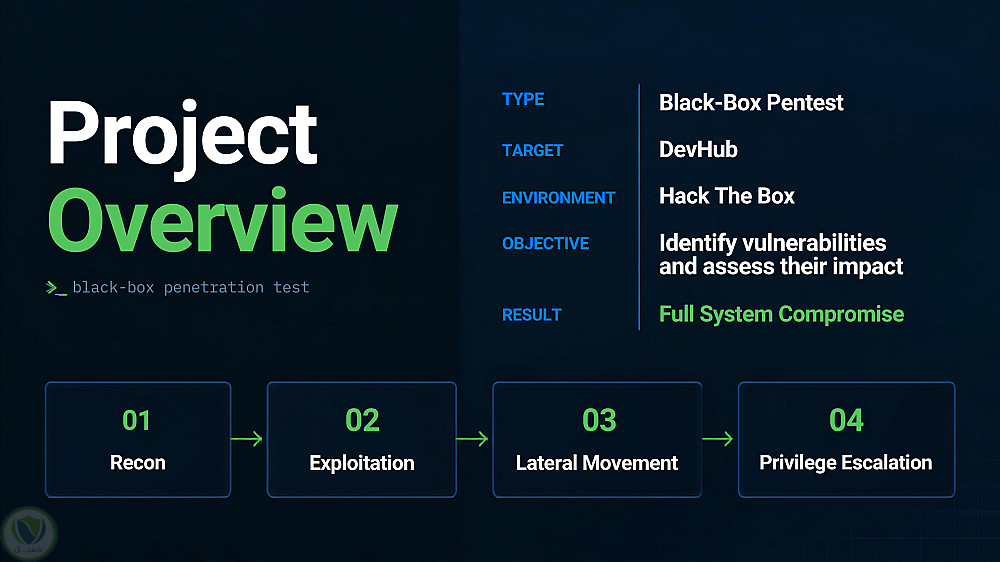
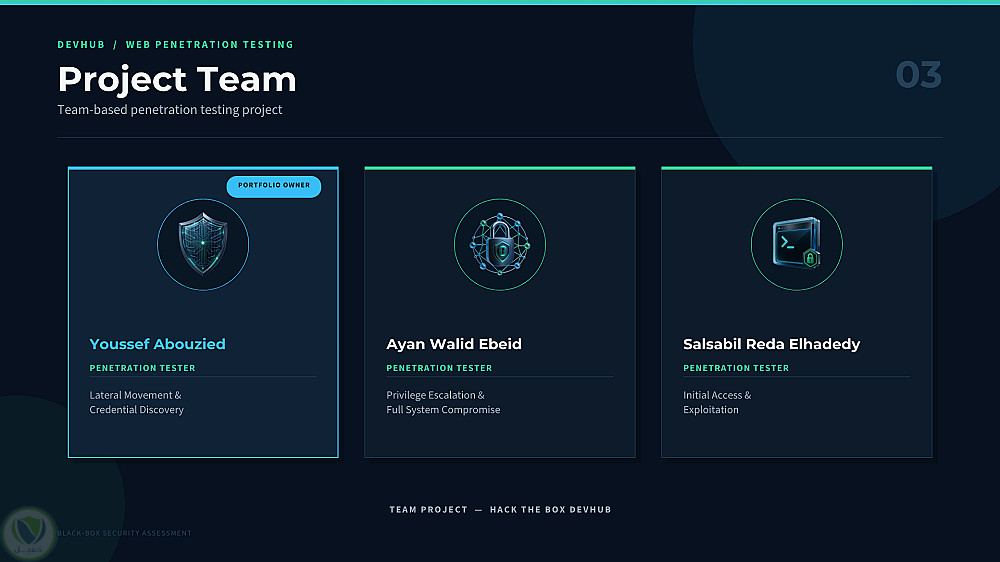
شاركت ضمن فريق مكوّن من 3 أفراد في تنفيذ اختبار اختراق أمني (Black-Box Penetration Testing) على بيئة تدريبية تحاكي سيناريو حقيقي لاختبار أمان تطبيقات الويب.
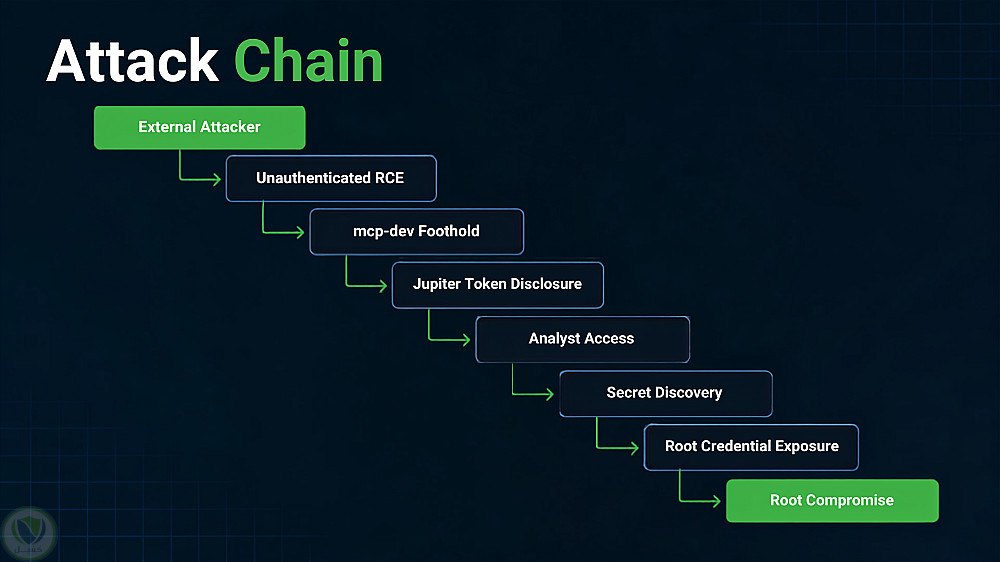
كان دوري يتركز على Lateral Movement & Credential Discovery، من خلال تحليل البيئة بعد الحصول على نقطة الدخول، البحث عن بيانات الاعتماد والمعلومات الحساسة، والمساهمة في استكمال سلسلة الاختراق حتى Root Compromise.
أبرز النتائج:
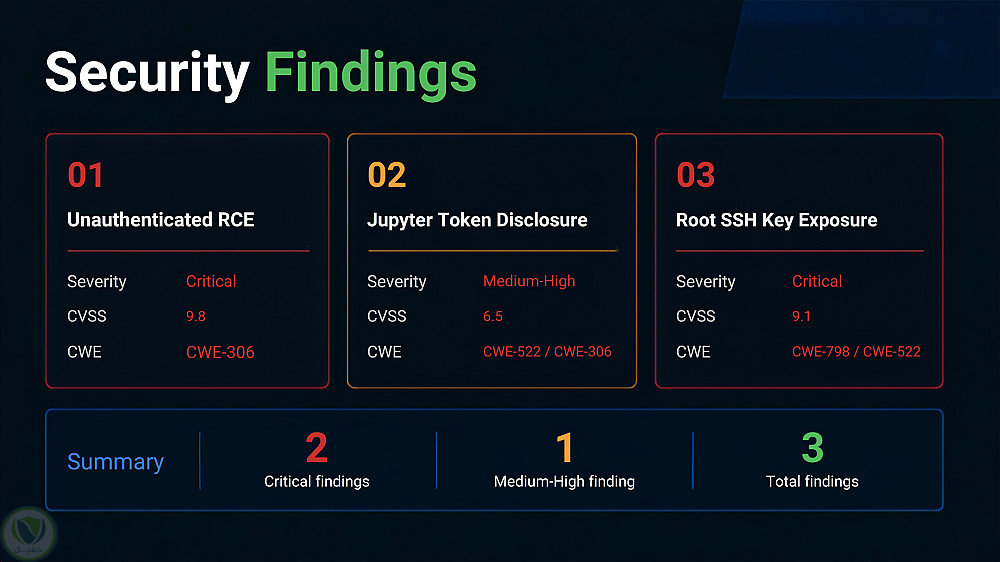
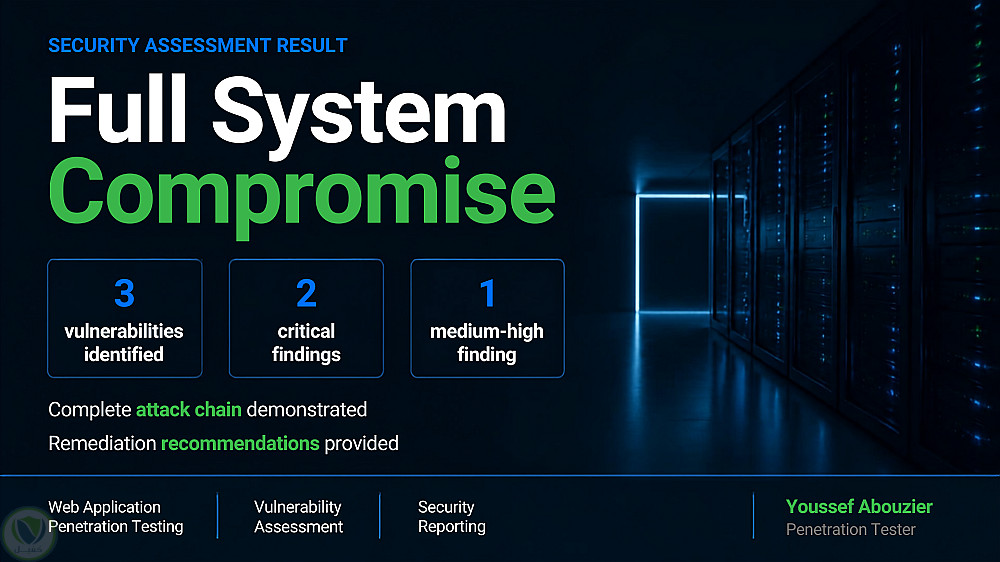
• اكتشاف Remote Code Execution غير موثقة – Critical.
• اكتشاف تسريب Authentication Token لخدمة Jupyter.
• اكتشاف سوء في إدارة Credentials أدى إلى كشف مفتاح SSH عالي الصلاحية.
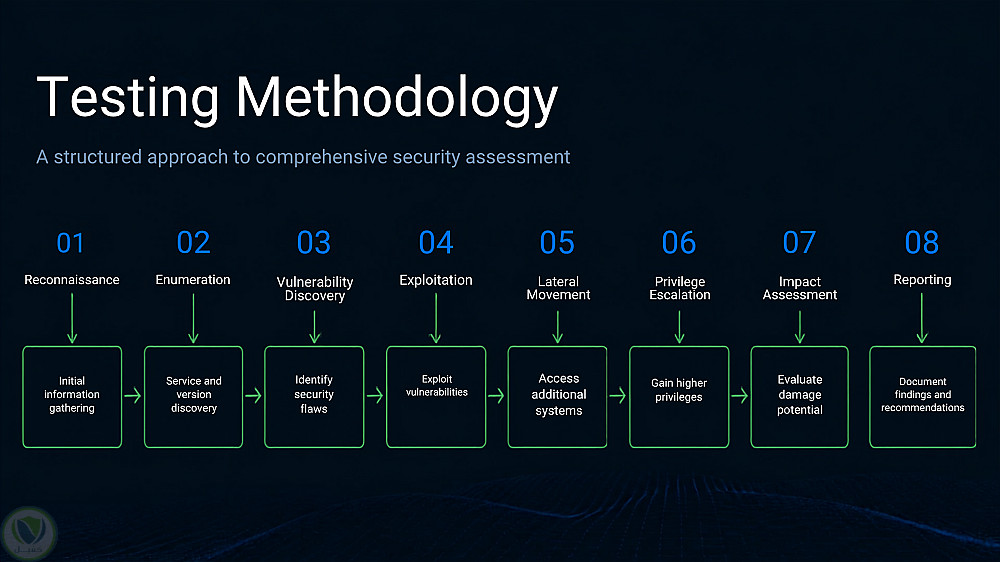
• تنفيذ Attack Chain من Initial Access حتى Root Compromise.
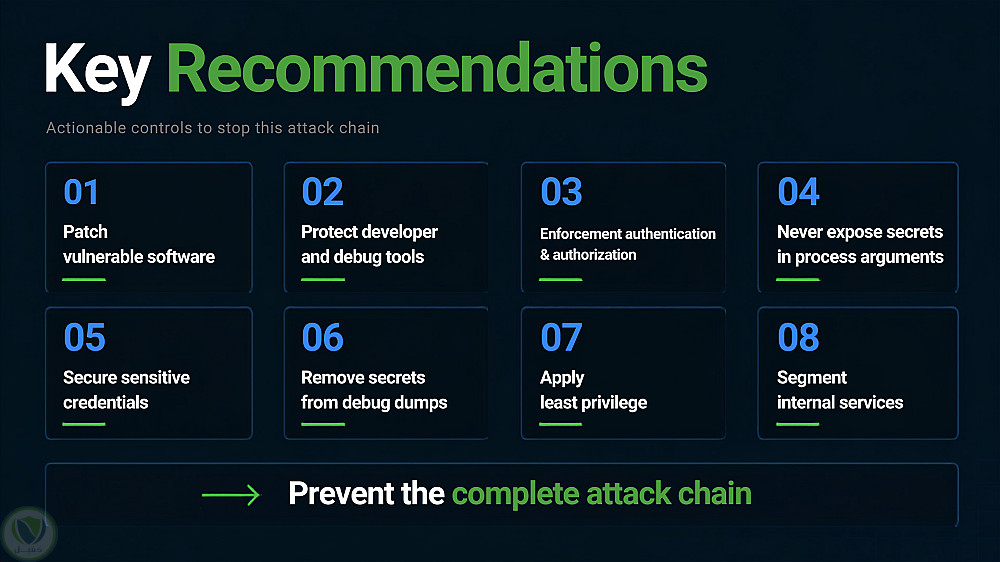
• توثيق الثغرات وتأثيرها وتقديم توصيات للمعالجة.
الأدوات: Nmap – Burp Suite – Linux – SSH – Manual Enumeration
المخرجات: تقرير Penetration Testing احترافي يتضمن Findings وSeverity وImpact وPoC وRemediation Recommendations.
البيئة: Hack The Box – DevHub
المشروع تدريبي وتعليمي في مجال الأمن السيبراني.
التفاصيل
| المشاهدات | 12 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - مواقع الويب |
حساب المستخدم

بائع مستوي: جديد
Web Pentester
| اخر ظهور: منذ يومين
شغوفٌ بأمن المعلومات، وأطمح لأن أصبح خبيرًا في اختبار اختراق تطبيقات الويب، ولديّ خبرة عملية في اختبار أمان تطبيقات الويب، وتقييم الثغرات الأمنية، ****قات ....
وظفني