


 العربية
 English
تقييم واختبار ثغرات SQL Injection باستخدام Burp Suite – PortSwigger Web Security Academy
منذ 3 أسابيع
عرض العمل
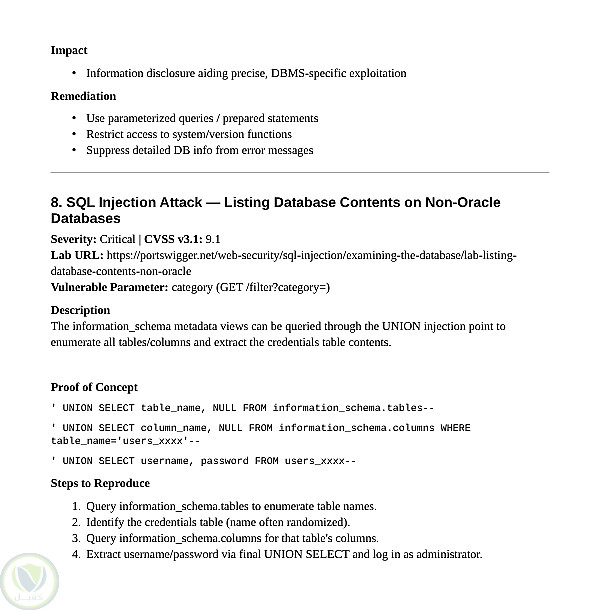
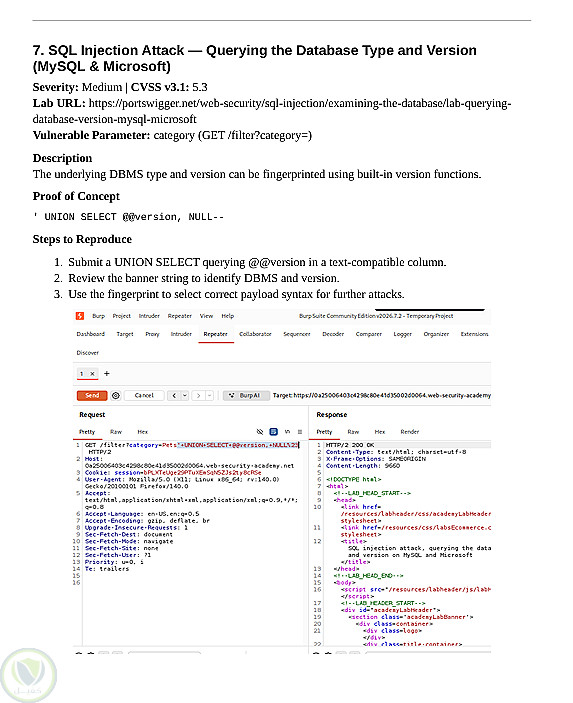
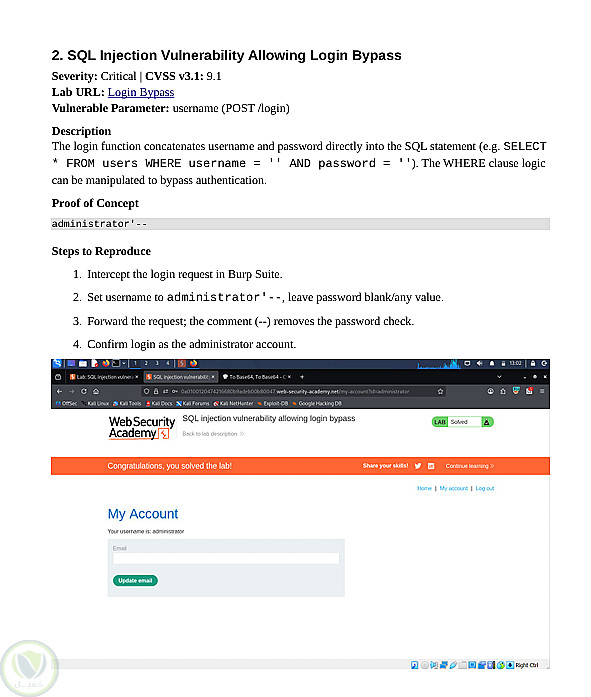
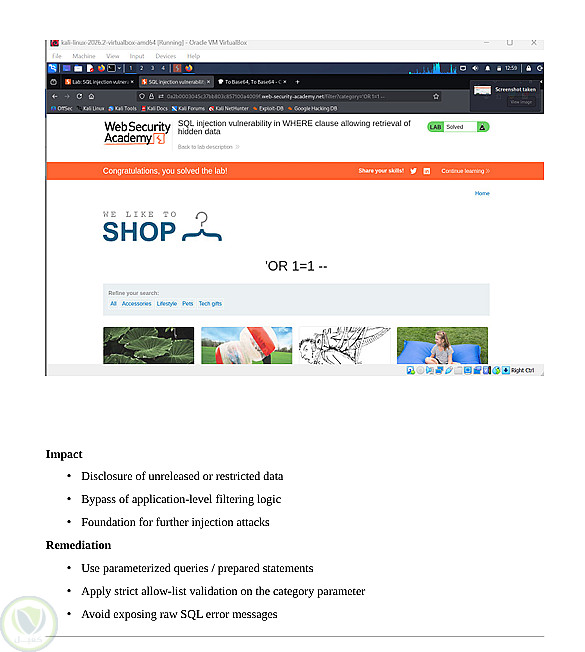
الوصف
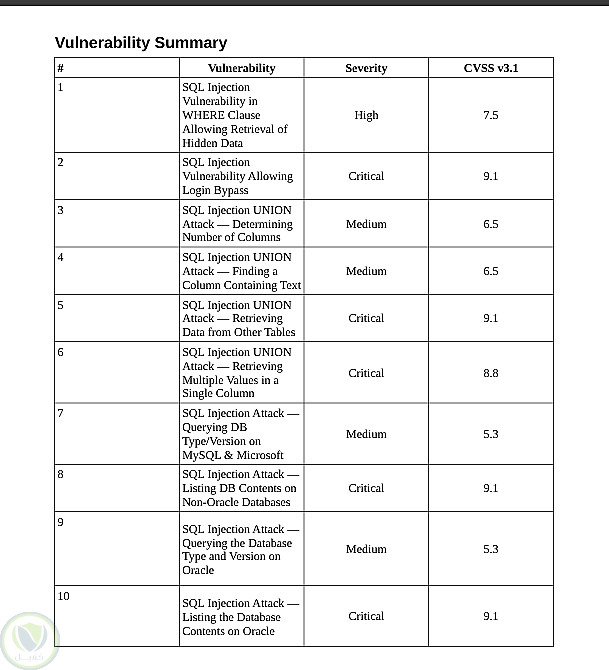
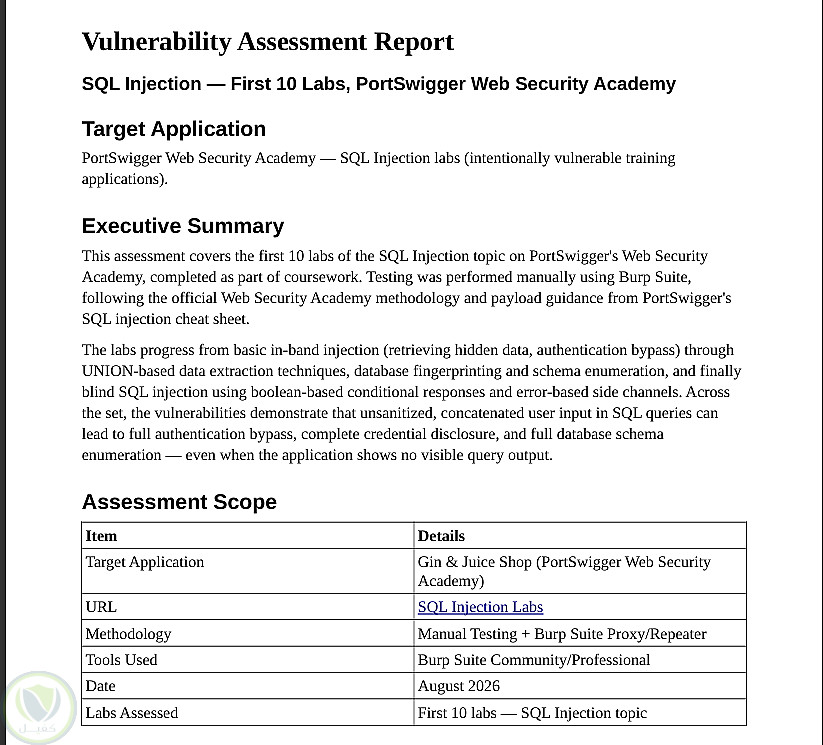
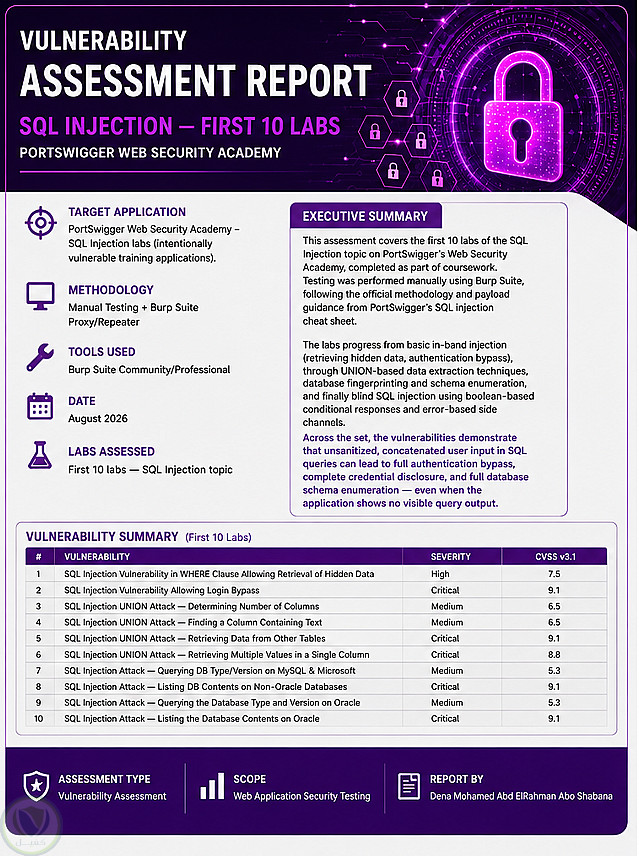
تنفيذ تقييم أمني عملي لأول 10 مختبرات من مسار SQL Injection على PortSwigger Web Security Academy داخل بيئة تدريبية مصرح بها. تم استخدام Burp Suite لاكتشاف واختبار الثغرات، بما في ذلك استرجاع البيانات المخفية، تجاوز تسجيل الدخول، هجمات UNION، تحديد عدد الأعمدة، اكتشاف نوع وإصدار قاعدة البيانات، واستكشاف بنية قاعدة البيانات. تم توثيق النتائج في تقرير احترافي يتضمن وصف كل ثغرة، مستوى الخطورة وفق CVSS v3.1، دليل إثبات الثغرة (PoC)، خطوات إعادة الاختبار، التأثير الأمني، والتوصيات المناسبة للمعالجة.
الأدوات: Burp Suite | SQL Injection | UNION Attacks | CVSS | Web Security Testing
التفاصيل
| المشاهدات | 3 |
| المفضلة | 0 |
| القسم | أمور اخرى |
حساب المستخدم
بائع مستوي: جديد
Penetration Tester
| اخر ظهور: منذ يوم
Passionate Cybersecurity Specialist and Penetration Tester with hands-on experience in web application security, and Linux system administration. Skilled i ....
وظفني