


 العربية
 English
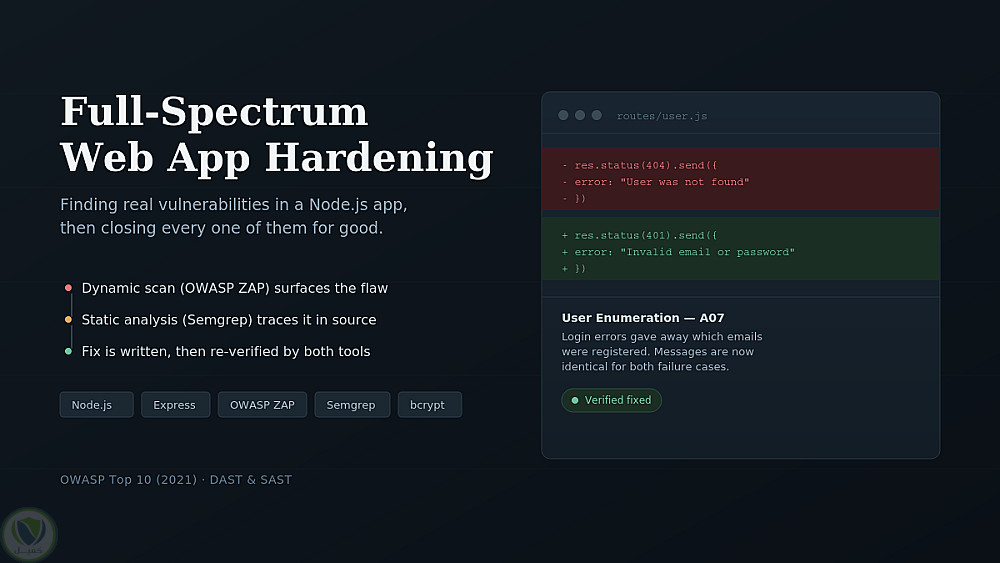
Full-Spectrum Web App Hardening – Secure Software Development (DAST & SAST)
منذ شهر
عرض العمل
الوصف
مشروع متكامل لاكتشاف وتحليل ومعالجة ثغرات أمنية في تطبيق ضعيف مبني باستخدام Node.js وExpress.js، بالاعتماد على معايير OWASP Top 10 (2021). تم تنفيذ Dynamic Analysis باستخدام OWASP ZAP واختبارات يدوية عبر Postman، مما ساعد في اكتشاف ثغرات مثل SQL Injection وUser Enumeration وInsecure Password Storage وCORS Misconfiguration ونقص Security Headers.
كما تم استخدام Static Analysis عبر Semgrep باستخدام قواعد جاهزة وقواعد مخصصة لاكتشاف الأنماط البرمجية غير الآمنة مثل تخزين كلمات المرور بطريقة غير آمنة. بعد ذلك تم إصلاح جميع الثغرات باستخدام bcrypt، وتوحيد رسائل تسجيل الدخول، وإضافة Security Headers، وتعطيل X-Powered-By وضبط CORS بشكل آمن.
وأخيرًا تم التحقق من نجاح الإصلاحات باستخدام Semgrep وOWASP ZAP وPostman، ليعكس المشروع دورة كاملة من Secure SDLC: الاكتشاف، التحليل، المعالجة، والتحقق.
التفاصيل
| المشاهدات | 3 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - اخري |
حساب المستخدم

بائع مستوي: جديد
محلل أمن سيبراني
| اخر ظهور: منذ 3 أسابيع
أنا عمر نبيل، متخصص وطالب في مجال الأمن السيبراني مع خبرة عملية في أمن تطبيقات الويب، اختبار وتقييم الثغرات، مراقبة التهديدات، وعمليات الـSOC، بالإضافة إلى ....
وظفني