


 العربية
 English
تحليل حركة مرور الشبكة واكتشاف الهجمات باستخدام Wireshark
منذ شهرين
عرض العمل
الوصف
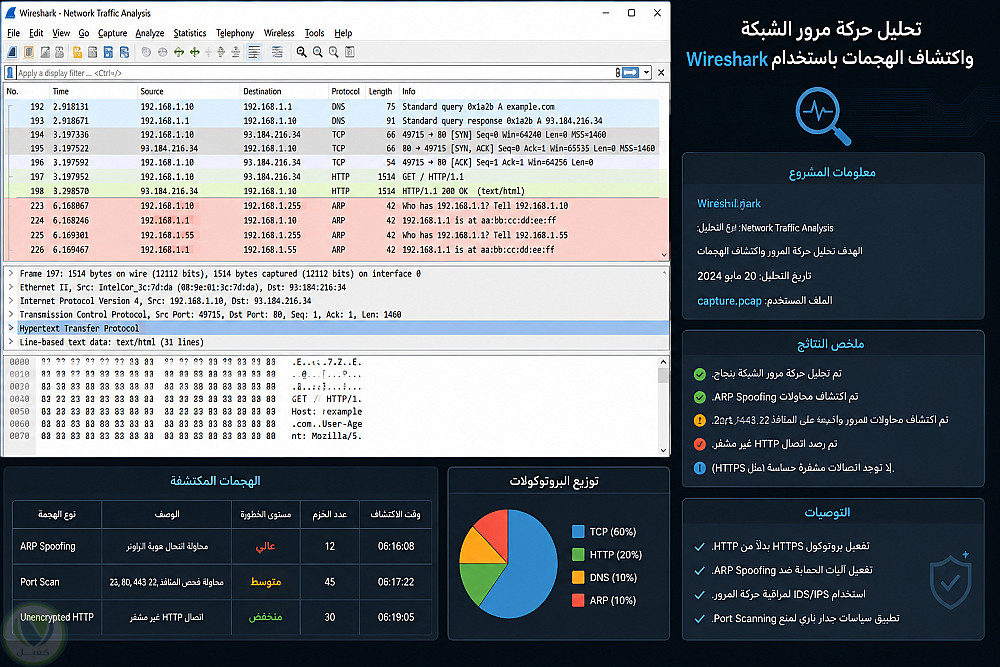
تم تحليل ملف (PCAP) يحتوي على حركة مرور شبكة حقيقية باستخدام Wireshark، وتم:
اكتشاف هجوم DDoS من خلال تحليل الحزم الزائدة
تحديد عناوين IP المصدر المشبوهة
تحليل بروتوكولات الشبكة (TCP, UDP, HTTP, DNS)
استخراج مؤشرات الاختراق (IOCs) مثل العناوين IP والنطاقات
كتابة تقرير أمني مفصل بالنتائج والتوصيات
التفاصيل
| المشاهدات | 0 |
| المفضلة | 0 |
| القسم | أمور اخرى |
حساب المستخدم
بائع مستوي: جديد
مهندس امن معلةمات
| اخر ظهور: منذ شهرين
أنا محلل أمن سيبراني Junior SOC Analyst بشغف كبير في مجال عمليات الأمن SecOps والدفاع السيبراني. أمتلك تدريب عملي وخبرة في تحليل الأحداث الأمنية والكشف عن ....
وظفني