


 العربية
 English
نظام صلاحيات لتطبيق Next.js وSupabase — متحقق منه في قاعدة البيانات
الوصف
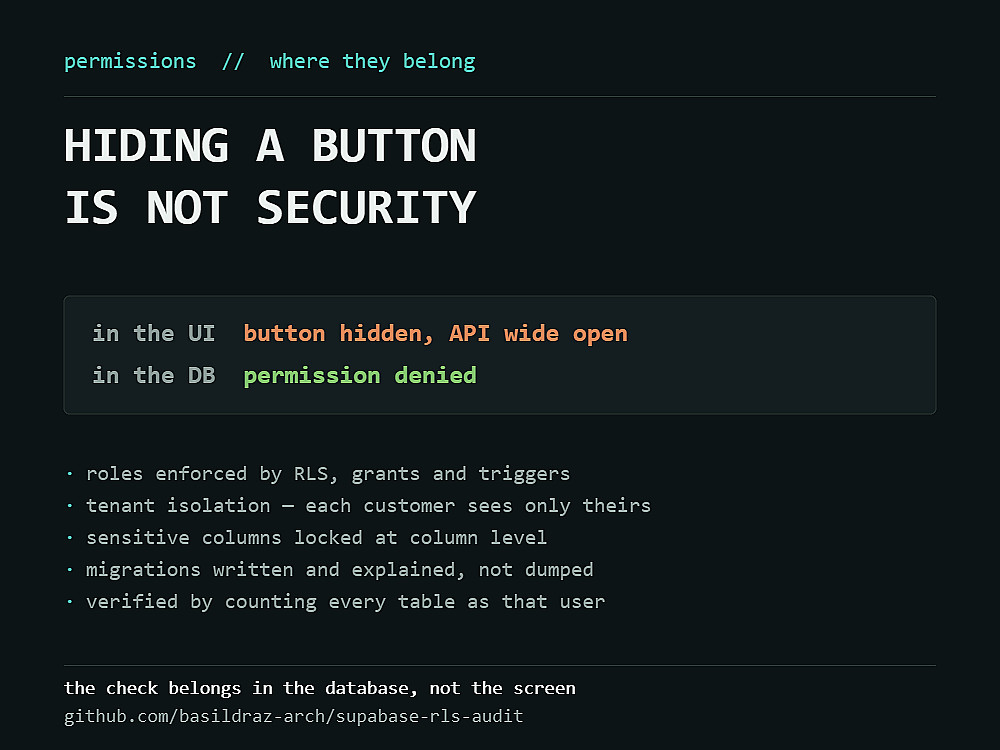
إخفاء زرار في الواجهة مش تأمين — ده تجميل.
لو الصلاحيات عندك متحقق منها في الواجهة بس، يبقى أي حد يفتح أدوات المطورين أو ينادي الـAPI مباشرة بيعدّي. أنا اتكشفت عندي ثغرة زي دي بالظبط: الـAPI كان بيرجّع مبيعات وأرباح لأي مستخدم مهما كان دوره، والواجهة كانت بتخبّي الأزرار وبس.
اللي هبنيه لك:
• أدوار وصلاحيات متحقق منها في قاعدة البيانات نفسها (RLS + منح على مستوى الأعمدة + تريجرات عند اللزوم)
• عزل بين المستأجرين لو تطبيقك بيخدم أكتر من عميل — كل واحد يشوف بياناته هو بس
• أعمدة حساسة (تكلفة، أرباح، بيانات شخصية) مقفولة حتى على مستوى العمود
• دوال محمية صح — وده أدق مما تتخيل: revoke من anon لوحده مابيعملش حاجة
• واجهة بتقرا الصلاحيات من نفس المصدر، فماتبقاش نسختين بيفترقوا مع الوقت
وأهم جزء: التسليم بيتضمن اختبار بحساب مستخدم حقيقي قليل الصلاحيات — بعدّ كل جدول في السكيما بحسابه وأوريك اللي رجّع صفوف واللي مارجّعش. الطريقة دي لقت عندي حاجتين قراءة الكود مالقتهمش.
وبسلّمك الميجريشنز مكتوبة ومشروحة، عشان تفهم كل سطر وتقدر تكمّل بعدي.
البائع


معلومات
خدمات أخري للبائع
الخدمات المقترحه


