 العربية
 English
بناء قواعد اكتشاف التهديدات ولوحات المراقبة في Splunk | Detection Engineering
الوصف
أقدم لك خدمة تطوير وتحديث قواعد الاكتشاف (Detection Rules) وبناء نظام تقييم المخاطر (Risk Scoring) داخل منصة Splunk لربط السجلات المبعثرة واكتشاف تسلسل الهجمات بشكل مبكر ومنظم.
ماذا تشمل الخدمة؟
تطوير استعلامات وقواعد الاكتشاف (Detection Rules & SPL): كتابة استعلامات Splunk مخصصة للتعرف على الأنشطة المشبوهه
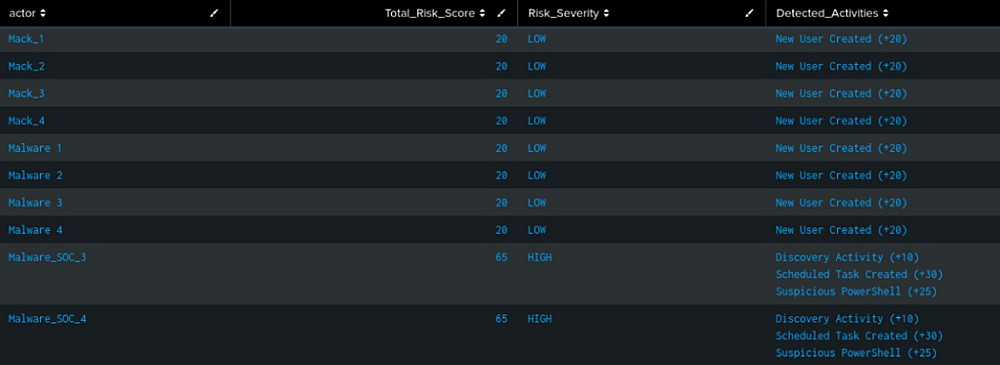
تطبيق نظام تقييم المخاطر (Risk Scoring Framework): تحديد أوزان ونقاط خطورة لكل حدث أمني وتجميعها لمتابعة مستوى التهديد الكلي (Low, Medium, High) وتجنب الإنذارات المكررة.
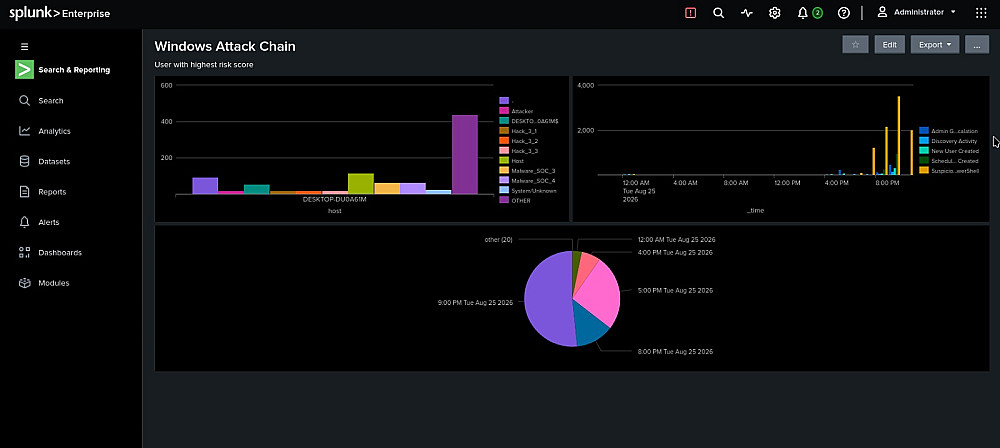
تصميم لوحات مراقبة تفاعلية (SOC Analytics Dashboard)
ربط السجلات بالأحداث (Correlation & Event Mapping): تجميع سجلات أنظمة التشغيل (مثل Windows Event Logs) لتحليل تسلسل الهجوم بدقة.
المخرجات وتسليمات الخدمة (Deliverables):
أكواد وقواعد التنبيه (Splunk Alert Queries & SPL Rules): جاهزة للعمل والتطبيق المباشر في بيئتك.
ملف لوحة المراقبة (Dashboard XML Code): ملف مخصص لاستيراد لوحة التحكم التفاعلية مباشرة إلى Splunk.
دليل الشرح والتوثيق (Documentation): ملف يوضح كيفية عمل قواعد الاكتشاف وتوزيع نقاط الخطورة وطريقة تعديلها مستقبلاً.
البائع
بائع مستوي: جديد
محللة أمن معلومات
| اخر ظهور: منذ أسبوع
مهندسة أمن سيبراني (SOC Analyst) متخصصة في مراقبة وتحليل السجلات وحركة البيانات واكتشاف التهديدات. أعمل على منصات الـ SIEM (مثل Splunk وFortiSIEM) وأدوات ....
تواصل معيمعلومات
الخدمات المقترحه