 العربية
 English
تحليل التنبيهات والتحقيق في الحوادث الأمنية | SOC Alert Triage & Incident Analysis
الوصف
أقدم لك خدمة فحص وتحليل التنبيهات الأمنية (Alert Triage) وتقييم الحوادث للوصول إلى حقيقة التهديد وتحديد الخطوات اللازمة للتعامل معه.
ماذا تشمل الخدمة؟
فحص وفلترة التنبيهات: تمييز الهجمات الحقيقية (True Positive) عن الإنذارات الخاطئة (False Positive).
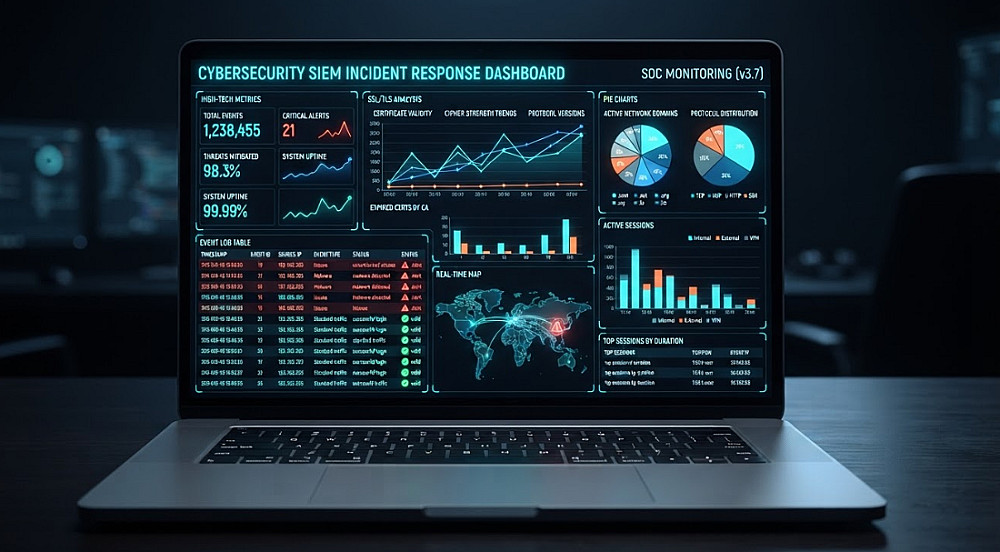
تحليل سجلات الأمان (Security Logs): فحص الأحداث عبر أنظمة الـ SIEM ومصادر السجلات المختلفة.
تحليل حركة البيانات والشبكة: فحص الـ IPs (المصدر والوجهة)، والبروتوكولات، وملفات الـ PCAP للتعرف على الاتصالات المشبوهة.
تتبع نشاط المستخدمين والأجهزة: مراجعة سلوك الحسابات (User Activity) والأنظمة المتأثرة (مثل Active Directory).
استخراج مؤشرات الاختراق (IOCs): استخراج وتوثيق النطاقات المريبة، عناوين الـ IP، وبصمات الملفات الخبيثة.
رسم ملامح الهجوم: إنشاء جدول زمني للحدث (Timeline) وتحديد تقنيات الهجوم وفق إطار MITRE ATT&CK.
تقرير استجابة للحوادث (Incident Report): تقرير تنفيذي منظم يوضح:
ماذا حدث ومتى حدث؟
حجم المخاطر ومستوى الخطورة (Severity & Impact).
خطة عمل وتوصيات فورية (Remediation & Mitigation) لعزل التهديد وتأمين البيئة.
لماذا تختار هذه الخدمة؟
دقة متناهية في تحليل حركة البيانات والاعتماد على الأدلة الرقمية فقط.
سرعة في تحديد الثغرات وتقديم توصيات حماية فورية.
سرية تامة لجميع بيانات وحسابات العمل.
البائع
بائع مستوي: جديد
محللة أمن معلومات
| اخر ظهور: منذ أسبوع
مهندسة أمن سيبراني (SOC Analyst) متخصصة في مراقبة وتحليل السجلات وحركة البيانات واكتشاف التهديدات. أعمل على منصات الـ SIEM (مثل Splunk وFortiSIEM) وأدوات ....
تواصل معيمعلومات
الخدمات المقترحه