العربية
 English
تحليل وفحص حركة مرور الشبكات وملفات التقاط البيانات (PCAP Analysis)
الوصف
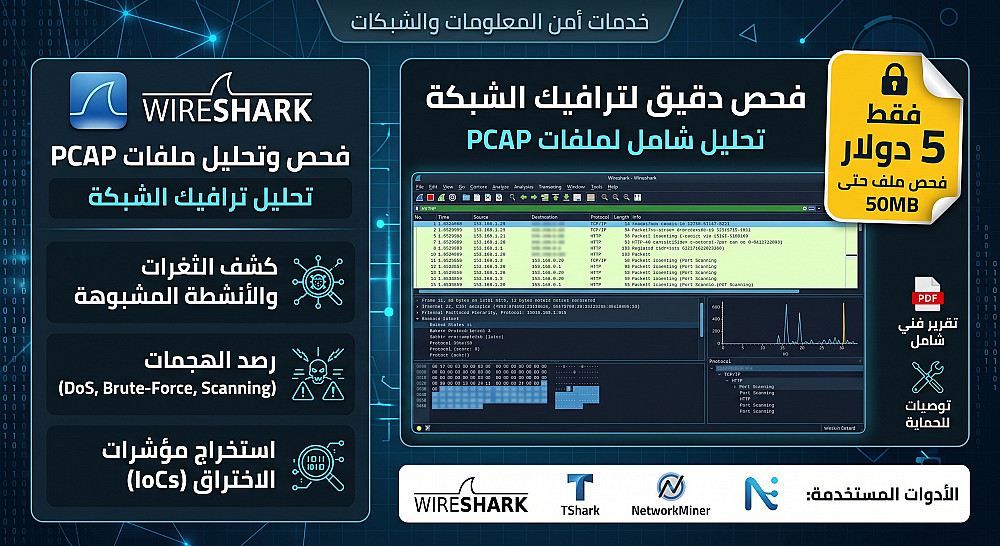
خدمة تقنية متخصصة لتحليل وفحص حركة البيانات في الشبكات عبر تحليل ملفات .pcap و.pcapng بدقة عالية. أساعدك في كشف الأنشطة المشبوهة، رصد محاولات الاختراق والهجمات (مثل Brute-Force، هجمات حجب الخدمة DoS، والمسح الشبكي Scanning)، واستخراج مؤشرات الاختراق (IoCs) مع تقديم تقرير فني شامل ومفصل.
مميزات الخدمة:
استخدام أدوات احترافية: الاعتماد على أدوات تحليل رائدة مثل Wireshark وTShark وNetworkMiner.
استخراج دقيق للمؤشرات: رصد عناوين IP المشبوهة، البروتوكولات غير الآمنة، والمنافذ المفتوحة المستهدفة.
تقارير احترافية مدعمة بالأدلة: توثيق مسار الهجوم (Timeline) مع لقطات شاشة وشرح فني واضح.
توصيات وإجراءات حماية: تقديم خطوات عملية لسد الثغرات وتعديل قواعد الجدران النارية (Firewall Rules).
ما الذي ستحصل عليه مقابل 5$ (الخدمة الأساسية):
فحص ملف التقاط شبكة (PCAP) بحجم يصل إلى 50 ميجابايت أو لجلسة اتصالات محددة، ويشمل:
تصفية وفلترة البروتوكولات وحزم البيانات (Packets) لتحديد السلوك الشاذ.
كشف نوع الهجوم أو النشاط المشبوه وتحديد الأجهزة المصابة ومصدر الهجوم.
تسليم ملف تقرير تنفيذي وفني (PDF) منظم يحتوي على ملخص التحليل والنتائج وأهم التوصيات الأمنية.
البائع

معلومات

خدمات أخري للبائع
الخدمات المقترحه