العربية
 English
رصد وكشف الهجمات السيبرانية على الشبكات وتقديم تقرير أمني وتوصيات حماية
الوصف
خدمة فنية مخصصة لتحليل واكتشاف الهجمات الشائعة ومحاولات الاختراق على شبكتك أو خوادمك. أقوم بفحص سجلات الأنشطة وحزم البيانات لتشخيص الهجمات مثل هجمات حجب الخدمة (DoS)، التخمين والقوة الغاشمة (Brute-Force)، والفحص الخبيث (Malicious Scanning)، مع تزويدك بتقرير أمني دقيق وموثق يحتوي على خطوات عملية لسد الثغرات وصد الهجمات بفعالية.
مميزات الخدمة:
تشخيص دقيق لمصدر التهديد: تحديد عناوين IP المهاجمة ومسارات الهجوم وطرق استغلالها.
تحليل فني للسجلات والشبكة: فحص سجلات الأنظمة (System/Web Logs) وتحليل الترافيك لرصد الأنماط غير الطبيعية.
تقرير أمني شامل وواضح: مستند احترافي يوضح خطورة الهجوم، الأجهزة المتأثرة، وتحليل الأثر (Impact Analysis).
إجراءات حماية فورية: حلول عملية مثل كتابة قواعد جدار حماية (Firewall Rules)، وتفعيل سياسات منع التخمين (Fail2ban/Rate Limiting).
ما الذي ستحصل عليه مقابل 5$ (الخدمة الأساسية):
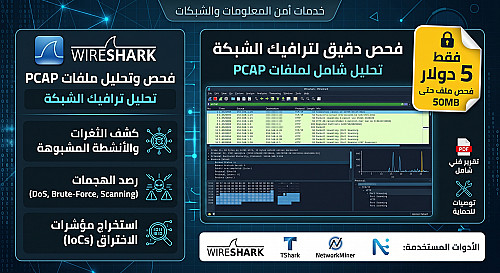
فحص حالة أمنية واحدة أو ملف سجلات/ترافيك محدد (حتى 50MB أو 10,000 سطر Logs):
كشف نوع الهجوم المستهدف (DoS / Brute-Force / Port Scan) وتحديد مداه.
استخراج مؤشرات الاختراق (عناوين IP المهاجمة، التوقيت، المنافذ المستهدفة).
تسليم تقرير أمني بصيغة PDF يحتوي على ملخص الحادث الفني وأهم توصيات الحماية الفورية لتأمين النظام.
البائع

معلومات

خدمات أخري للبائع
الخدمات المقترحه