 العربية
 English
إعداد وتوثيق معمل SOC باستخدام Splunk لتحليل السجلات الأمنية
الوصف
أقدم لك مشروع معمل SOC عملي كامل باستخدام Splunk Enterprise، يوضح كيف تُجمع السجلات الأمنية من جهاز Windows وتُحلَّل وصولًا إلى كشف هجوم Brute Force.
الخدمة مناسبة للطلاب والمبتدئين في Blue Team ولمن يريد مشروعًا موثقًا لمحفظة أعماله.
يشمل العمل:
- إعداد Splunk Enterprise وUniversal Forwarder
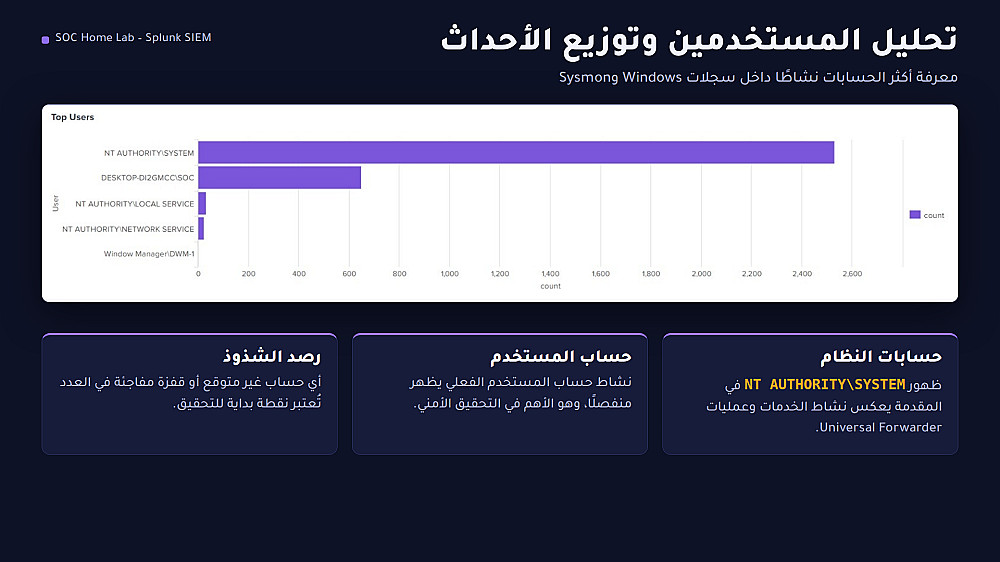
- جمع سجلات Windows Event Logs وSysmon
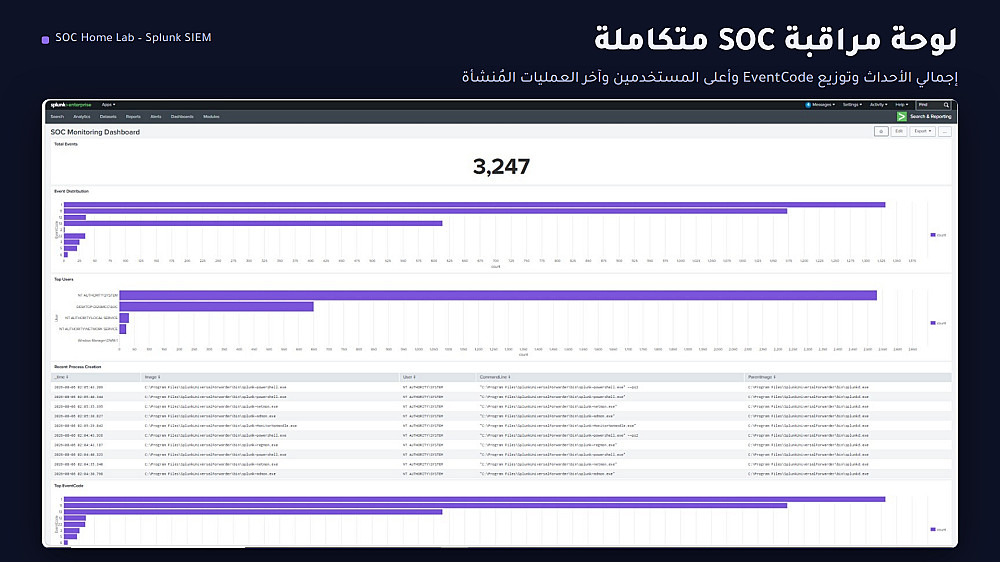
- لوحة مراقبة SOC تحتوي على 5 عناصر: إجمالي الأحداث، توزيع EventCode، أعلى المستخدمين، آخر العمليات المُنشأة، أعلى EventCode
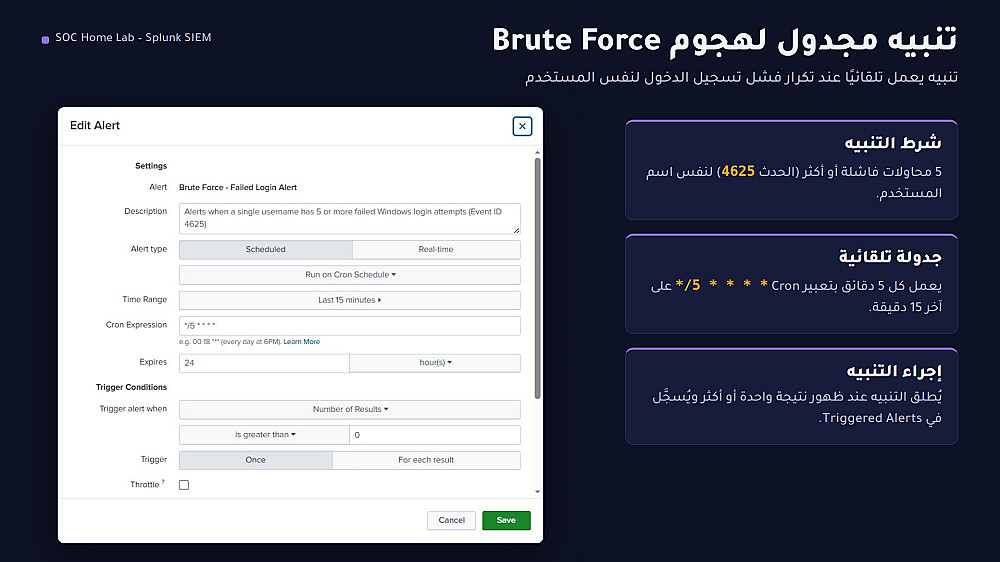
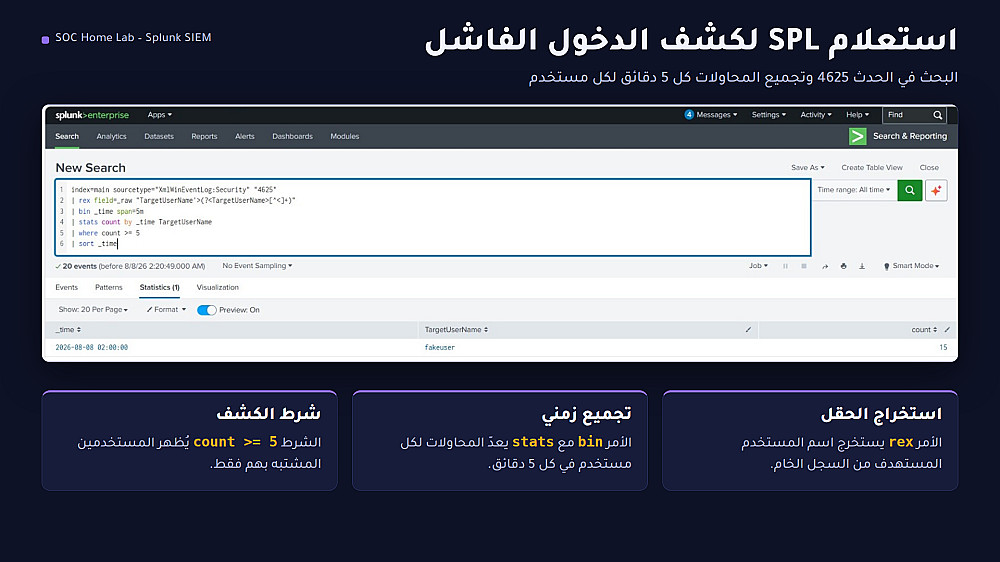
- استعلام SPL لكشف محاولات تسجيل الدخول الفاشلة (الحدث 4625)
- تنبيه مجدول لهجوم Brute Force يعمل كل 5 دقائق ويُطلق عند 5 محاولات فاشلة أو أكثر لنفس المستخدم
الملفات المُسلَّمة: ملف PDF للتوثيق، ولقطات شاشة PNG، ورابط GitHub للمشروع.
مدة التسليم: 3 أيام.
البائع

بائع مستوي: جديد
محللة أمن سيبراني (SOC Analyst) | مدربة تعليم عن بعد
| اخر ظهور: منذ يوم
محللة أمن سيبراني (SOC Analyst) مهتمة بمجال Security Operations وتحليل التهديدات والحوادث الأمنية. أعمل على تحليل التنبيهات والسجلات الأمنية (Security Aler ....
تواصل معيمعلومات
خدمات أخري للبائع
الخدمات المقترحه