 العربية
 English
إعداد تقارير الأمن السيبراني وتحليل حوادث الاختراق SOC & Incident Response
الوصف
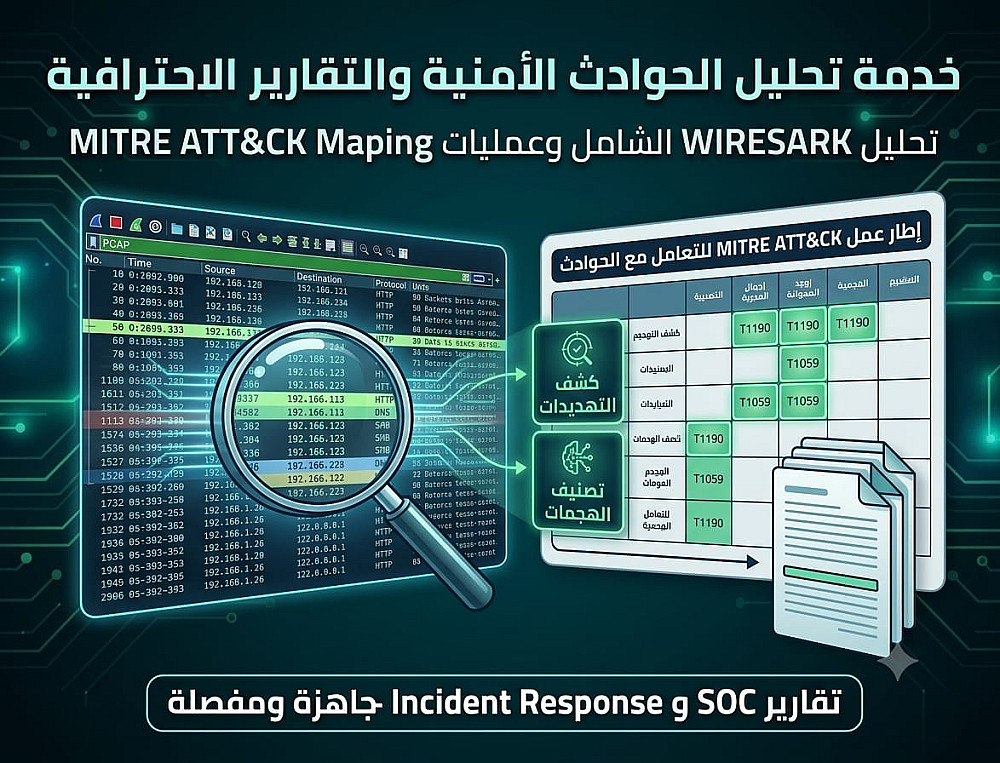
أقدم لك خدمة التحليل والتحقيق الجنائي الرقمي (Digital Forensics & Incident Response) باحترافية عالية تعتمد على المعايير العالمية للأمن السيبراني.
💡 ما الذي تتضمنه الخدمة؟
تحليل حركة الشبكة (Traffic & Packet Analysis): فحص وتتبع حزم البيانات المارّة عبر Wireshark لاكتشاف الـ Malware، الثغرات، وسلوكيات الاختراق المشبوهة.
مطابقة التهديدات (MITRE ATT&CK Mapping): ربط أسلوب الهجوم بإطار MITRE العالمي لتحديد التكتيكات والتقنيات المستخدمة (TTPs).
تصنيف خطورة الحادثة (Severity Classification): تقييم حجم الأثر والمخاطر الأمنية على النظام.
تقرير فني شامل وموثق (SOC Technical Report): تسليم تقرير تنفيذي وتقني منظم يحتوي على نتائج التحليل، أدلة الإدانة الرقمية، والتوصيات الأمنية المباشرة لسد الثغرات.
⚡ لماذا تختار هذه الخدمة؟
دقة متناهية في التحليل التقني دون الاكتفاء بالفحص الظاهري.
تقديم تقارير جاهزة للعرض الإداري أو الأكاديمي.
سرعة في التنفيذ والالتزام التام بالسرية والخصوصية.
جاهزة للبدء فوراً في فحص ملفاتك وتحليل حوادثك الأمنية!
البائع
بائع مستوي: جديد
Cybersecurity Specialist & SOC Analyst
| اخر ظهور: منذ 4 أيام
أخصائية أمن سيبراني ومحللة حوادث اختراق (SOC Analyst & Incident Response). أمتلك خبرة عمليّة في: تحليل حركة الشبكات والبروتوكولات باستخدام Wireshark. ....
تواصل معيمعلومات
الخدمات المقترحه