العربية
 English
شرح دور مركز العمليات الأمنية SOC وآلية عمل محلل الأمن السيبراني لمدة ساعتين
الوصف
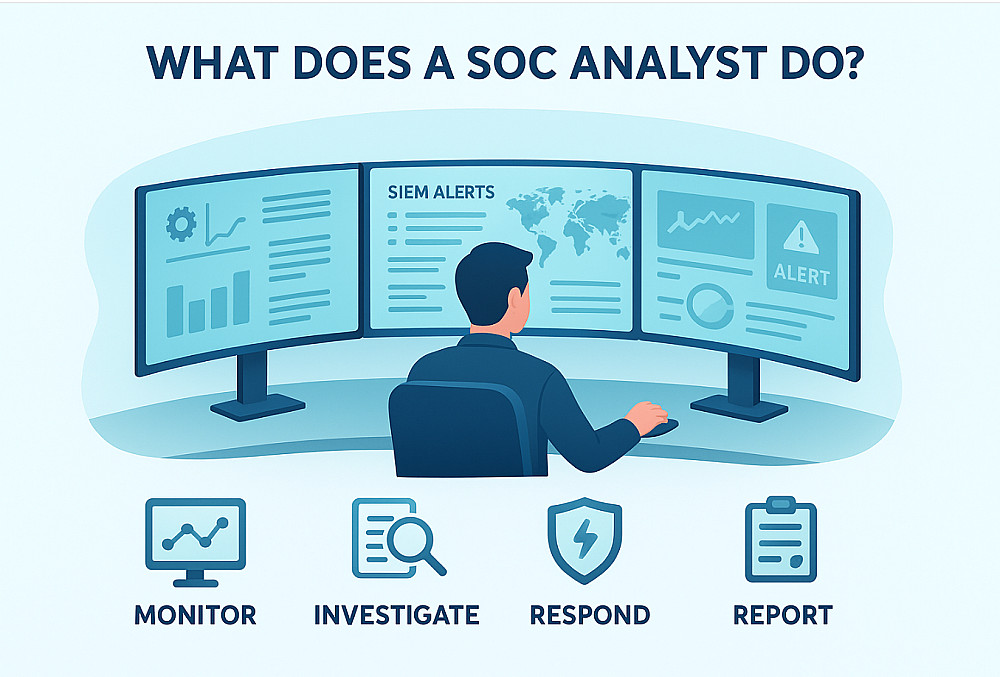
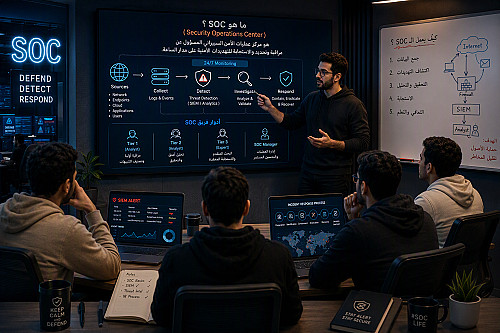
أقدم جلسة تعليمية عن بُعد لمدة ساعتين أوضح فيها بشكل عملي ومبسط ما هو مركز العمليات الأمنية (SOC)، وما هي وظيفته داخل المؤسسة، وكيف يتعامل فريق الـSOC مع الأحداث والأنشطة الأمنية المشبوهة.
خلال الجلسة سنتعرف على:
* ما هو الـSOC وما الهدف من وجوده داخل المؤسسة؟
* الفرق بين مستويات SOC Analyst مثل Level 1 وLevel 2 وLevel 3.
* كيف تصل التنبيهات الأمنية إلى محلل الـSOC؟
* كيفية تحليل الـAlerts والـLogs واكتشاف الأنشطة المشبوهة.
* ما هو الـSIEM وما دوره في عمل الـSOC؟
* كيف يتم اكتشاف الحوادث الأمنية والتحقق منها؟
* الفرق بين الـTrue Positive والـFalse Positive.
* ما هي خطوات التعامل مع Security Incident من لحظة اكتشافه حتى التصعيد والمعالجة.
* دور أدوات مثل SIEM وEDR وSOAR في عمليات الـSOC.
* مثال مبسط لمحاكاة Alert وكيف يفكر محلل SOC في تحليله واتخاذ القرار المناسب.
* المهارات والأدوات التي يحتاجها الشخص للعمل كمحلل SOC.
الهدف من الجلسة هو أن يخرج المتدرب بفهم واضح لطبيعة عمل الـSOC ومهام محلل الأمن السيبراني وكيف تتم عملية مراقبة وتحليل والاستجابة للحوادث الأمنية داخل بيئة العمل.
**شروط الخدمة:**
* مدة الجلسة ساعتينز
* التدريب يتم عن بُعد.
* مناسبة للمبتدئين والراغبين في فهم طبيعة عمل الـSOC قبل البدء في المسار المهني.
* الخدمة تعليمية وليست تنفيذًا لاختبارات اختراق أو أنشطة غير قانونية.
البائع


معلومات
خدمات أخري للبائع
الخدمات المقترحه