 العربية
 English
فحص وتأمين نموذج محدد في موقعك (تسجيل الدخول / الدفع / التواصل) ضد الثغرات
الوصف
هل تريد التأكد من أن النموذج الأهم في موقعك (مثل نموذج التسجيل، الدفع، أو رفع الملفات) آمن تماماً ولا يحتوي على ثغرات تهدد بيانات مستخدميك؟
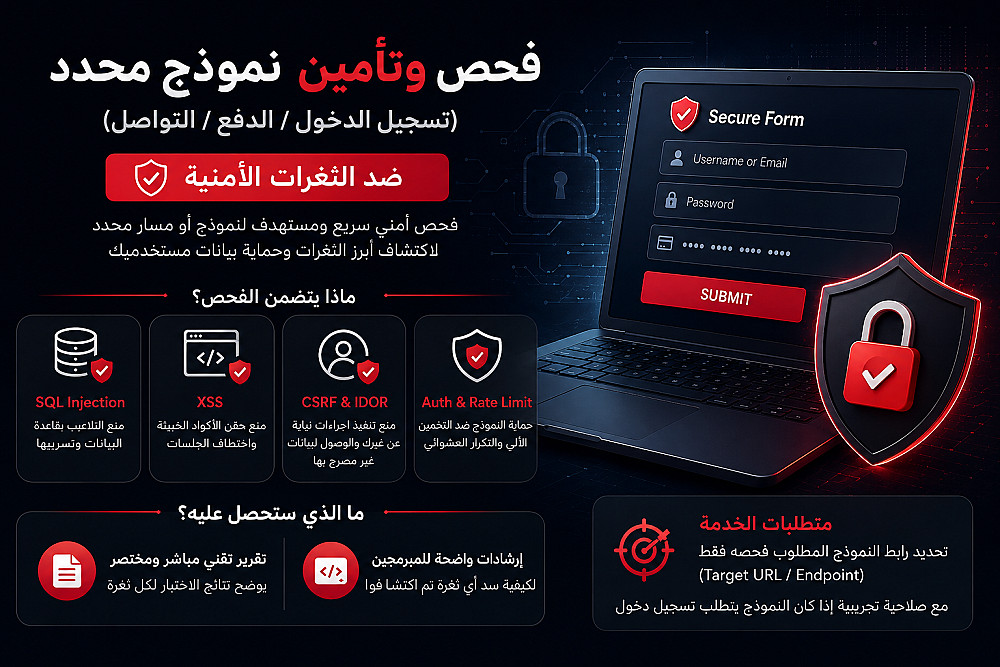
أقدم لك فحصاً أمنياً سريعاً ومستهدفاً لنموذج أو مسار محدد (Single Endpoint / Feature) للكشف عن أبرز الثغرات الأمنية واختبار متانته ضد الهجمات.
ماذا يتضمن الفحص؟
اختبار النموذج المستهدف ضد أسرع وأخطر الثغرات الشائعة:
SQL Injection (SQLi): لضمان عدم إمكانية التلاعب بقاعدة البيانات أو تسريبها.
Cross-Site Scripting (XSS): لمنع اختطاف جلسات المستخدمين أو حقن أكواد خبيثة.
CSRF & IDOR: للتأكد من عدم قدرة أي مستخدم على تنفيذ إجراءات نيابة عن غيره أو الوصول لبيانات غير مصرح له بها.
Broken Authentication / Rate Limiting: التثبت من حماية النموذج ضد التخمين الآلي والتكرار العشوائي.
ما الذي ستستلمة في النهاية؟
تقرير تقني مباشر ومختصر يوضح نتائج الاختيار لكل ثغرة.
خطوات وإرشادات واضحة للبرمجين لكيفية سد أي ثغرة تم اكتشافها فوراً.
متطلبات الخدمة:
تحديد رابط النموذج المطلوب فحصه فقط (Target URL / Endpoint) مع صلاحية تجريبية إذا كان النموذج يتطلب تسجيل دخول.
البائع

معلومات
خدمات أخري للبائع
الخدمات المقترحه