العربية
 English
خدمة التحقيق الرقمي وتحليل الحوادث الأمنية باستخدام Security Onion
الوصف
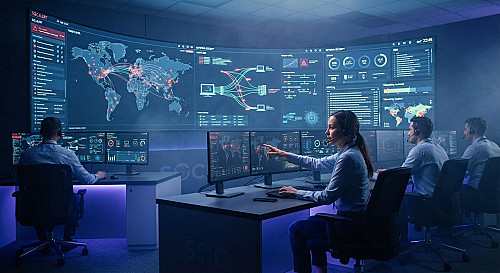
سأقوم بتقديم خدمة احترافية في التحقيق الرقمي وتحليل الحوادث الأمنية للشبكات (DFIR) باستخدام بيئة Security Onion المتقدمة لكشف الاختراقات وتحديد مصادرها بدقة عالية.
نطاق الخدمة الأساسي (مقابل السعر الأساسي):
التحقيق في حادث أمني واحد (Single Security Incident) أو تحليل ملف حزم بيانات (PCAP) محدود النطاق أو جهاز واحد متأثر.
ما تتضمنه الخدمة:
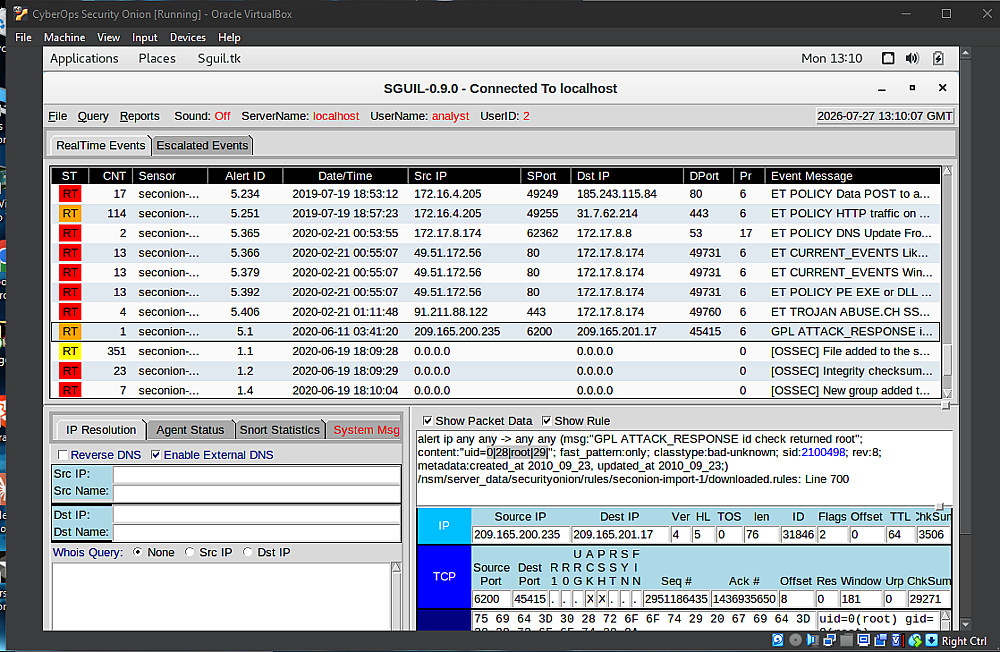
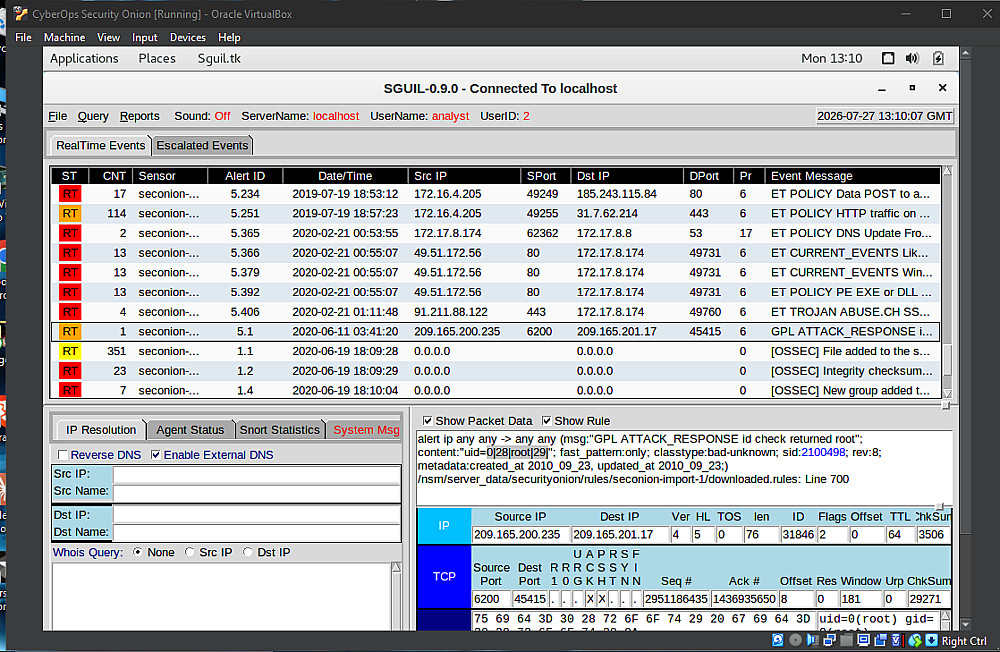
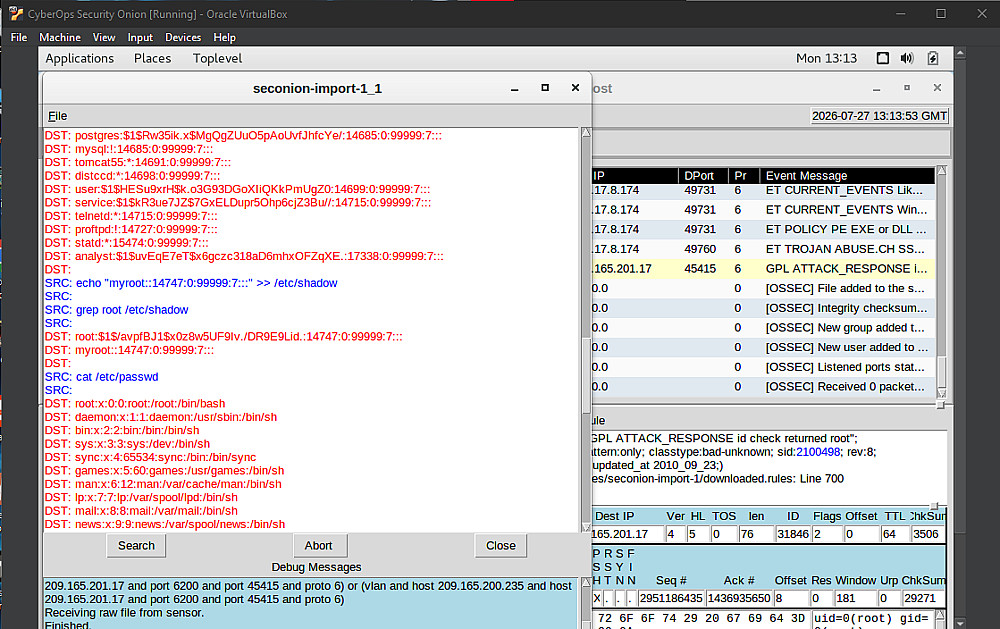
مراجعة وتحليل التنبيهات الأمنية الأولية باستخدام أداة Sguil لرصد الأنشطة المشبوهة بدقة وتصفية الإنذارات.
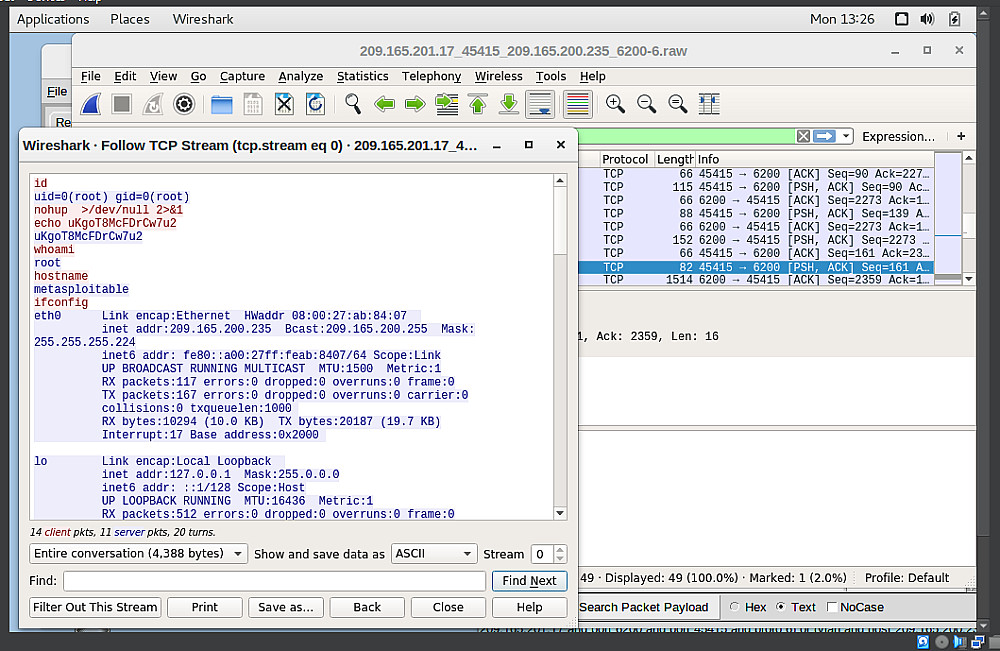
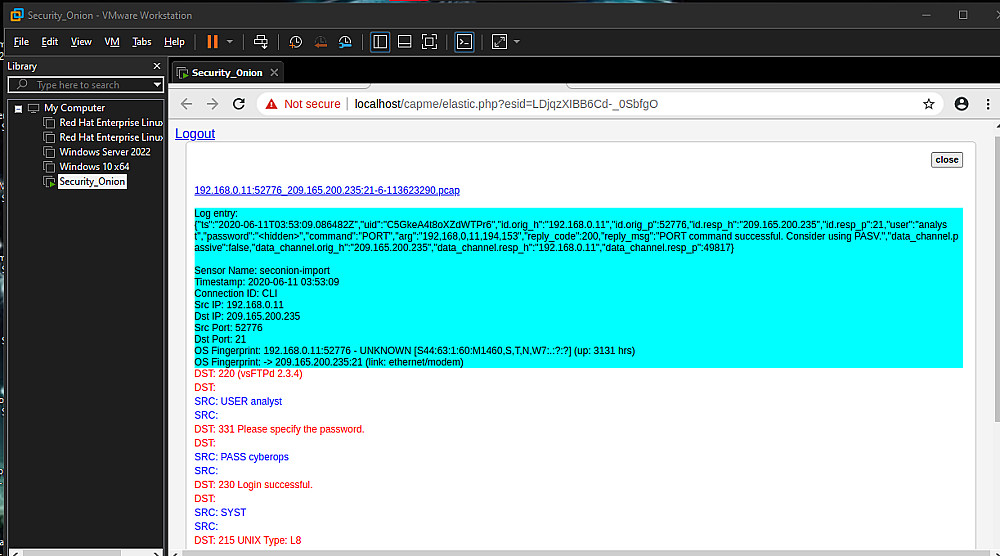
التحقيق في تفاصيل حزم البيانات عبر Wireshark وتحليل عناصر الـ 5-Tuple (عناوين IP المصدر والوجهة، المنافذ، والبروتوكولات) لكشف مصدر الاختراق والاتصالات الخبيثة.
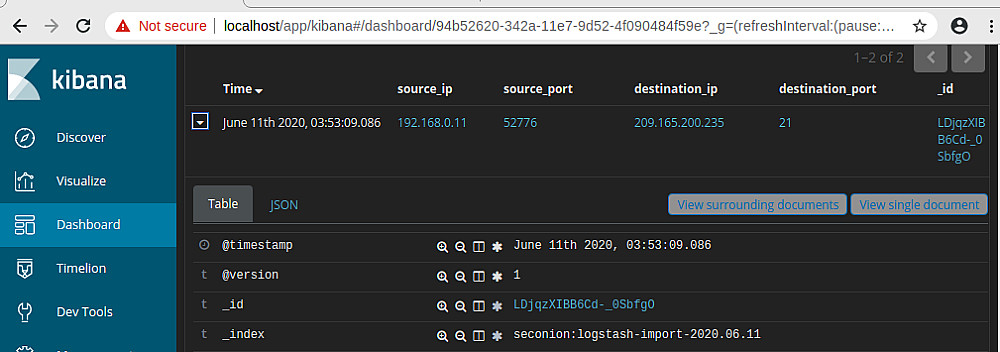
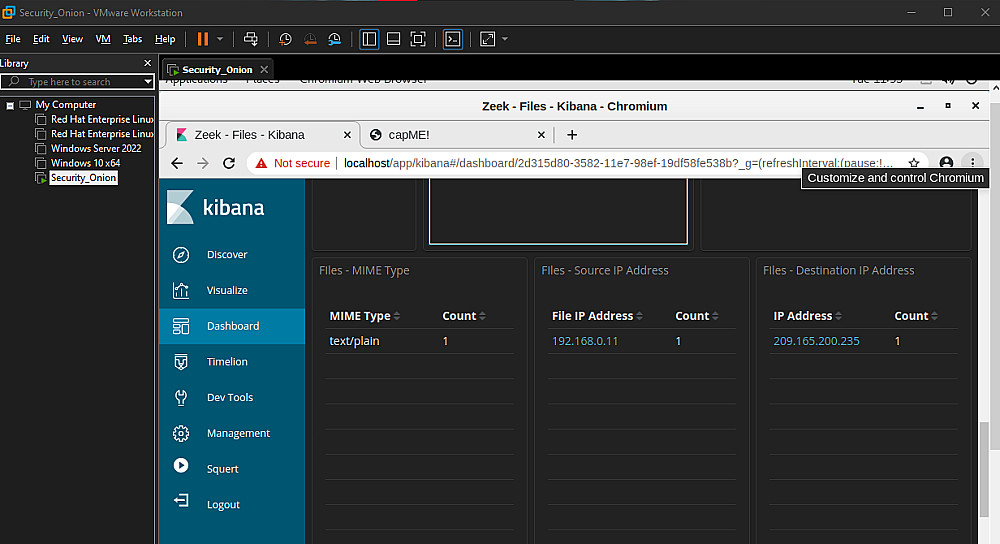
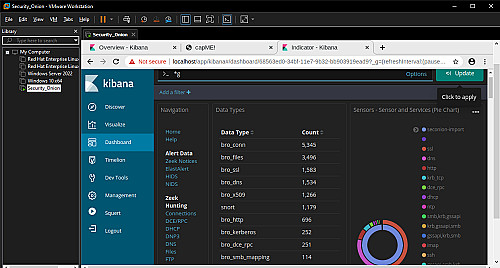
تتبع السجلات والبيانات المرئية عبر منصة Kibana لتحديد الأجهزة المصابة وملفات البيانات المستهدفة أو النطاق الزمني للهجمة.
إعداد تقرير فني يوضح تفاصيل الحادثة والتوصيات اللازمة لمعالجتها وعزل الأجهزة المختترقة.
ما ستحصل عليه:
تقرير فني تقني احترافي بالنتائج والتوصيات خلال المدة المحددة.
تطويرات مقترحة (لخدمات أوسع):
يمكنك طلب تطويرات إضافية في الأسفل في حال احتجت إلى توسيع نطاق التحقيق ليشمل أجهزة إضافية، ملفات بيانات أكبر، أو استشارات متقدمة لتأمين البنية التحتية.
البائع
بائع مستوي: جديد
Cyber Security & Data Analysis
| اخر ظهور: منذ أسبوع
أهلاً بك. أساعدك في تحويل بياناتك العشوائية إلى معلومات منظمة وقابلة للاستخدام، وترجمة أفكارك الذهنية إلى مخرجات ملموسة يمكنك التفاعل معها؛ فنحن ندرك أن اس ....
تواصل معيمعلومات
خدمات أخري للبائع
الخدمات المقترحه