 العربية
 English
تحليل سجلات الأنظمة والكشف عن الأنشطة المشبوهة (SOC Log Analysis)
الوصف
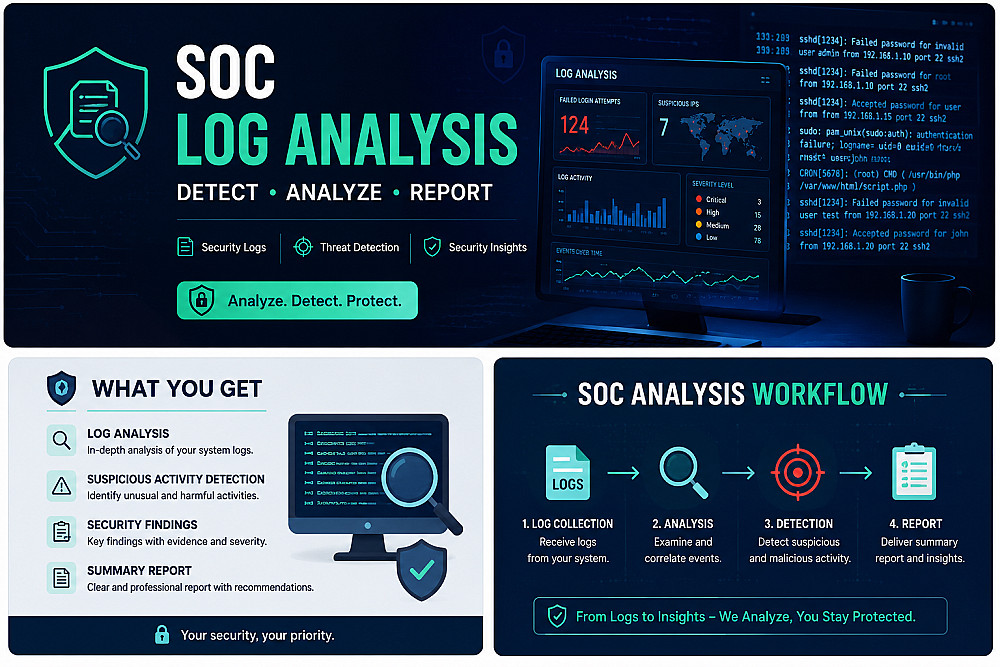
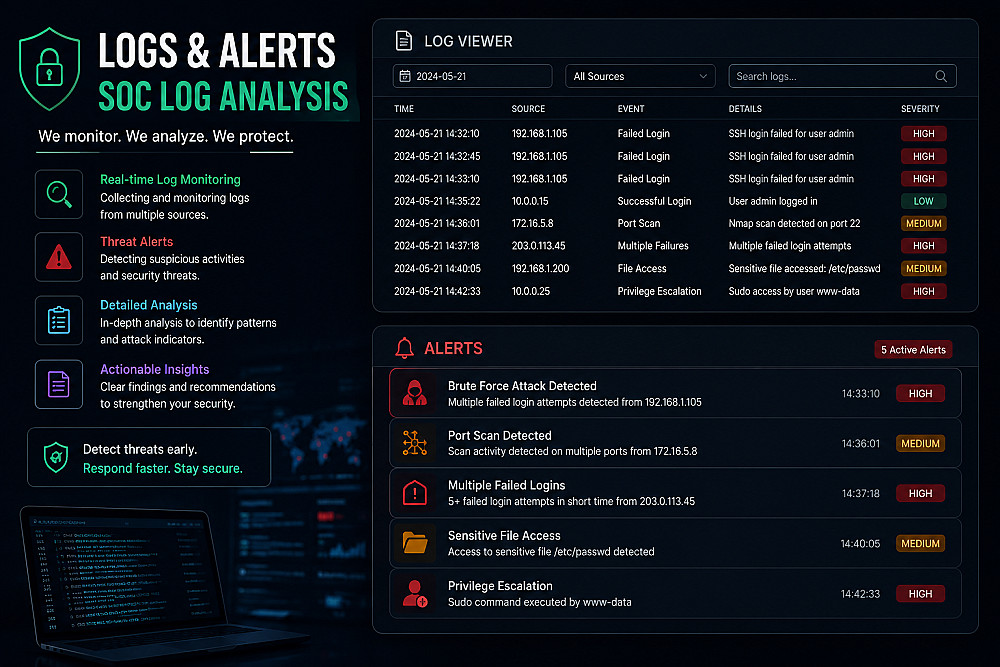
أقدم خدمة تحليل سجلات الأنظمة (Logs) للكشف عن الأنشطة المشبوهة والأحداث الأمنية التي قد تشير إلى محاولات اختراق أو سلوك غير طبيعي.
تشمل الخدمة:
- تحليل ملفات Logs الخاصة بالسيرفرات والأجهزة.
- البحث عن محاولات تسجيل دخول فاشلة أو غير معتادة.
- تحديد الأنشطة والأحداث المشبوهة.
- تحليل التوقيتات وعناوين IP والأحداث المرتبطة بها.
- تصنيف الأحداث حسب درجة الخطورة.
- توضيح المؤشرات التي تستدعي مزيدًا من التحقيق.
- إعداد تقرير مختصر ومنظم يوضح أهم النتائج والملاحظات.
يتم تسليم العميل تقريرًا يوضح الأحداث المهمة، الأدلة الموجودة داخل الـLogs، مستوى الخطورة، والتوصيات الأولية للتعامل معها.
البائع
معلومات

خدمات أخري للبائع
الخدمات المقترحه