 العربية
 English
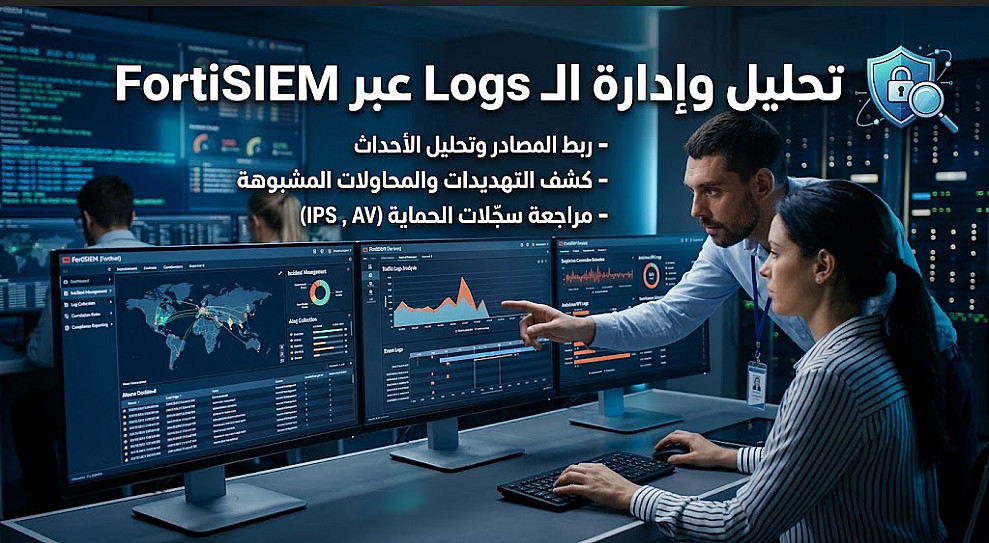
إدارة وتحليل السجلات وتطوير قواعد الكشف عبر FortiSIEM
الوصف
ربط وتكامل المصادر (Log Source Onboarding): توجيه وإعداد ربط السجلات من السيرفرات، أدوات الشبكة، والجدران النارية بـ FortiSIEM بنجاح.
تطوير قواعد الكشف (Custom Rules & Analytics): كتابة قواعد كشف مخصصة لرصد التهديدات المتقدمة (Correlation Rules) وفق معايير MITRE ATT&CK.
تحسين وتطوير الـ Parsers: ضبط وبناء Custom Parsers لمعالجة السجلات غير المدعومة افتراضياً لضمان قراءتها وتحليلها بدقة.
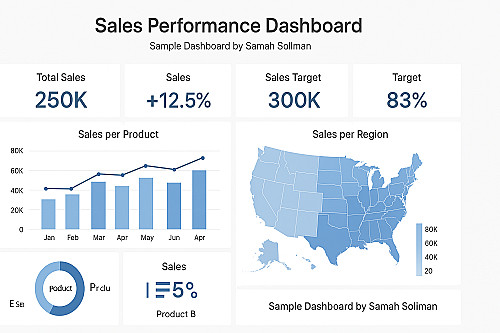
إنشاء Dashboards مخصصة: تصميم لوحات قيادة تفاعلية لمراقبة حركة الشبكة، محاولات الاختراق، وحالة الأجهزة في الوقت الفعلي.
إدارة التنبيهات والإنذارات (Incident & Alert Management): تصفية التنبيهات العشوائية (False Positives) وترتيب الأولويات للتركيز على التهديدات الحقيقية.
تقارير الامتثال والتدقيق (Compliance & PDF Reporting): إعداد تقارير دورية مخصصة تتوافق مع معايير الأمان العالمية (مثل ISO 27001, PCI-DSS) أو التقارير التنفيذية.
البائع
معلومات
خدمات أخري للبائع
الخدمات المقترحه