 العربية
 English
الخدمة دي عبارة عن SOC Incident Investigation Report يعني تقرير تحقيق أمني عن هجوم حصل، والخدمة بتقدم تحليل للـ Logs واك
الوصف
ببساطة العميل بيديك:
Logs (سجلات الأحداث)
أو ملف فيه محاولات دخول
وأنت بتعمل:
تحديد هل حصل هجوم ولا لا
بتدور على عدد كبير من محاولات تسجيل الدخول.
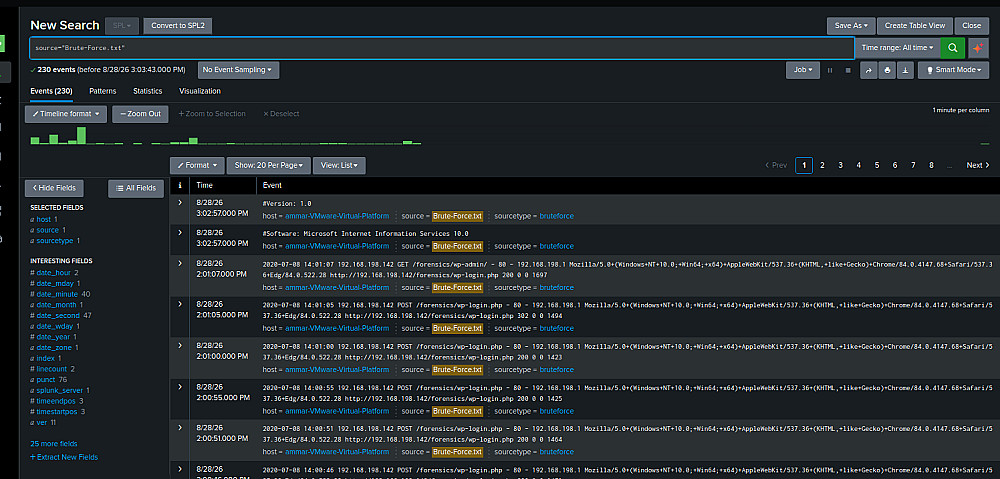
هنا تم تحليل ملف Logs وظهر 230 حدث.
تحديد طريقة الهجوم
هجوم Brute Force يعني المهاجم يجرب يوزرات وباسوردات كتير لحد ما يدخل.
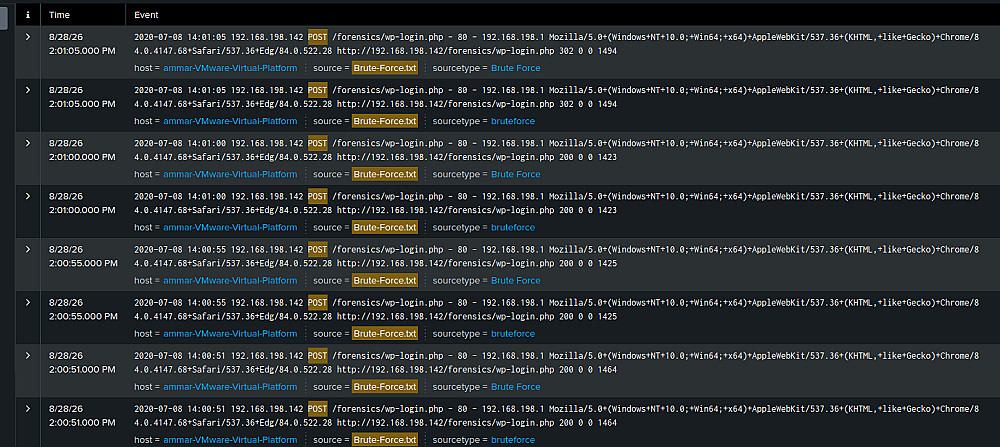
تم البحث عن طلبات POST الخاصة بتسجيل الدخول في WordPress:
POST /wp-login.php
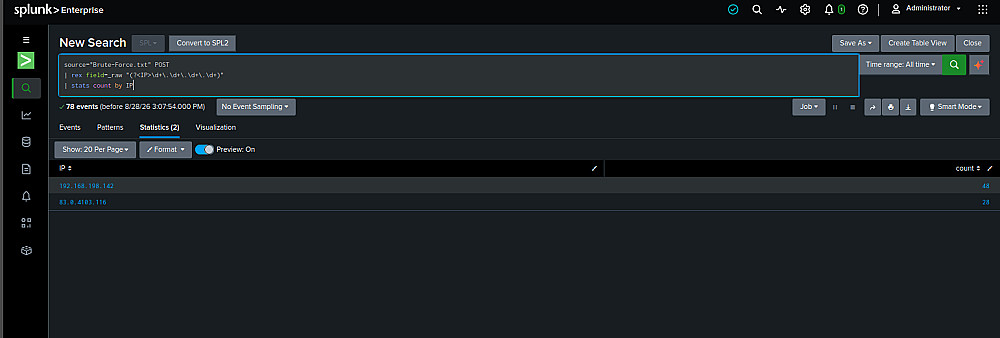
وظهر 78 محاولة تسجيل دخول.
تحديد مصدر الهجوم (IP)
استخراج IP المهاجم من الـ Logs.
ظهر:
192.168.198.142
وكان مسؤول عن 48 محاولة.
تحديد الهدف
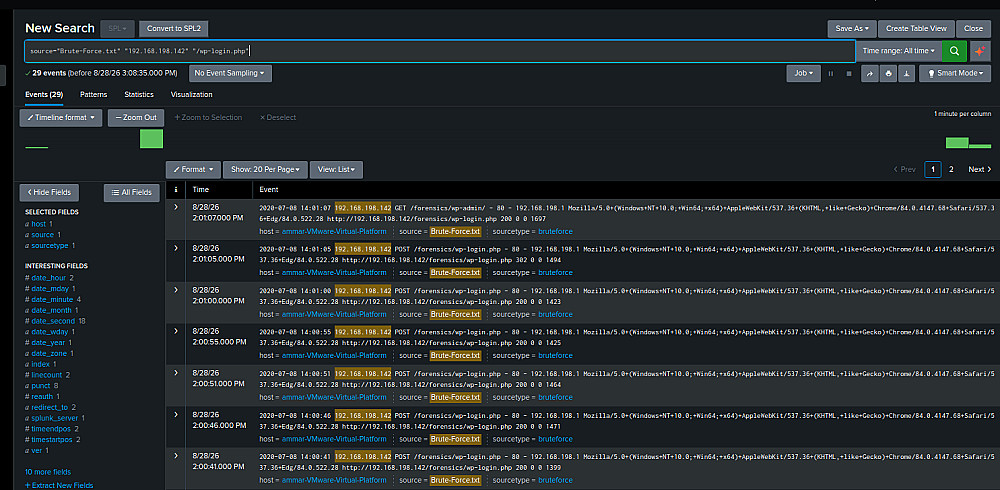
معرفة الصفحة التي تم استهدافها:
/forensics/wp-login.php
وهي صفحة تسجيل دخول WordPress.
معرفة هل نجح المهاجم
تم البحث عن دخول للـ Admin:
/wp-admin/
وظهر:
GET /forensics/wp-admin/ → 200
وده دليل إن الدخول نجح غالبًا.
كتابة تقرير SOC
التقرير النهائي يحتوي:
نوع الهجوم
الـ Attacker IP
الهدف
عدد المحاولات
الأدلة
مستوى الخطورة
والنتيجة هنا كانت:
Attack: Brute Force Login Attack
Severity: HIGH
Successful Login Suspected
البائع

معلومات
الخدمات المقترحه