 العربية
 English
تحليل أمني جنائي لحركة الشبكات والسجلات بالذكاء الاصطناعي مع تقرير SOC احترافي
الوصف
مرحباً بك،
هل تواجه نشاطاً مريباً على شبكتك أو خوادمك، أو ترغب في فحص حزم الشبكة وسجلات السيرفر بدقة جنائية احترافية؟
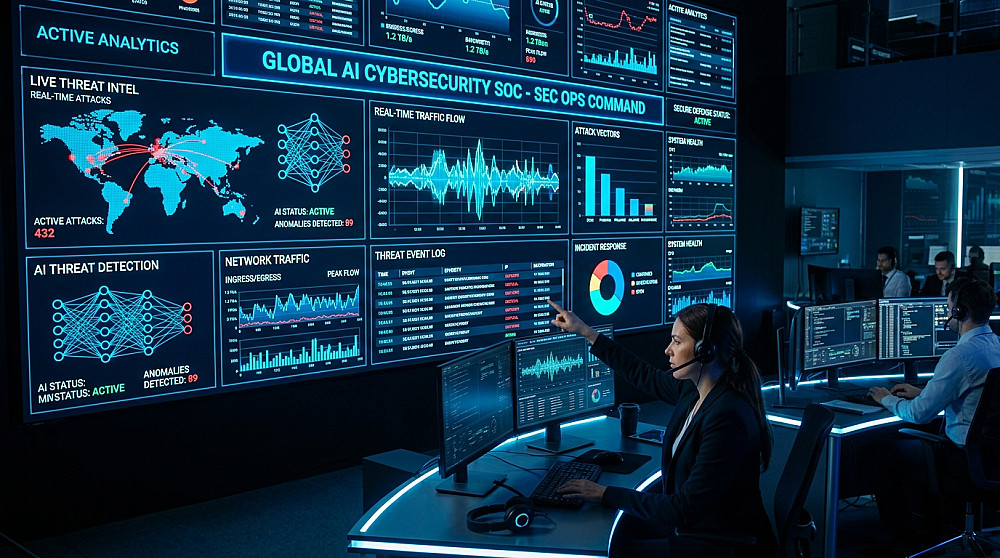
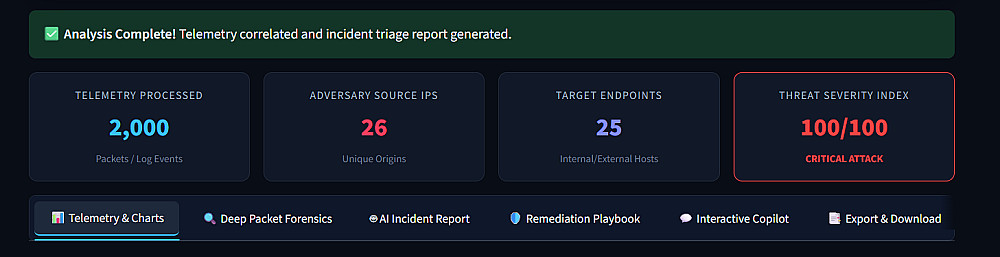
أقدم لك خدمة التحليل الجنائي المتقدم للأحداث وحركة مرور الشبكة باستخدام منصة SOC مدعومة بالذكاء الاصطناعي التوليدي وخوارزميات الكشف الدقيق:
🛡️ ما الذي ستحصل عليه في هذه الخدمة:
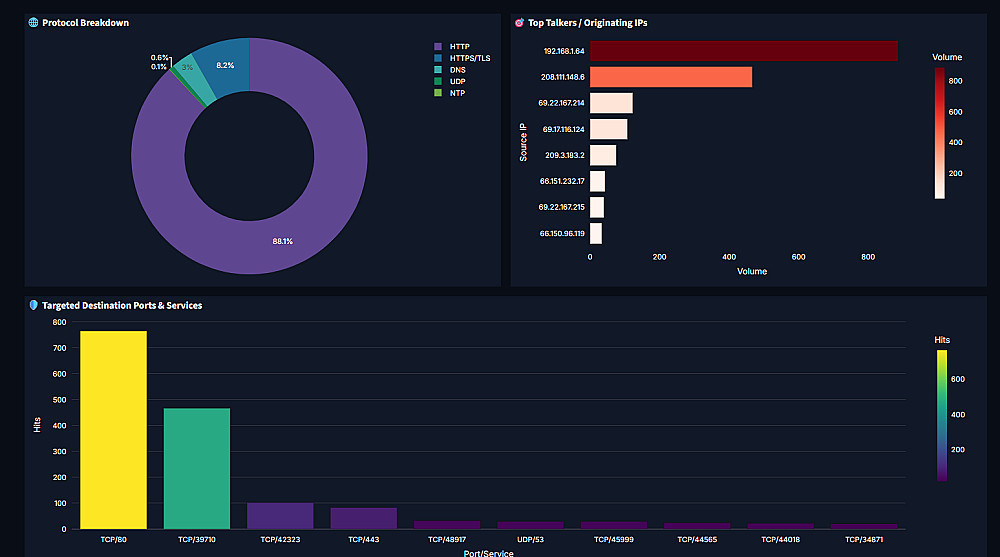
1. الفحص العميق لحزم الشبكة (Wireshark PCAP / PCAPNG) أو سجلات الخوادم (Linux Syslog, SSH Auth, Nginx, Apache).
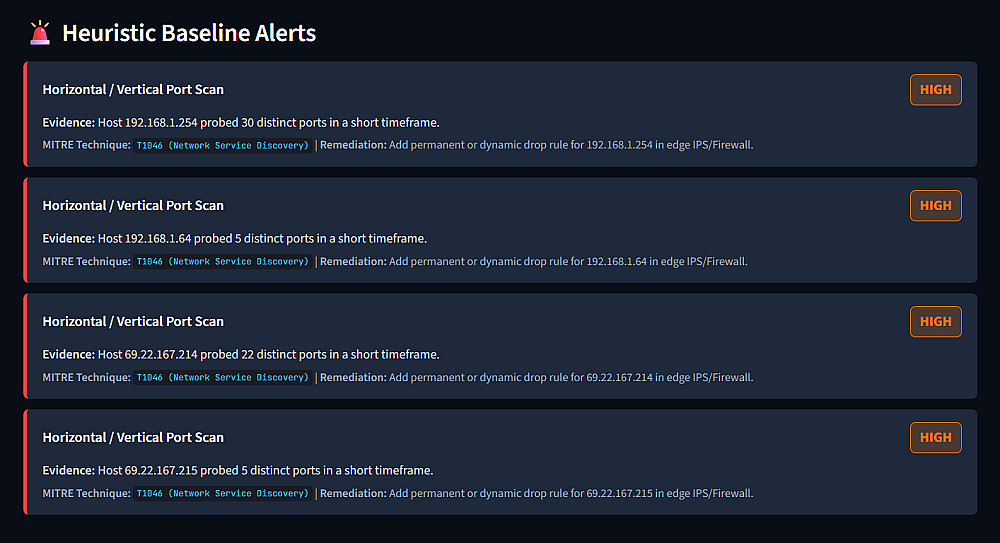
2. الكشف التلقائي عن مختلف أنماط الهجمات (DDoS Floods, SYN Scans, Port Scanning, Brute Force, Web Attacks).
3. ربط التهديدات المكتشفة بإطار العمل العالمي MITRE ATT&CK® مع تحديد التكتيكات وأرقام التقنيات بدقة.
4. استخراج مؤشرات الاختراق (IOCs) وتحديد عناوين الـ IP والمنافذ المهاجمة والمستهدفة.
5. خطة استجابة وعزل فورية (Containment Playbook) مع سكريبتات برمجية جاهزة للتنفيذ على الجدار الناري (Linux iptables / UFW أو Windows Firewall) لحظر المهاجمين فوراً.
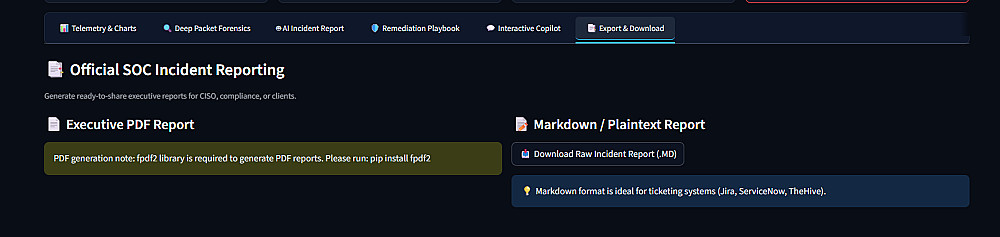
6. تسليم تقرير أمني رسمي موثق بصيغة PDF و Markdown جاهز للإدارة وأصحاب القرار.
💡 لماذا تختار هذه الخدمة؟
- تحليل تقني عميق وسريع يوفر عليك ساعات من الفحص اليدوي.
- تقارير تنفيذية عالية الجودة متوافقة مع معايير الـ SOC و CISOs.
- دعم مستمر للإجابة على أي استفسارات تخص الحادث الأمني.
تواصل معي الآن قبل الطلب إذا كان لديك ملف أو استفسار مخصص!
البائع

معلومات

خدمات أخري للبائع