 العربية
 English
أداة بايثون متكاملة للـ Recon واكتشاف ثغرات OWASP Top 10 (سكريبت مخصص وبملف واحد)
الوصف
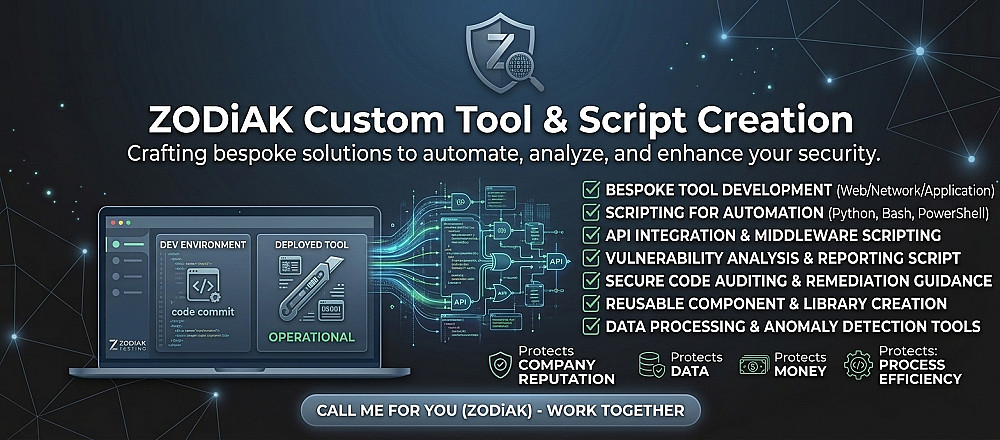
مميزات الأداة والسكريبت:
استكشاف شامل ومتقدم (Complete Reconnaissance):
اكتشاف النطاقات الفرعية (Subdomains Domain Discovery).
فحص وسحب المتغيرات (Parameter Discovery).
كشف المجلدات والمسارات المخفية (Directory Bruteforce / Enumeration).
فحص واكتشاف الثغرات (Vulnerability Scanning):
فحص تلقائي ودقيق لـ أهم ثغرات الـ OWASP Top 10.
في حال اكتشاف أي ثغرة، تقوم الأداة بتحديد وعرض الـ Payload المُستخدم بالتفصيل لتسهيل عملية التأكيد (PoC).
مرونة كاملة في التحكم والطلبات (HTTP Requests Control):
إمكانية تخصيص وتغيير الـ Headers بالكامل.
دعم كامل لطلبات GET و POST.
تصفية وفلترة نتائج الفحص (Filtering Output) لعرض البيانات المهمة فقط بدون ضوضاء.
سهولة الاستخدام والتحكم (Modular & User-Friendly):
تحكم كامل في جميع الخصائص؛ يمكنك تشغيل كل ميزة (Feature) بشكل منفصل أو تشغيل الفحص الكامل.
شاشة مساعدة تفصيلية (--help) توضح جميع الأوامر والخيارات المتاحة وكيفية استخدامها.
توثيق تلقائي للنتائج (Documentation):
تقوم الأداة بإنشاء توثيق وتقرير شامل لكل ما تم اكتشافه أثناء العملية تلقائياً.
جاهزة للعمل فوراً (Easy Setup & Execution):
الكود بالكامل منظم ومكتوب في ملف بايثون واحد.
يأتي مع الأداة سكريبت تثبيت تلقائي يضمن تثبيت جميع المكتبات والمتطلبات (Dependencies) بضغطة زر واحدة دون الحاجة لأي إعدادات معقدة.
إخلاء مسؤولية قانونية (Legal Disclaimer):
هذه الأداة مُصممة لأغراض تعليمية واختبار اختراق أخلاقي مصرح به فقط (Ethical Hacking & Educational Purposes). المطور غير مسؤول عن أي استخدام غير قانوني أو غير مصرح به للأداة على أهداف لا تملك إذنًا رسميًا بفرزها أو فحصها.
البائع
معلومات

خدمات أخري للبائع
الخدمات المقترحه