


 العربية
 English
محلل مركز العمليات الأمنية
الوصف
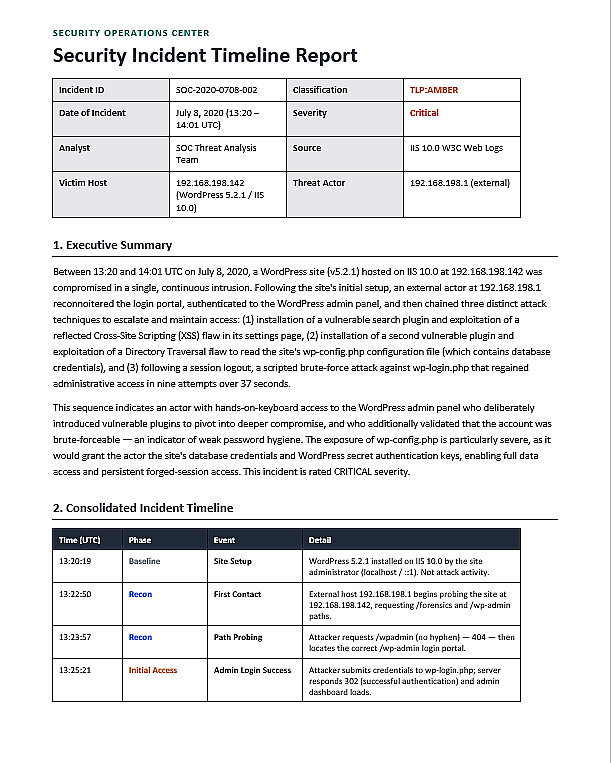
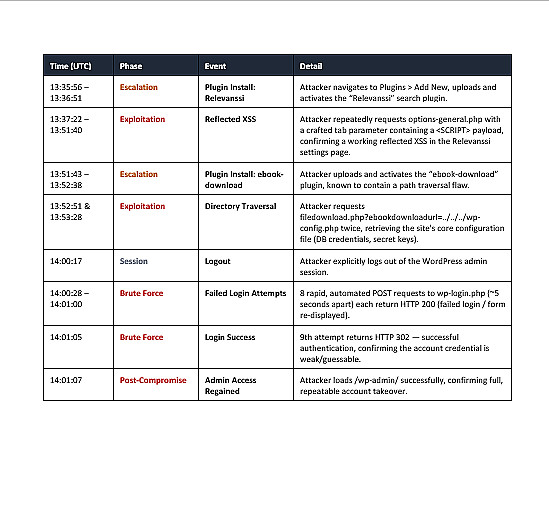
تشمل خدمة SOC Analyst تحليل ومراجعة الأحداث والتنبيهات الأمنية بهدف اكتشاف الأنشطة المشبوهة، وتحديد التهديدات الأمنية المحتملة، وتقديم توصيات أولية للتعامل معها.
يشمل نطاق الخدمة:
تحليل ومراجعة ما يصل إلى 1,000 سجل أو حدث أمني (Security Events/Logs).
مراقبة وتحليل الأنشطة الأمنية لمدة تصل إلى ساعة واحدة.
تحليل التنبيهات الصادرة عن أدوات المراقبة الأمنية مثل SIEM وFirewall وIDS/IPS.
تحديد الأنشطة المشبوهة وتقييم مستوى الخطورة: Low / Medium / High / Critical.
إجراء تحليل أولي للحوادث الأمنية وتحديد مؤشرات الاختراق المحتملة (IOCs).
تحليل طبيعة التهديد وتقديم توصيات أولية للحد من المخاطر.
ربط الأنشطة أو التقنيات المكتشفة، عند الحاجة، بإطار MITRE ATT&CK.
تسليم تقرير أمني نهائي من 3 إلى 5 صفحات يتضمن النتائج، والتنبيهات المهمة، ومستوى الخطورة، والتوصيات الأمنية.
ملاحظة:
لا تشمل الخدمة المراقبة المستمرة على مدار 24 ساعة، أو الاستجابة الفعلية للحوادث (Incident Response)، أو تنفيذ تغييرات مباشرة على أنظمة العميل. ويمكن الاتفاق على خدمات إضافية بشكل منفصل.
تقييم الخدمة
تقييم المعايير
البائع

معلومات
الخدمات المقترحه





Omar Nasser
جودة العمل
التواصل و التعاون
الإلتزام بالمواعيد
التقييم العام