


 العربية
 English
تحليل الـLogs واكتشاف السلوكيات والأنشطة الأمنية غير المعتادة
الوصف
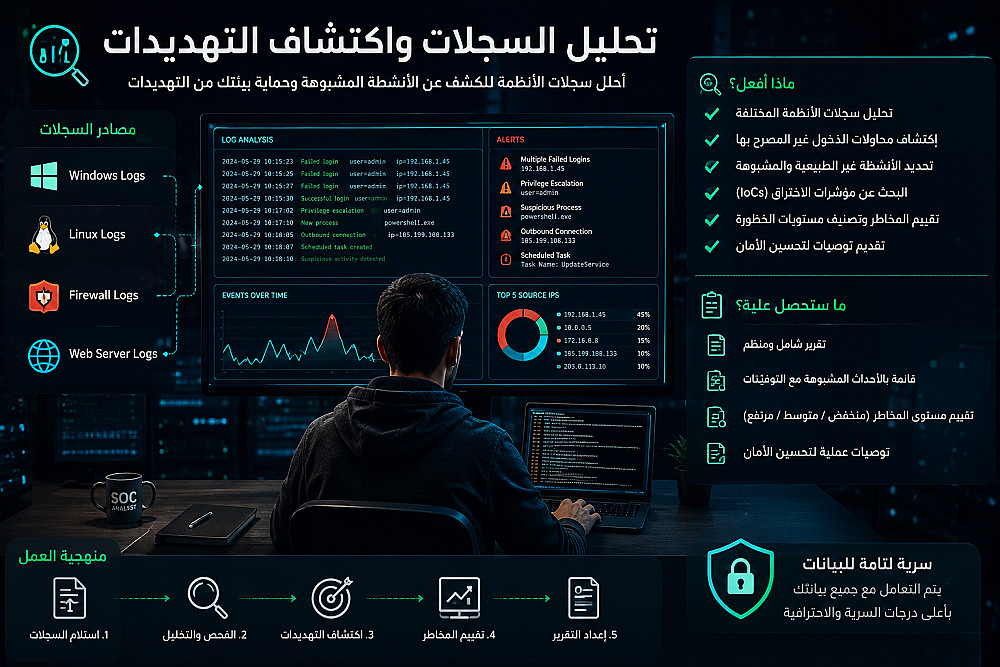
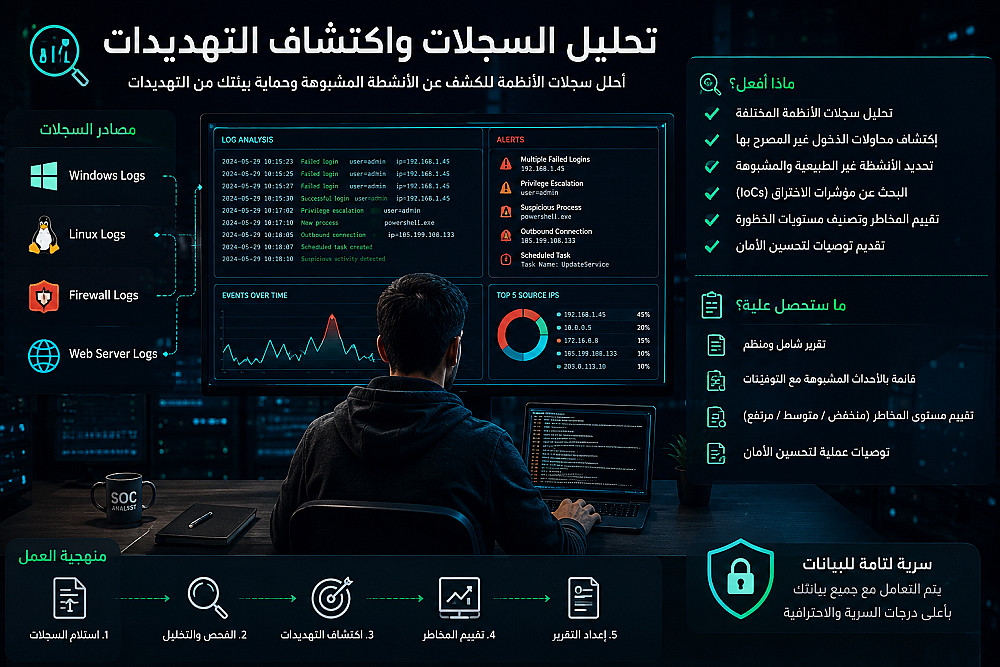
أقدم خدمة لتحليل وفحص سجلات الأنظمة (Logs) بهدف اكتشاف الأحداث غير الطبيعية، محاولات الدخول المشبوهة، والسلوكيات التي قد تمثل خطرًا أمنيًا.
نطاق الخدمة الأساسي — 5$
أقدم خدمة لتحليل وفحص سجلات الأنظمة (Logs) بهدف اكتشاف الأحداث غير الطبيعية، محاولات الدخول المشبوهة، والسلوكيات التي قد تمثل خطرًا أمنيًا.
**ماذا تتضمن الخدمة؟**
🔹 فحص وتحليل سجلات أنظمة Windows وLinux.
🔹 مراجعة سجلات الـFirewall وخوادم الويب.
🔹 اكتشاف محاولات تسجيل الدخول المتكررة أو غير الناجحة.
🔹 تحليل الأنشطة غير المعتادة للمستخدمين والأجهزة.
🔹 تحديد عناوين IP أو أحداث تستحق مزيدًا من التحقيق.
🔹 البحث عن مؤشرات قد تدل على نشاط ضار أو محاولة اختراق.
🔹 ربط الأحداث المتكررة زمنيًا للمساعدة في فهم النشاط الأمني.
**ماذا سيحصل عليه العميل؟**
📄 تقرير واضح ومنظم بنتائج التحليل.
🔍 توضيح أهم الأحداث والأنشطة غير المعتادة.
⚠️ تحديد مستوى الخطورة لكل حالة يتم اكتشافها.
🕒 ذكر وقت وتفاصيل الأحداث المهمة لتسهيل مراجعتها.
💡 تقديم توصيات مبدئية للتعامل مع الملاحظات وتحسين المراقبة الأمنية.
تقييم الخدمة
تقييم المعايير
البائع
بائع مستوي: جديد
Data Entry & Cyber Security Engineer
| اخر ظهور: منذ 16 ساعة
متخصص في مجال الأمن السيبراني، ولدي اهتمام كبير بمجالي الأمن السيبراني والشبكات أركز على التعلم المستمر وتطوير مهاراتي في هذا المجال، مع السعي لتحقيق أهداف ....
تواصل معيمعلومات

الخدمات المقترحه








Omar Nasser
جودة العمل
التواصل و التعاون
الإلتزام بالمواعيد
التقييم العام