العربية
 English
تحليل الشبكات واكتشاف الهجمات السيبرانية
الوصف
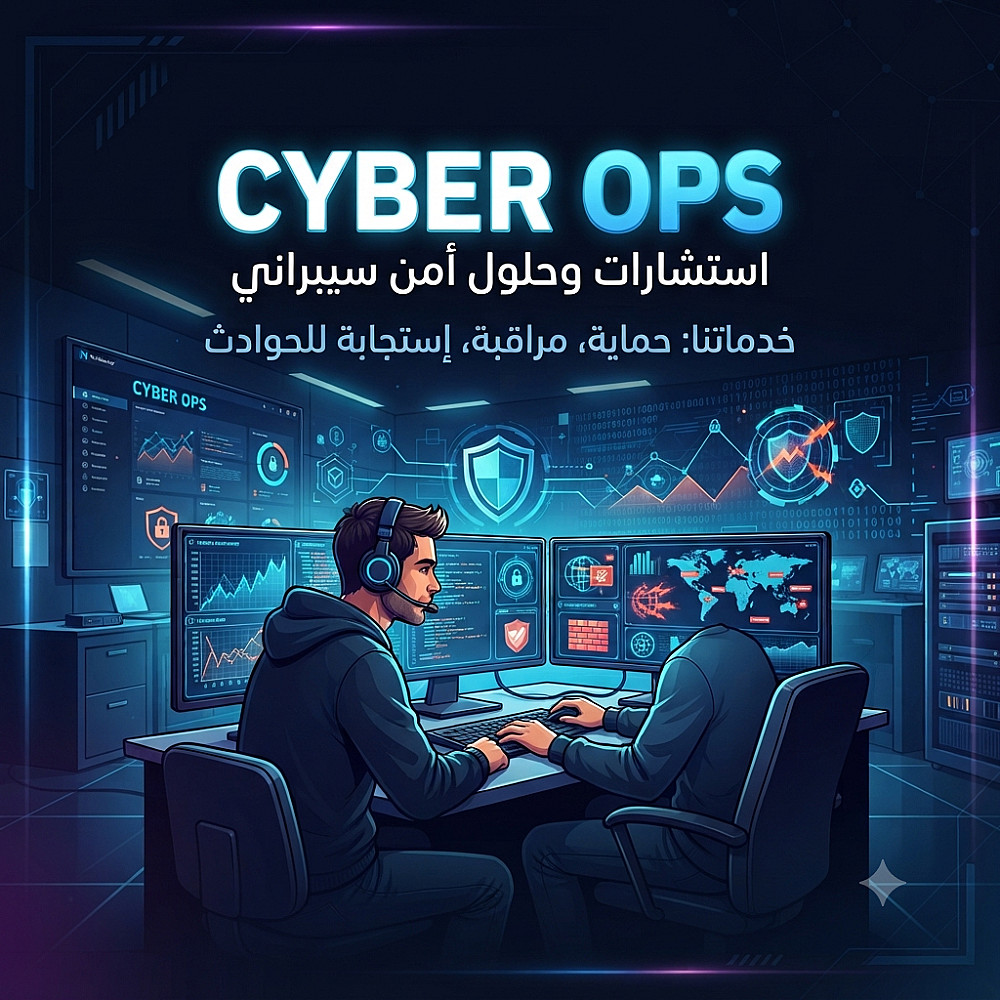
أقدم خدمة إعداد وتحليل بيئات CyberOps وSOC بشكل عملي، مع التركيز على Security Monitoring وتحليل الـLogs واكتشاف الأنشطة المشبوهة.
تشمل الخدمة:
- إعداد بيئة SOC Lab للمراقبة الأمنية.
- تحليل Security Logs واكتشاف الأنشطة المشبوهة.
- إعداد ومتابعة التنبيهات الأمنية Security Alerts.
- استخدام أدوات SIEM مثل Splunk في جمع وتحليل الـLogs.
- تحليل Network Traffic باستخدام Wireshark.
- اكتشاف وتحليل محاولات Brute Force والأنشطة غير الطبيعية.
- استخدام أدوات Network Security مثل Nmap وSuricata حسب متطلبات المشروع.
- إعداد Dashboards لعرض الأحداث والتنبيهات الأمنية بشكل واضح.
- تحليل الحوادث الأمنية وتحديد الـIndicators of Compromise (IoCs).
- تقديم تقرير يوضح ما تم اكتشافه والخطوات المتخذة للتحليل.
يمكن تنفيذ الخدمة على بيئات تدريبية أو Lab Environments باستخدام الأدوات المناسبة، مع شرح واضح للخطوات والنتائج لضمان فهم طريقة المراقبة والتحليل.
الخدمة مناسبة للطلاب، مشاريع التدريب، وSecurity Labs الخاصة بمجال CyberOps وSOC.
البائع
معلومات
خدمات أخري للبائع
الخدمات المقترحه