 العربية
 English
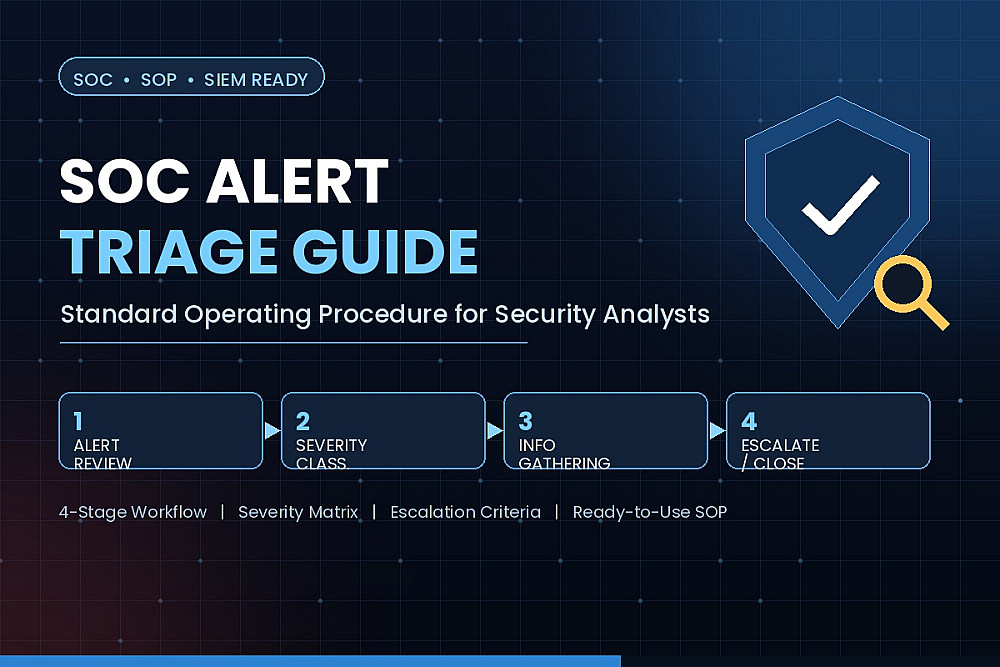
إعداد دليل SOC Alert Triage Guide لتصنيف وتحليل التنبيهات الأمنية (PDF)
الوصف
أقدم لك دليلًا إجرائيًا شاملاً للتعامل مع التنبيهات الأمنية داخل مراكز العمليات الأمنية (SOC)، مُعد وفق أحدث معايير التشغيل القياسية (SOP).
محتويات الملف:
- سلسلة خطوات التحليل (Triage Workflow): شرح عملي لمراحل التعامل مع التنبيه بدءًا من الاستلام والتأكيد وحتى الإغلاق أو التصعيد.
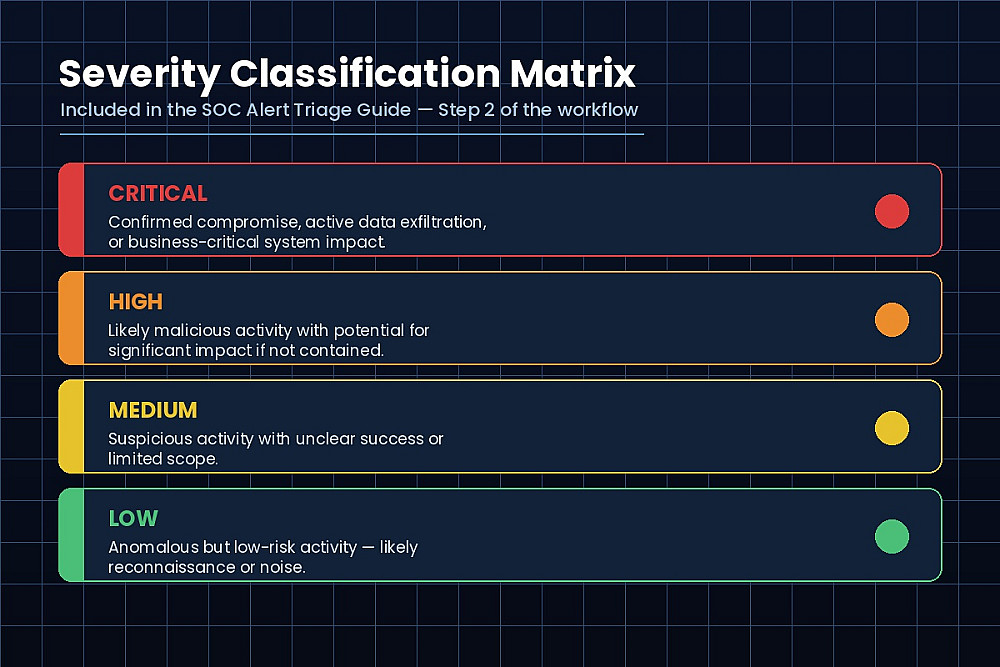
- مصفوفة تصنيف الخطورة (Critical / High / Medium / Low) مع أمثلة واقعية لكل مستوى.
- قائمة تفصيلية بالمعلومات المطلوب جمعها لتأكيد أو استبعاد النشاط الضار، ومصادر هذه المعلومات (SIEM, Splunk, Threat Intel).
- جدول قرارات التصعيد أو الإغلاق (Escalate / Monitor / Close) مع المعايير الخاصة بكل قرار.
- إرشادات توثيق كل قرار triage لدعم عمليات المراجعة وتحسين قواعد الكشف.
الملف جاهز للاستخدام المباشر من قبل محللي SOC (Tier 1 / Tier 2)، ومتوافق مع أدوات SIEM الشائعة مثل Splunk.
البائع
معلومات

الخدمات المقترحه