 العربية
 English
تصميم وتأمين شبكات المؤسسات وجدران الحماية فورتينت (FortiGate HA, VLANs, LAG) عبر GNS3
الوصف
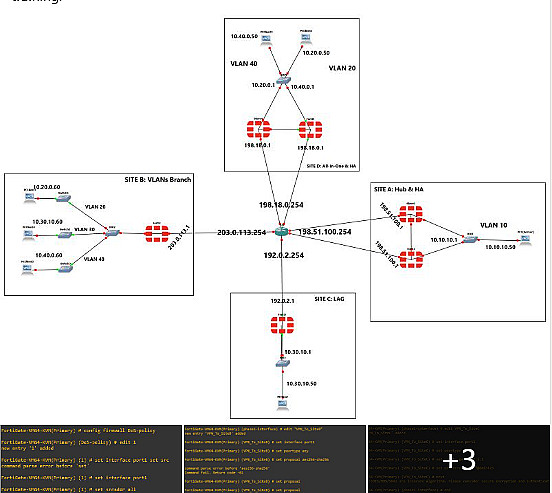
قدم لك خدمة هندسية متقدمة في تصميم، تأمين، ومحاكاة الشبكات المعقدة متعددة الفروع (Enterprise Multi-Site Networks) باستخدام جدران الحماية من فورتينت FortiGate Firewalls وأجهزة Cisco IOU على منصات المحاكاة الاحترافية مثل GNS3.
ما تتضمنه الخدمة:
تصميم وتأمين الفروع المتعددة (Multi-Site Architecture):
المقر الرئيسي (Site A: Hub & HA): إعداد التوفر العالي لجدران الحماية (FortiGate HA - Active/Passive أو Active/Active) لضمان استمرارية الخدمة وعدم الانقطاع مع حماية خوادم الشركة الداخلية (VLAN 10).
فرع الفروع المقسمة (Site B: VLANs Branch): عزل وتأمين أقسام الشبكة المختلفة عبر شبكات افتراضية منفصلة (VLAN 20, VLAN 30, VLAN 40) وربطها بالـ FortiGate عبر Trunk Links / Sub-interfaces.
فرع التجميع والربط العالي (Site C: LAG): دمج الروابط لزيادة السرعة والاعتمادية (Link Aggregation Group - LAG / LACP) بين الفايروول وسويتشات الشبكة.
الفرع الشامل (Site D: All-in-One & HA): تطبيق سيناريو متكامل يجمع بين التوفر العالي (HA) وإدارة الـ VLANs المتعددة.
الربط والشبكات الموسعة (Core WAN Routing):
إعداد وتوجيه الراوتر المركزي (Core ISP / WAN Router) وتوزيع نطاقات العناوين العامة (Public IP Subnets: 203.0.113.0, 198.51.100.0, 198.18.0.0, 192.0.2.0).
ضبط سياسات التوجيه المتقدم (Static Routing, BGP, OSPF).
سياسات الحماية والـ Firewall Policies:
إنشاء سياسات الجدار الناري (FortiGate Security Policies) للتحكم بحركة البيانات بين الـ VLANs والإنترنت.
ضبط تقنيات ترجمة العناوين (NAT/PAT) وقواعد الـ Access Control Lists (ACLs).
الفحص والتسليم:
اختبار التوفر العالي (HA Failover Testing) والتأكد من استمرارية الاتصال عند سقوط أحد الأجهزة.
تسليم ملف المشروع الكامل (GNS3 Portable Project) مع ملفات التكوين (Configs) والـ Topology.
البائع

بائع مستوي: جديد
Network & Cybersecurity Specialist
| اخر ظهور: منذ أسبوعين
I’m a Business Information Systems student focused on Networking and Cybersecurity. I have hands-on experience with Cisco networking, FortiGate firewall ....
تواصل معيمعلومات
الخدمات المقترحه