 العربية
 English
التحقيق الرقمي في الحوادث السيبرانية وتتبع أثر الاختراق (Incident Response & Forensics)
الوصف
هل تعرض نظامك أو سيرفرك لنشاط مشبوه أو هجوم سيبراني وتريد معرفة كيف حدث وما هي الأضرار؟
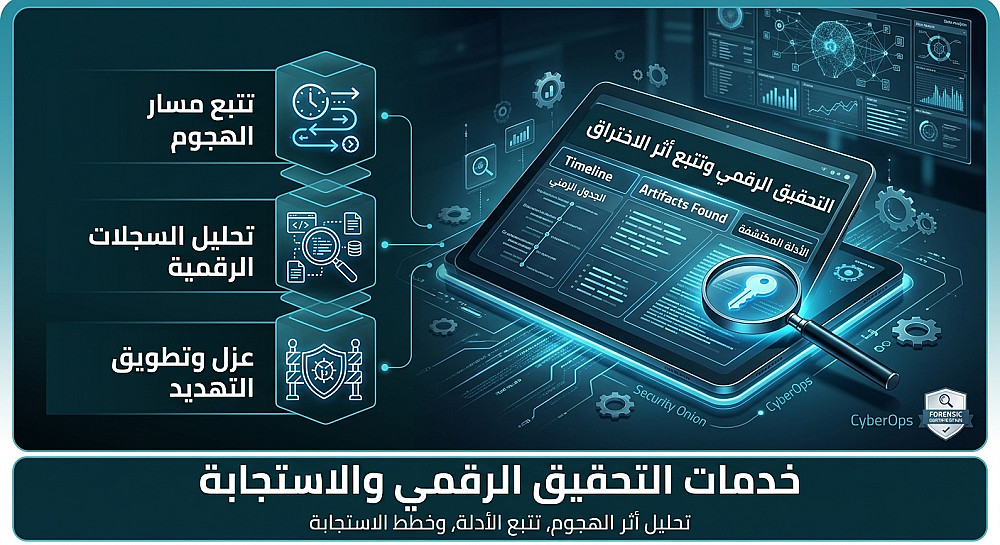
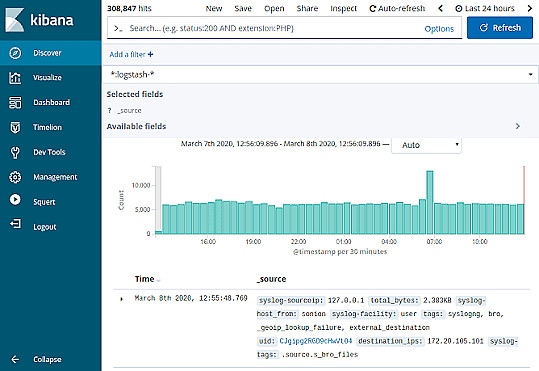
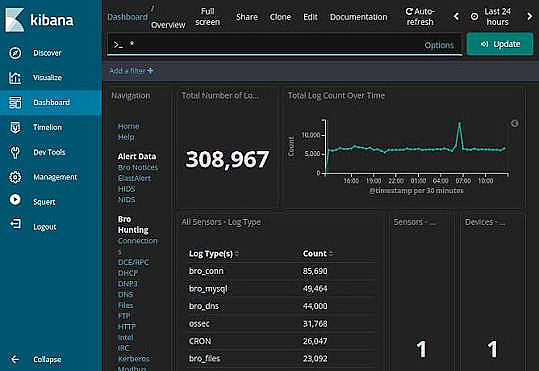
بصفتي متخصصاً في مجالات الـ CyberOps والتعامل مع الحوادث الرقمية، أقدم لك خدمة التحقيق الجنائي الرقمي (Digital Forensics) وتتبع الهجمات باستخدام بيئات تحليل الـ SOC مثل Security Onion وأدوات فحص الأدلة الرقمية.
ما الذي سأقدمه لك في هذه الخدمة:
تتبع مسار الهجوم (Attack Timeline): تحديد نقطة دخول المهاجم (Initial Access) والخطوات التي قام بها داخل النظام.
تحليل الأدلة الرقمية (Artifacts Analysis): فحص سجلات النظام (Syslog/Windows Events) والبيانات المستخرجة لتحديد الأجهزة المتضررة.
عزل وتطويق التهديد (Containment): تقديم خطوات فورية لشل حركة التهديد ومنعه من الانتشار لباقي الأجهزة.
تقرير تحقيق أمني جنائي (Forensic Report): تسليم تقرير مفصل يتضمن الأدلة الرقمية المكتشفة، حجم الضرر، وتوصيات سد الثغرة المعتمدة.
البائع

معلومات

الخدمات المقترحه