العربية
 English
صياغة سياسة أمان كلمات المرور وإدارة الحسابات (Password Policy) لشركتك وفق المعايير العالمية
الوصف
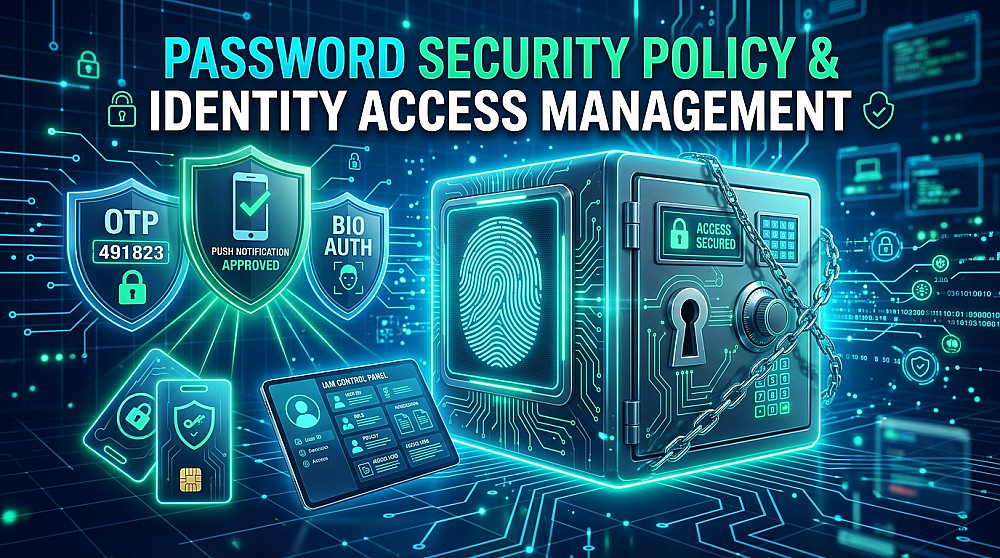
تعد كلمات المرور الضعيفة أو المكررة البوابة الأولى لاختراق حسابات الموظفين وسرقة بيانات العملاء. إن وجود "سياسة أمان كلمات مرور مكتوبة ومعتمدة" ليس مجرد إجراء روتيني، بل هو ركيزة أساسية للامتثال للمعايير الدولية (مثل NIST SP 800-63 و ISO 27001).
سأقوم بصياغة وثيقة سياسة أمان كلمات المرور والتحقق من الهوية (Password & Identity Security Policy) مخصصة لشركتك الناشئة أو المتوسطة، قابلة للتطبيق الفعلي وسهلة الفهم للموظفين وإدارة تقنية المعلومات.
🔹 محتويات وثيقة السياسة:
━━━━━━━━━━━━━━━━━━━━━━━━━━
1️⃣ معايير قوة وتعقيد كلمات السر الحديثة (الطول المناسب، تجنب الأنماط السهلة والقواميس الشائعة).
2️⃣ سياسة التحقق متعدد العوامل (MFA / 2FA) وطرق فرضها على البريد والأنظمة الحساسة.
3️⃣ سياسة تنظيم استخدام برامج إدارة كلمات المرور المؤسسية (Password Managers).
4️⃣ سياسات وضوابط الحسابات ذات الصلاحيات الإدارية المرتفعة (Privileged Accounts).
5️⃣ حظر مشاركة الحسابات وقواعد التعامل مع الأجهزة الشخصية (BYOD).
6️⃣ الإجراءات الفورية والإلزامية عند الاشتباه في اختراق أو تسريب أي كلمة مرور.
🎯 مخرجات الخدمة:
• وثيقة سياسة رسمية (Policy Document) منسقة قانونياً وتقنياً باللغة العربية أو الإنجليزية (حسب اختيارك).
• قائمة مراجعة سريعة (Checklist) للمدراء والموظفين للتأكد من الالتزام بالسياسة.
• تسليم بصيغة PDF فاخرة + ملف Word مفتوح المصدر للتعديل المستقبلي.
البائع

معلومات

الخدمات المقترحه