العربية
 English
تحليل الـ Logs ومراقبة الأحداث والهجمات الأمنية
الوصف
تحليل الـ Logs ومراقبة الأحداث والهجمات الأمنية
هل لديك Logs أمنية وتحتاج إلى تحليلها وفهم الأحداث والأنشطة المشبوهة داخل بيئتك؟
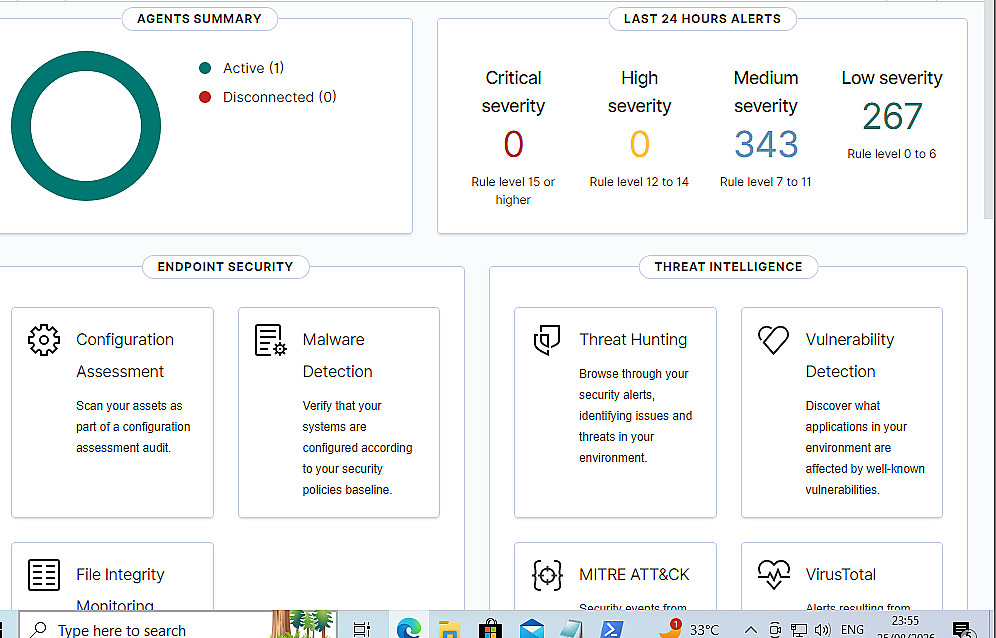
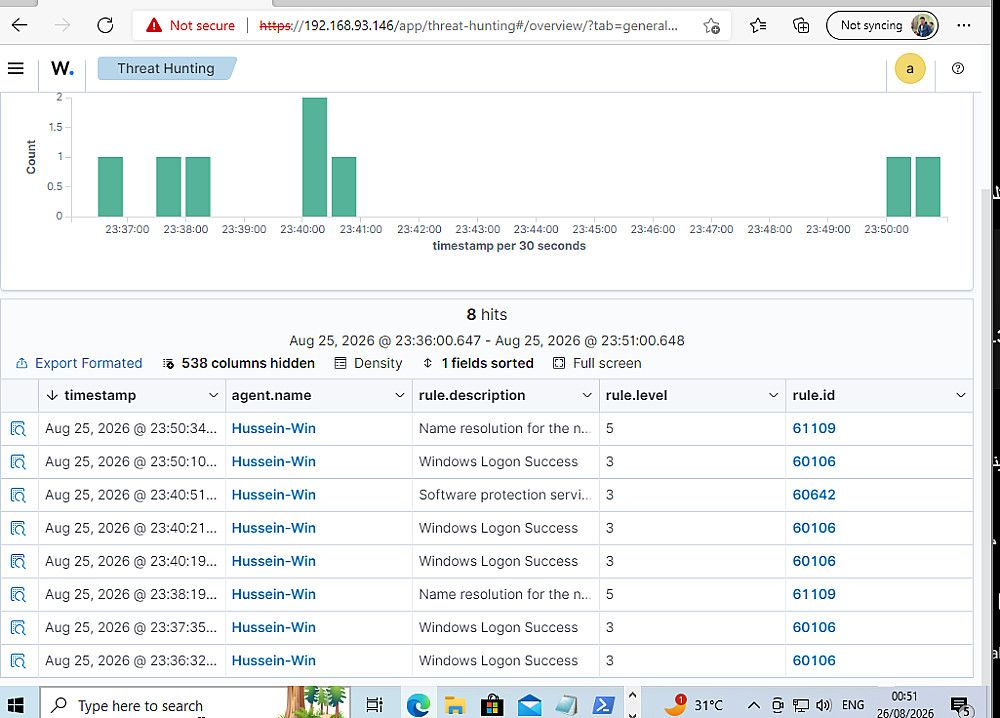
أقدم لك خدمة تحليل الـ Logs ومراقبة الأحداث الأمنية بهدف اكتشاف الأنشطة غير الطبيعية، وتحليل التنبيهات الأمنية، وتحديد المؤشرات التي قد تدل على وجود محاولات هجوم أو سلوك مشبوه.
ماذا تشمل الخدمة؟
* تحليل الـ **Security Logs** وفهم الأحداث المسجلة.
* تحليل **Alerts** والتنبيهات الأمنية.
* اكتشاف الأنشطة والسلوكيات المشبوهة.
* تحليل محاولات تسجيل الدخول غير الطبيعية.
* تتبع الأحداث المرتبطة بالهجمات الأمنية.
* تحليل **IP Addresses** وعمليات الاتصال المشبوهة.
* تحديد **Indicators of Compromise (IoCs)** عند توفرها.
* تصنيف الأحداث حسب مستوى الخطورة.
* توضيح سبب ظهور التنبيه وما الذي حدث.
* إعداد تقرير مختصر يوضح أهم النتائج والملاحظات.
* تقديم توصيات أولية لتحسين المراقبة وتقليل المخاطر.
الأدوات والتقنيات
يمكن التعامل مع الـ Logs والتنبيهات باستخدام أدوات مثل:
* Wazuh
* FortiAnalyzer
* SIEM / Security Monitoring Tools
* تحليل ملفات الـ Logs المختلفة حسب نوعها.
مناسبة لـ
* Security Logs
* Firewall Logs
* Authentication Logs
* Windows Events
* Network Traffic Logs
* Wazuh Alerts
* FortiAnalyzer Logs
* ملفات Logs الخاصة بالتحقيقات الأمنية
ما أحتاجه منك؟
بعد طلب الخدمة، يرجى إرسال ملف الـ **Logs** أو البيانات المطلوب تحليلها، مع توضيح البيئة أو النظام الذي تم استخراج الـ Logs منه، وأي معلومات متوفرة عن الفترة الزمنية أو الحدث الأمني المطلوب التحقيق فيه.
الهدف:
مساعدتك على فهم ما يحدث داخل الـ Logs، واكتشاف الأنشطة المشبوهة، وتقديم تحليل واضح ومنظم للأحداث الأمنية.
البائع

معلومات
خدمات أخري للبائع
الخدمات المقترحه