 العربية
 English
إعداد خطة شاملة ومتقدمة لتأمين البنية التحتية السحابية
الوصف
تعريف الخدمة:
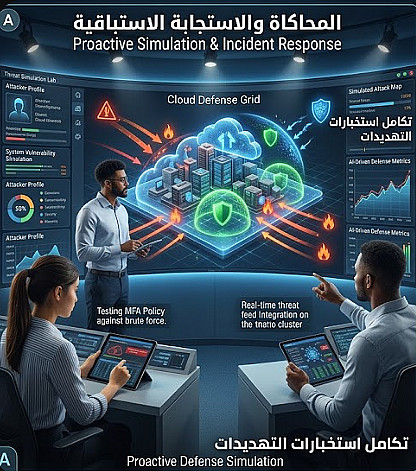
إعداد خطة شاملة ومتقدمة لتأمين البنية التحتية السحابية (Cloud Security Plan) وحماية البيانات والتطبيقات المضافة على منصات الكلاود من الثغرات والاختراقات الرقمية.
الخدمة تشمل (خطوات العمل):
فحص شامل للتهيئة السحابية (Cloud Configuration & Vulnerability Assessment) لاكتشاف الثغرات ونقاط الضعف في الحسابات والخدمات المربوطة.
تصميم هندسة تأمين الكلاود (Cloud Security Architecture) وتحديد سياسات الوصول المشفرة (IAM) وإعداد الجدران النارية السحابية (Cloud Firewalls & WAF).
وضع استراتيجية الحماية من تسريب البيانات (DLP)، التنسيق بين الخدمات المختلفة، وصياغة خطة الاستجابة للطوارئ وحماية النسخ الاحتياطية.
الأداة المستخدمة (Tool):
استخدام أدوات تحليل وإدارة أمن السحابة المتقدمة مثل AWS Security Hub أو Microsoft Defender for Cloud أو GCP Security Command Center، بالاشتراك مع أدوات التقييم التقني.
الاستلام - مقابل السعر الأساسي للخدمة:
ملف تقرير أمني سحابي شامل (3 إلى 5 صفحات) - تغطية حتى 5 بيئات/خدمات سحابية (Cloud Environments/Services).
التسليم النهائي:
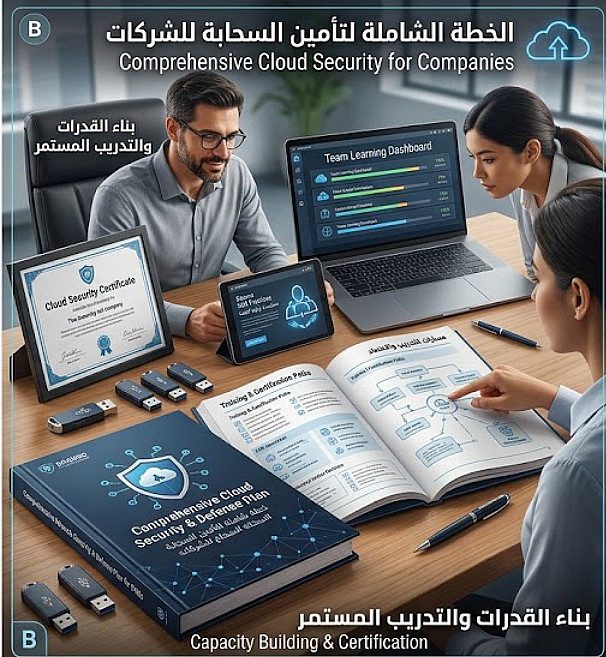
📄 ملف Comprehensive Cloud Security & Defense Plan متكامل بصيغة PDF وجاهز للتنفيذ، يتضمن خريطة تأمين السحابة، سياسات إدارة الهوية والتشفير، والتوصيات الفنية المناسبة للشركات.
تعليمات مهمة للعميل قبل البدء:
صلاحيات الوصول (IAM Permissions): منح صلاحيات القراءة فقط (Read-Only / Audit Access) على منصة السحابة المستخدمة (AWS / Azure / GCP) لغرض التحليل بدون التأثير على الخدمات.
تفاصيل البيئة السحابية: تقديم حصر بالخدمات المستضافة (مثل: السيرفرات الافتراضية، قواعد البيانات السحابية، والتطبيقات المربوطة).
سياسات الامتثال: تحديد أي معايير أمنية ملزمة تتبعها الشركة إن وجدت (مثل: ISO 27001, SOC2, أو PCI-DSS).
نقاط التواصل والتنسيق: تحديد شخص مسؤول (Cloud Admin / DevOps) ليكون نقطة التواصل المباشرة للتنسيق أثناء فحص وإعداد التقرير.
البائع

بائع مستوي: جديد
مهندس شبكات
| اخر ظهور: منذ شهر
أنا شغوف بمجالات الحوسبة السحابية والشبكات وأمن الشبكات، ولدي شغف ببناء وإدارة وتأمين البنى التحتية الحديثة للشبكات، مع الحرص المستمر على تطوير مهاراتي الت ....
تواصل معيمعلومات
الخدمات المقترحه