 العربية
 English
إنشاء تقرير توعوي عن هجمات التصيد الإلكتروني للشركات
الوصف
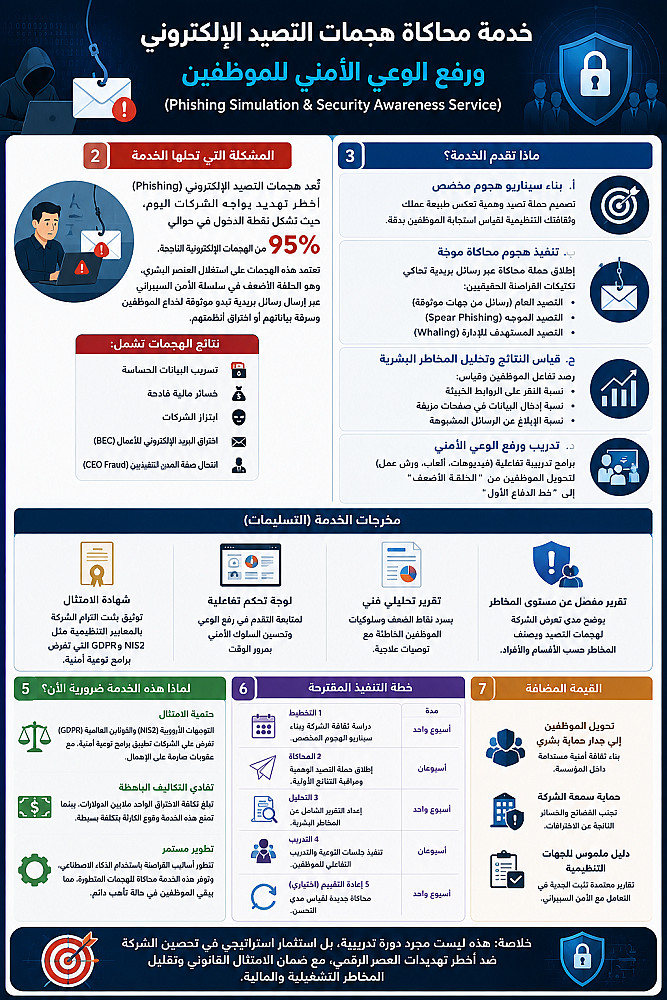
خدمة محاكاة هجمات التصيد الإلكتروني ورفع الوعي الأمني للموظفين
(Phishing Simulation & Security Awareness Service)
2. المشكلة التي تحلها الخدمة
تُعد هجمات التصيد الإلكتروني (Phishing) أخطر تهديد يواجه الشركات اليوم، حيث تشكل نقطة الدخول في حوالي 95% من الهجمات الإلكترونية الناجحة . تعتمد هذه الهجمات على استغلال العنصر البشري، وهو الحلقة الأضعف في سلسلة الأمن السيبراني، عبر إرسال رسائل بريدية تبدو موثوقة لخداع الموظفين وسرقة بياناتهم أو اختراق أنظمتهم.
نتائج الهجمات تشمل:
تسريب البيانات الحساسة
خسائر مالية فادحة
ابتزاز الشركات
اختراق البريد الإلكتروني للأعمال (BEC)
انتحال صفة المديرين التنفيذيين (CEO Fraud)
3. ماذا تقدم الخدمة؟
أ. بناء "سيناريو هجوم" مخصص
يتم تصميم حملة تصيد وهمية (Simulated Phishing Attack) مخصصة لشركتك، تعكس طبيعة عملك وثقافتك التنظيمية، مما يجعلها واقعية وقادرة على قياس مدى استجابة الموظفين بدقة .
ب. تنفيذ هجوم محاكاة موجّه
إطلاق حملة محاكاة تستهدف الموظفين (بما في ذلك الإدارة العليا) عبر رسائل بريدية تحاكي تكتيكات القراصنة الحقيقيين، مثل:
التصيد العام: رسائل تبدو من جهات موثوقة (بنوك، شركات شحن) .
التصيد المُوجّه (Spear Phishing): رسائل مخصصة لأفراد محددين (كالمحاسبة أو المديرين) تستخدم معلومات حقيقية لزيادة مصداقيتها .
التصيد المستهدف للإدارة (Whaling): محاكاة هجمات تستهدف المديرين التنفيذيين وكبار المسؤولين .
ج. قياس النتائج وتحليل المخاطر البشريّة
يتم رصد تفاعل الموظفين مع رسائل التصيد وقياس:
نسبة النقر على الروابط الخبيثة
نسبة إدخال البيانات (كلمات المرور) في صفحات مزيفة
نسبة الإبلاغ عن الرسائل المشبوهة .
د. تدريب ورفع الوعي الأمني
البائع

معلومات
الخدمات المقترحه