 العربية
 English
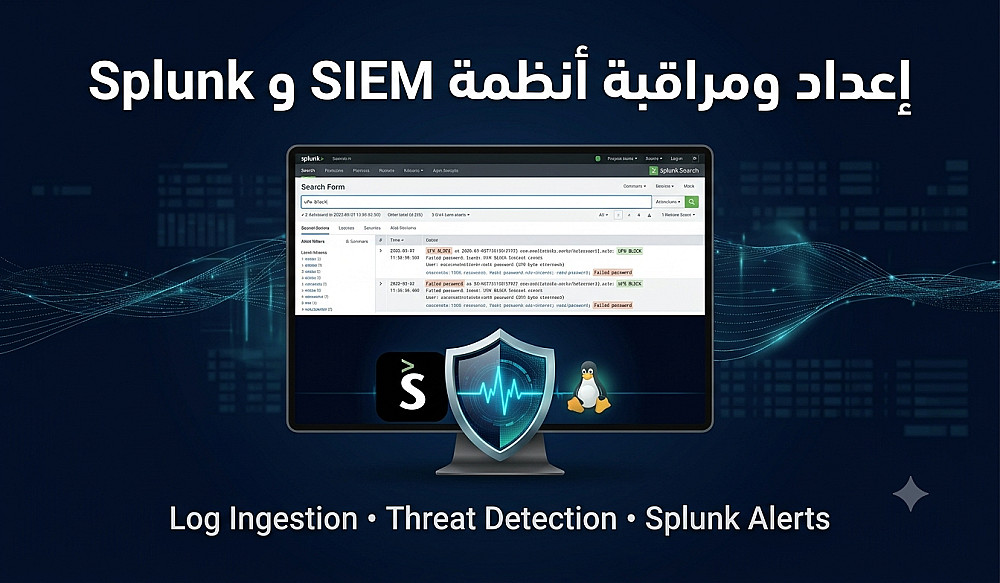
إعداد نظام مراقبة أمنية SIEM وربط سجلات الخوادم بـ Splunk وكتابة قواعد الاكتشاف
الوصف
هل تمتلك خادم لينكس وترغب في مراقبة نشاطه أمنياً واكتشاف محاولات الاختراق فور وقوعها؟ أقدم لك إعداداً متكاملاً لنظام المراقبة الأمنية (SOC Monitoring) عبر منصة Splunk Enterprise:
ما ستحصل عليه في هذه الخدمة:
إعداد وربط أدوات الجمع (Log Ingestion): تثبيت الـ Splunk Universal Forwarder على خادمك وربطه بـ Splunk وتوجيه السجلات الأمنية المهمة مثل سجلات المصادقة (/var/log/auth.log) وسجلات جدار الحماية (/var/log/syslog).
كتابة قواعد اكتشاف مخصصة (Custom SPL Detection Rules): بناء استعلامات SPL دقيقة لرصد محاولات الاختراق مثل فحص المنافذ العشوائي (Port Scanning) وهجمات تخمين كلمات السر (SSH Brute Force).
تفعيل التنبيهات الفورية (Alerts Configuration): ضبط تنبيهات حية (Real-Time Alerts) تخطرك تلقائياً عند تجاوز محاولات الدخول حداً معيناً.
دليل وتقرير استقصائي (Investigation Report): ملف PDF يشرح تفاصيل الحقول المستخرجة (Source IP, Destination Port, Targeted Users) مع توصيات لتعزيز الأمان.
البائع
معلومات
خدمات أخري للبائع
الخدمات المقترحه