العربية
 English
تحليل سجلات النظام (Logs) وتتبع الأنشطة المشبوهة باستخدام Splunk
الوصف
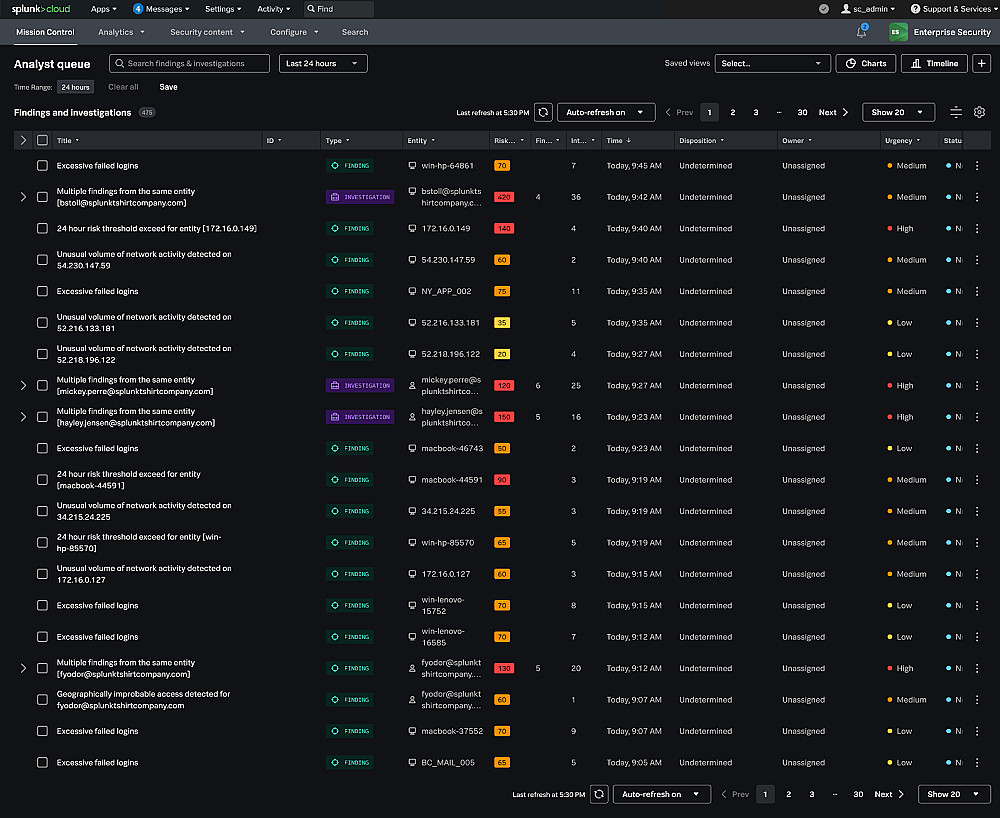
أوفر لك خدمة شاملة لتتبع ومراقبة السجلات الأمنية عبر أجهزتك وشبكتك لتشخيص التهديدات ورصد أي نشاط غير طبيعي في الوقت الفعلي:
تجميع ومعالجة السجلات: ربط كافة أجهزة الشبكة والسيرفرات بنظام مركز موحد لتجميع البيانات وتحليلها بطريقة متناسقة تسهل مراقبتها.
رصد الهجمات ومحاولات الاختراق: تتبع حركات الدخول غير المصرح بها، كشف محاولات تسجيل الدخول الفاشلة، وتحديد عناوين الـ IP المشبوهة أو المصادر المهددة لأمان النظام.
تقارير وإرشادات حماية: تقديم تقرير ملخص وواضح يشمل تقييم الحالة الأمنية، الثغرات المكتشفة، مع خطة توصيات عملية لتعزيز حماية الشبكة مستقبلاً.
البائع

معلومات
خدمات أخري للبائع
الخدمات المقترحه