


 العربية
 English
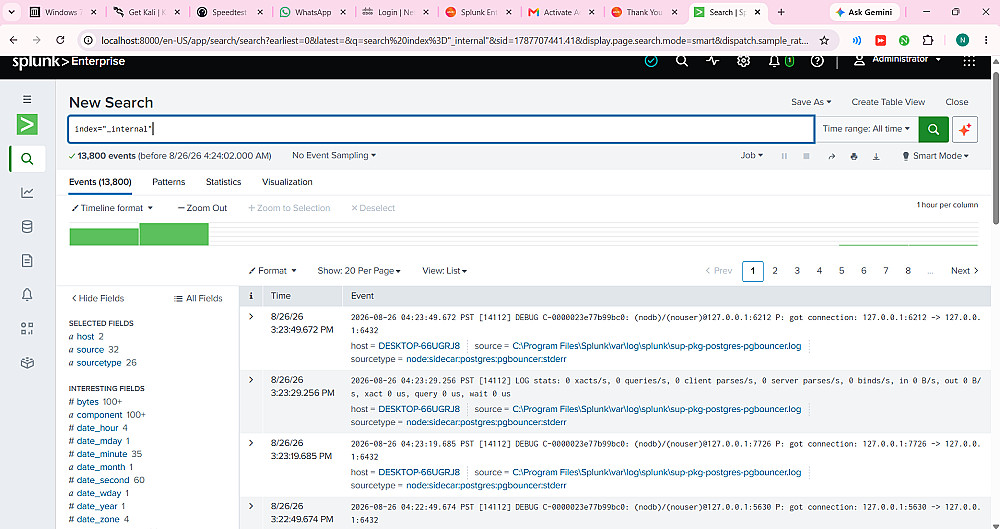
تحليل سجلات النظام (Logs) وتتبع الأنشطة المشبوهة باستخدام Splunk
0
(0)
الوصف
تجميع وتحليل السجلات (Log Aggregation & Normalization) من مختلف الأجهزة للتحقق من سلامة النظام.
تتبع محاولات الدخول الفاشلة والمشبوهة وتحديد مصدرها (IP).
تقديم تقرير بسيط ومباشر بالأنشطة والتوصيات الأمنية لحماية النظام.
البائع

معلومات
السعر
$8
مدة التسليم
يومين
طلبات قيد التنفيذ
0
الطلبات المكتملة
0
العملاء
0
المبيعات
0
خدمات أخري للبائع
الخدمات المقترحه
Haidy Ibrahim
Cyber security engineer

Rahma Ahmed
DevOps Engineer




Ahmed Ibrahim Adawy
DevOps Engineer
