 العربية
 English
سأقوم بإعداد Splunk SIEM وتحليل الـ Logs وإنشاء Detection Rules
الوصف
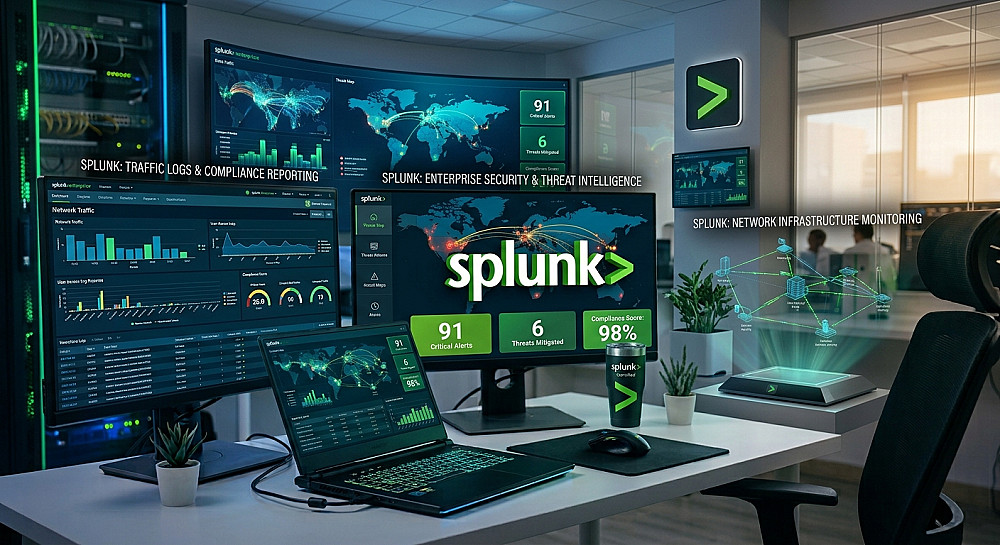
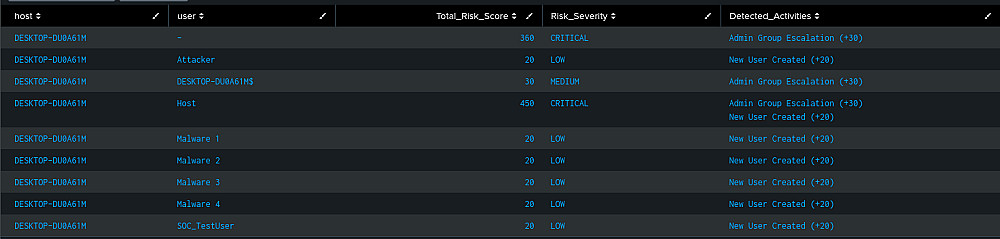
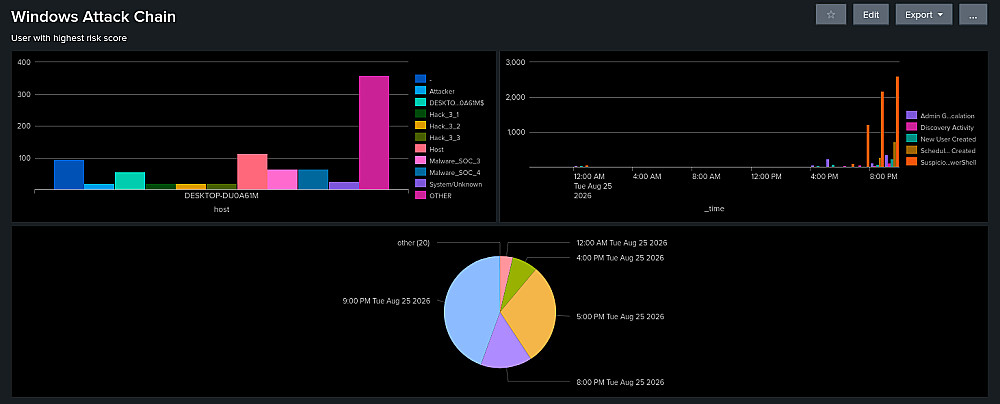
سأقوم بمساعدتك في إعداد Splunk لمراقبة وتحليل الـ Security Logs، وإنشاء Searches وDetection Rules تساعد على اكتشاف الأنشطة الأمنية المشبوهة.
تشمل الخدمة:
• إعداد مصادر الـ Logs في Splunk
• التحقق من استقبال وتحليل الـ Events
• كتابة SPL Queries
• إنشاء Detection Rules
• إعداد Security Alerts
• إنشاء Dashboards للمراقبة الأمنية
• تحليل Windows Security Events
• اكتشاف محاولات Brute Force
• اكتشاف Privilege Escalation
• اكتشاف Suspicious PowerShell Activity
• تحليل User Activity وSource IPs
• تقديم توصيات لتحسين الـ Detection
يمكن تخصيص الـ Detection Rules والـ Dashboards حسب بيئة العميل والـ Logs المتوفرة لديه.
سيتم تسليم ملخص يوضح الـ Searches والـ Detection Rules التي تم إعدادها وأهم النتائج والملاحظات الأمنية.
البائع
معلومات

خدمات أخري للبائع
الخدمات المقترحه