العربية
 English
إعداد سياسات وإجراءات أمن المعلومات (GRC) لشركتك أو مشروعك
الوصف
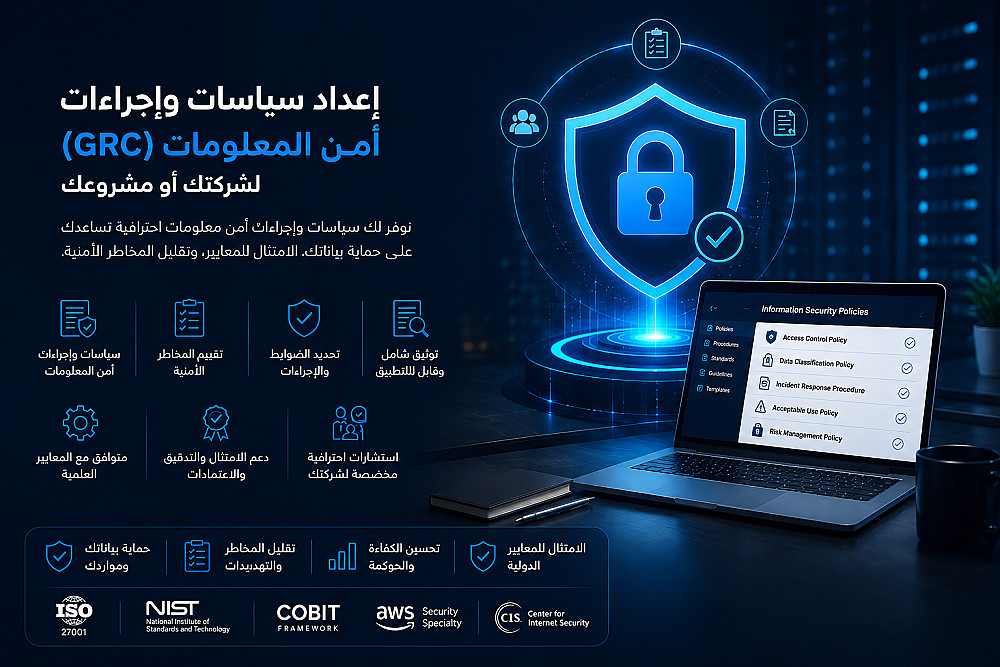
هل تحتاج إلى توثيق سياسات وإجراءات أمن المعلومات في شركتك أو مشروعك؟ أو عمل تقييم مبدئي للمخاطر الأمنية؟ أو ربط ضوابطك الحالية بمعايير عالمية معتمدة؟
أقدم لك:
- كتابة سياسات وإجراءات أمن المعلومات (Information Security Policies & Procedures) بصياغة احترافية وواضحة
- إعداد تقرير تقييم مخاطر مبدئي (Risk Assessment) يوضح نقاط الضعف والأولويات
- عمل خريطة امتثال (Compliance Mapping) لمعايير ISO 27001 أو NIST CSF
- مراجعة الضوابط الأمنية الحالية واقتراح تحسينات عملية وقابلة للتنفيذ
- توثيق أمني لبنية سحابية، بناءً على خبرة عملية في تأمين أنظمة على AWS
خلفيتي: حاصل على شهادات AWS Cloud Security Foundations، AWS Cloud Foundations، وOCI 2025 Foundations Associate، وأنجزت Mastercard Cybersecurity Virtual Internship، وحاليًا أذاكر لشهادة AWS Security Specialty. نفذت مشروعًا عمليًا لتأمين نظام معلومات على AWS بمعمارية Hub and Spoke.
الخدمة مناسبة للشركات الناشئة والمشاريع الصغيرة والمتوسطة اللي عايزة تبدأ في بناء أساس حوكمة أمنية منظم.
البائع

بائع مستوي: جديد
مختبر اختراق مواقع
| اخر ظهور: منذ أسبوع
أحمد مراد، متخصص أمن سيبراني يركّز على مسار SOC Analyst – Tier 1. حاصل على CCNA وAWS Cloud Security Foundations وAWS Cloud Foundations وOCI 2025 Foundation ....
تواصل معيمعلومات
الخدمات المقترحه