


 العربية
 English
إعداد وتحليل سجلات النظام وتجهيز لوحات مراقبة Elastic Stack / Kibana
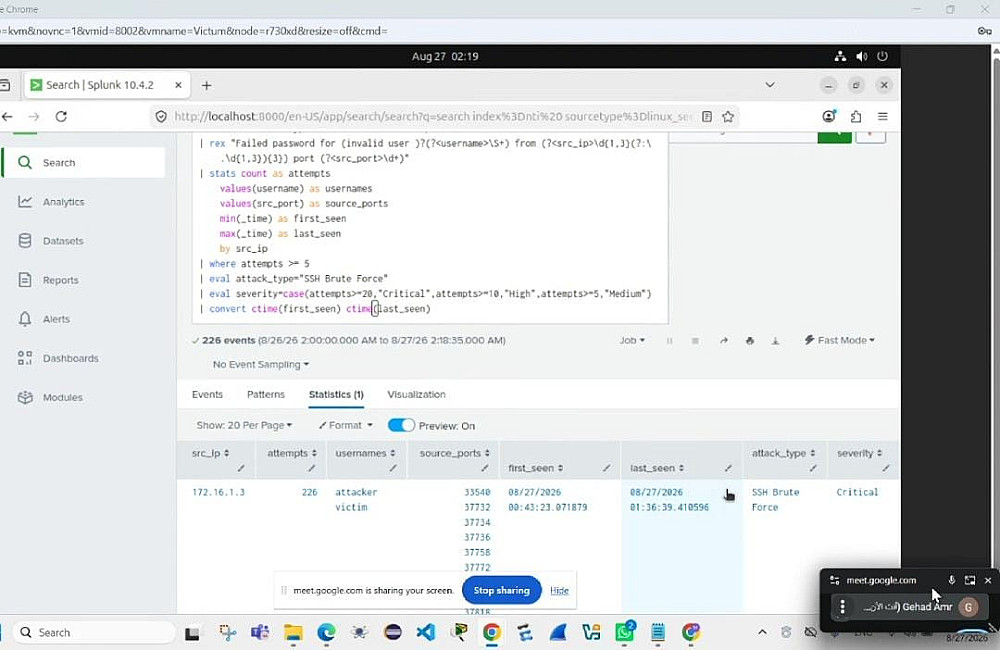
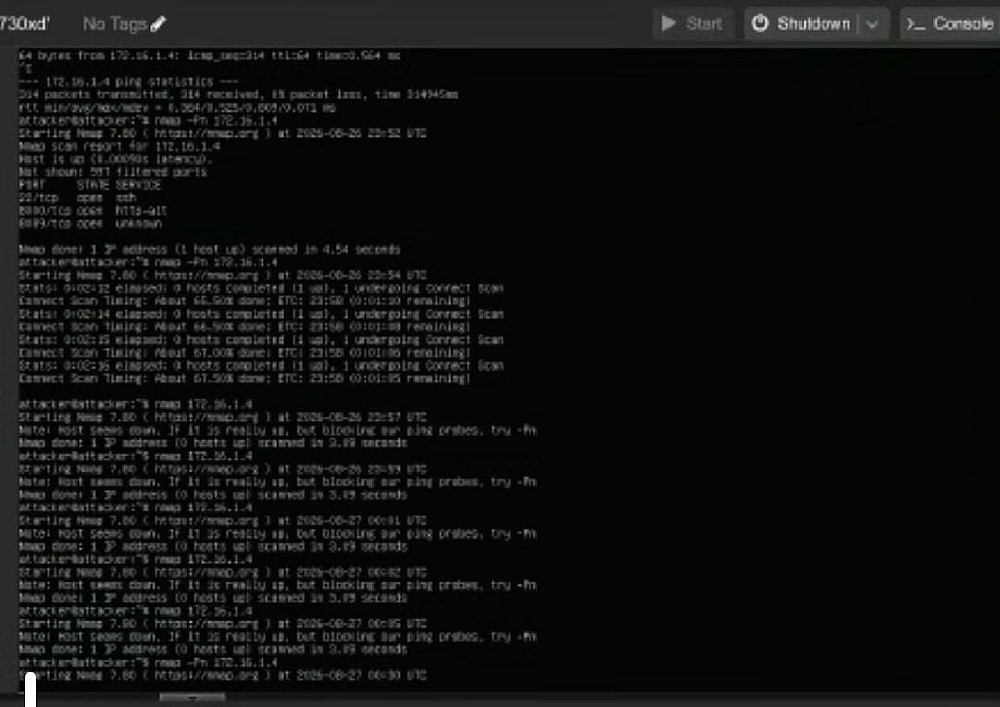
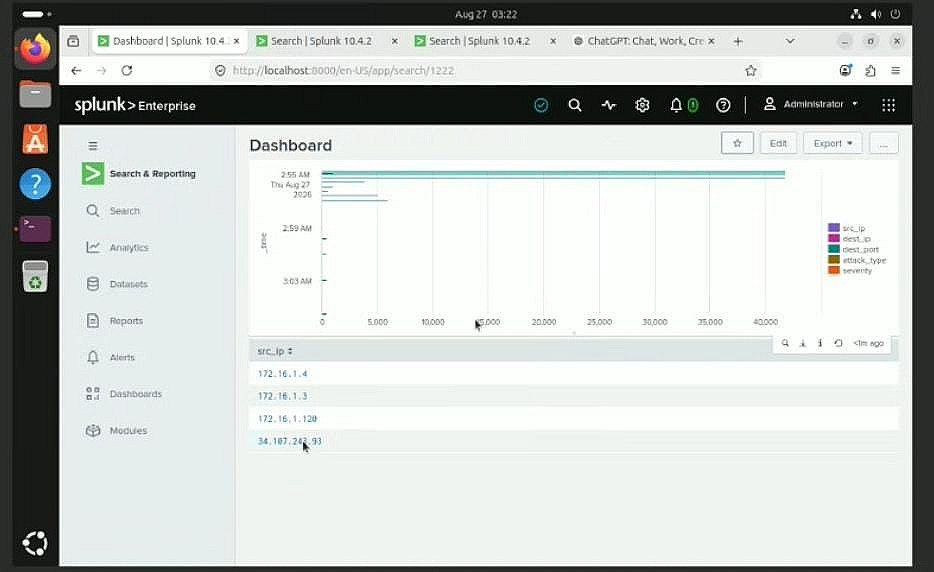
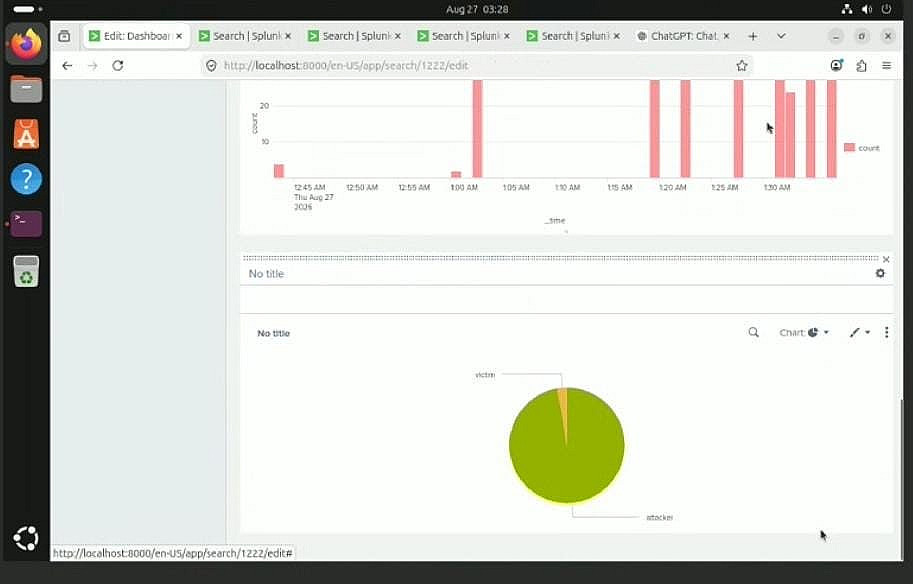
الوصف
هل تريد مراقبة وتأمين نظامك وتجميع السجلات الأمنية في مكان واحد لرصد المحاولات المشبوهة؟
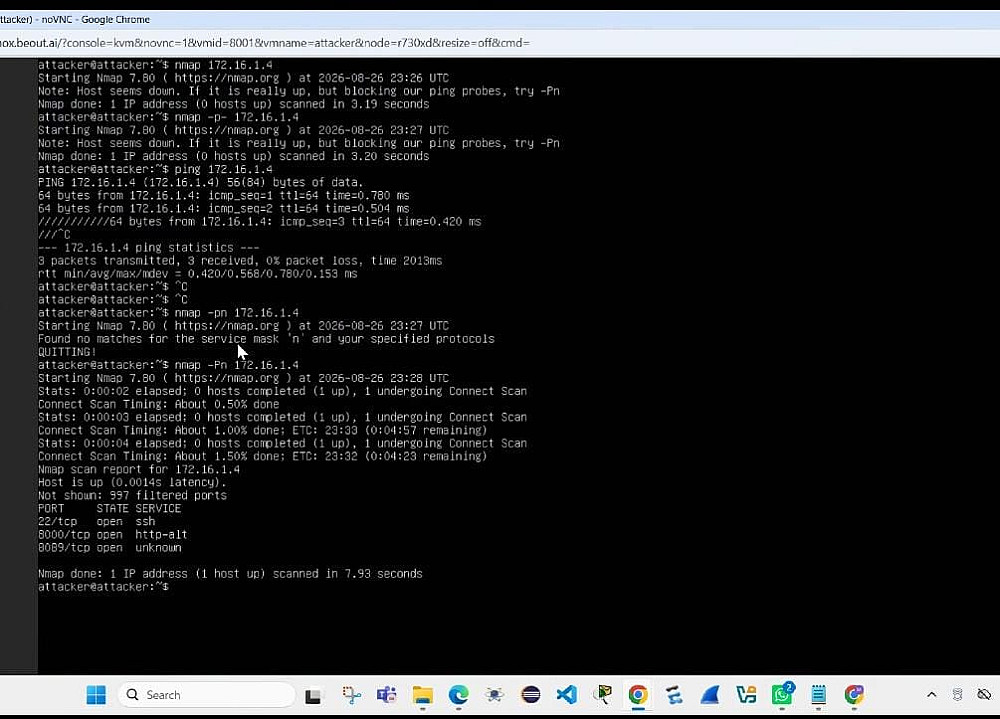
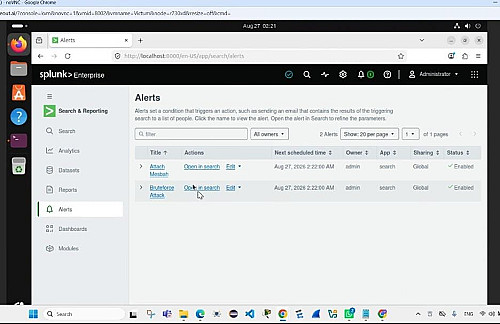
أقدم لك خدمة متخصصة في إعداد أنظمة المراقبة والتحليل الأمني (SIEM & Log Aggregation) باستخدام Elastic Stack (ElasticSearch & Kibana) وأدوات تجميع السجلات.
ما أقدمه لك في هذه الخدمة:
ربط وتجميع السجلات (Log Ingestion): ضبط أدوات التجميع مثل Winlogbeat أو Fluent-bit لإرسال سجلات النظام إلى بيئة التحليل.
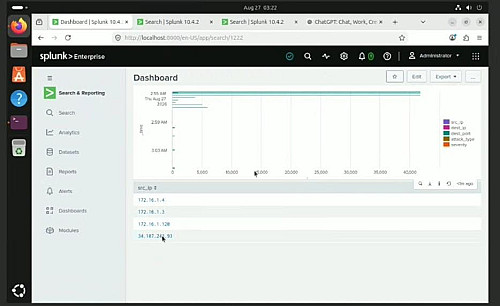
إنشاء لوحات التحكم (Kibana Dashboards): إعداد وتصميم لوحات تحكم مرئية لمراقبة حركات الدخول، الأخطاء، والأحداث الأمنية.
تصفية وتحليل البيانات (Log Parsing & Filtering): تحويل البيانات العشوائية إلى صيغ منظمة ومفهومة لسهولة البحث والاستعلام.
تحليل السجلات (Incident Log Analysis): فحص وتحديد التنبيهات والأحداث الأمنية وتحديد التهديدات الحقيقية (True Positives).
البائع
معلومات
الخدمات المقترحه


