 العربية
 English
تحليل البرمجيات الخبيثة واكتشاف السلوك المشبوه
الوصف
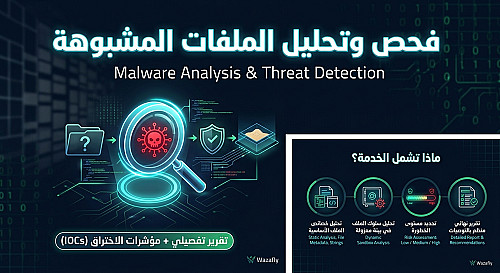
قمت بتحليل ملف برمجي مشتبه في كونه ضارًا بهدف فهم سلوكه واكتشاف الأنشطة المشبوهة التي قد يقوم بها على النظام. شمل المشروع فحص خصائص الملف، تحليل سلوكه واتصالاته الشبكية، والبحث عن مؤشرات الاختراق (IOCs)، بالإضافة إلى تقييم مستوى الخطورة وتوثيق النتائج في تقرير أمني واضح.
الأدوات المستخدمة:
Kali Linux، VirusTotal، Wireshark، Strings، YARA
المخرجات:
• تحليل خصائص الملف.
• اكتشاف السلوكيات المشبوهة.
• استخراج مؤشرات الاختراق (IOCs).
• تحليل الاتصالات الشبكية.
• تقييم مستوى خطورة الملف.
• إعداد تقرير أمني بالنتائج والتوصيات.
البائع
معلومات
خدمات أخري للبائع
الخدمات المقترحه