العربية
 English
تحليل ومراقبة السجلات الأمنية والشبكات (SOC Tier 1 Analyst)
الوصف
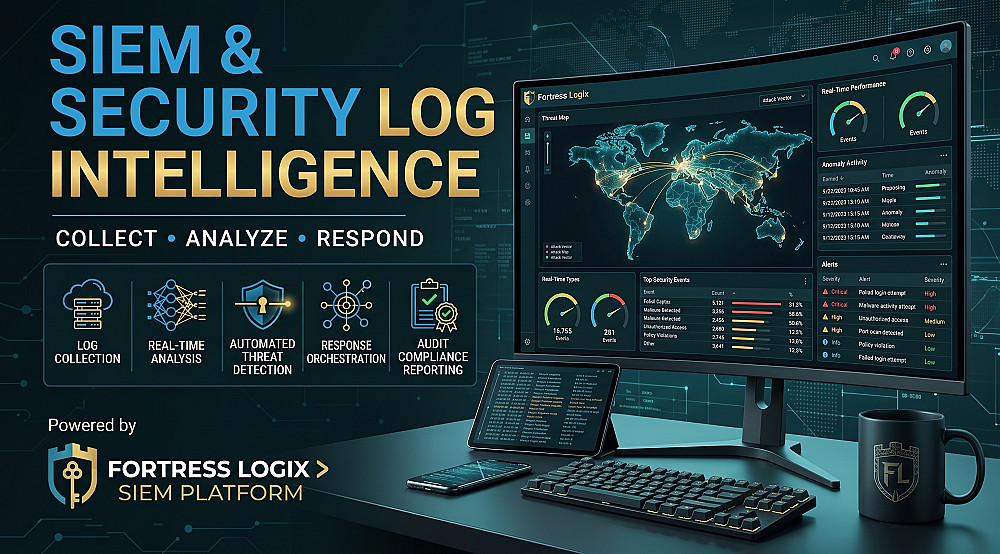
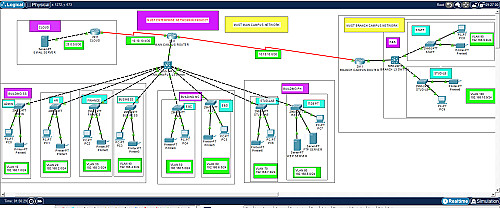
أقدم لك خدمات محلل أمن سيبراني (SOC Blue Team Tier 1) لمراقبة بيئة العمل الخاصة بك، تحليل البيانات، واكتشاف التهديدات بدقة لضمان استقرار وأمان أنظمتك.
تشمل هذه الخدمة:
مراقبة وتحليل السجلات (Log Analysis): فحص وتحليل السجلات الأمنية لاكتشاف الأنشطة غير المعتادة.
إدارة أنظمة SIEM: التعامل مع أدوات مثل Splunk، FortiAnalyzer، و FortiSIEM لجمع وتحليل الأحداث الأمنية.
اكتشاف التهديدات (Threat Detection): تحديد محاولات الاختراق مثل هجمات التصيد (Phishing)، هجمات القوة الغاشمة (Brute Force)، ومحاولات التسلل للشبكة.
الفرز الأولي للتنبيهات (Alert Triage): التحقق من صحة التنبيهات الأمنية لتصفية الإنذارات الكاذبة (False Positives).
إعداد التقارير: تقديم تقرير فني واضح يوضح مسار التهديد، الأجهزة المتأثرة، والتوصيات الأمنية.
ملاحظة: السعر الأساسي للخدمة يغطي تحليل ملف سجلات (Log File) بحجم محدد أو استشارة فنية. يرجى التواصل معي عبر الرسائل قبل الطلب لمناقشة تفاصيل بيئة العمل وتحديد حجم المشروع بدقة.
البائع
معلومات

الخدمات المقترحه