 العربية
 English
تحليل سجلات الأمان ومراقبة التنبيهات باستخدام Splunk
الوصف
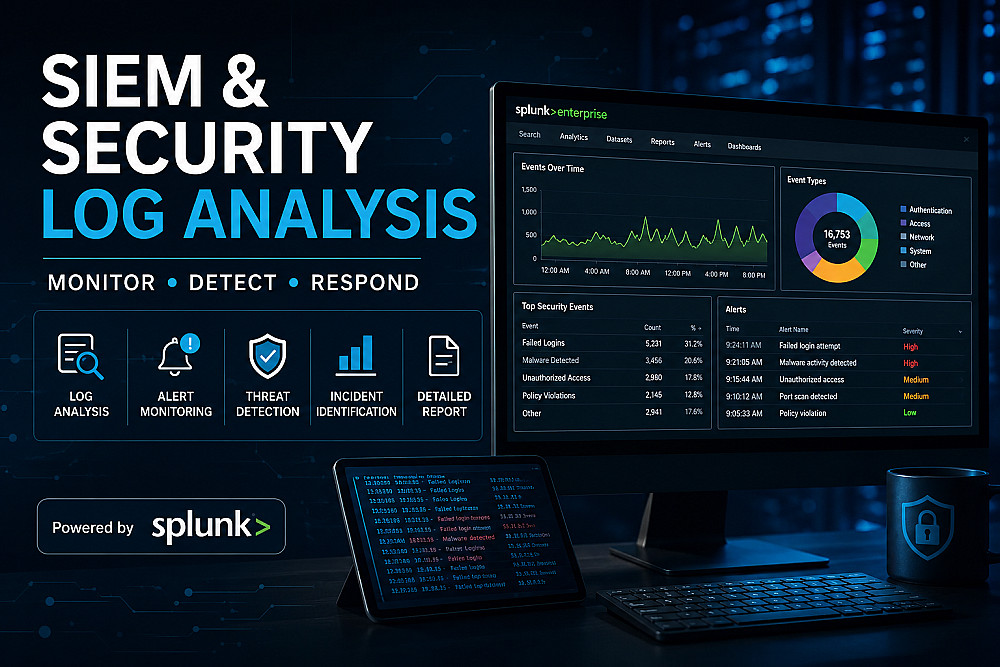
سأقوم بتحليل ملف واحد فقط من سجلات الأمان باستخدام أداة Splunk، بهدف اكتشاف الأنشطة المشبوهة والتنبيهات الأمنية والحوادث المحتملة.
تشمل الخدمة مقابل 5 دولارات:
تحليل ملف سجلات واحد فقط.
الحد الأقصى لحجم الملف 50 ميجابايت.
يدعم التحليل سجلات المصادقة وتسجيل الدخول وسجلات الأنظمة والتنبيهات الأمنية المتاحة.
تغطي الخدمة البيانات الخاصة بـ يوم واحد كحد أقصى.
تحديد محاولات تسجيل الدخول الفاشلة والأنشطة غير المعتادة والتنبيهات المهمة.
تحديد الحوادث الأمنية المحتملة بناءً على السجلات المقدمة.
توضيح أهم النتائج والملاحظات الأمنية.
إعداد تقرير مختصر بصيغة PDF يتضمن النتائج والتوصيات الأساسية.
حدود الخدمة:
تشمل الخدمة تحليل ملف سجلات واحد بحد أقصى 50 ميجابايت ولمدة يوم واحد فقط. ولا تشمل المراقبة المباشرة للأنظمة أو تحليل ملفات متعددة.
مدة التنفيذ: يومان.
يرجى من العميل إرسال ملف السجلات المطلوب تحليله وتوضيح نوع النظام أو مصدر السجلات، إن أمكن.
البائع

معلومات
خدمات أخري للبائع
الخدمات المقترحه