


 العربية
 English
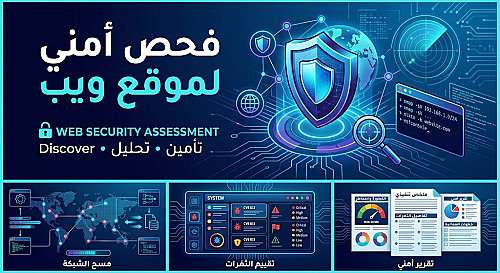
فحص موقعك لاكتشاف الثغرات الأمنية في تطبيقات الويب
الوصف
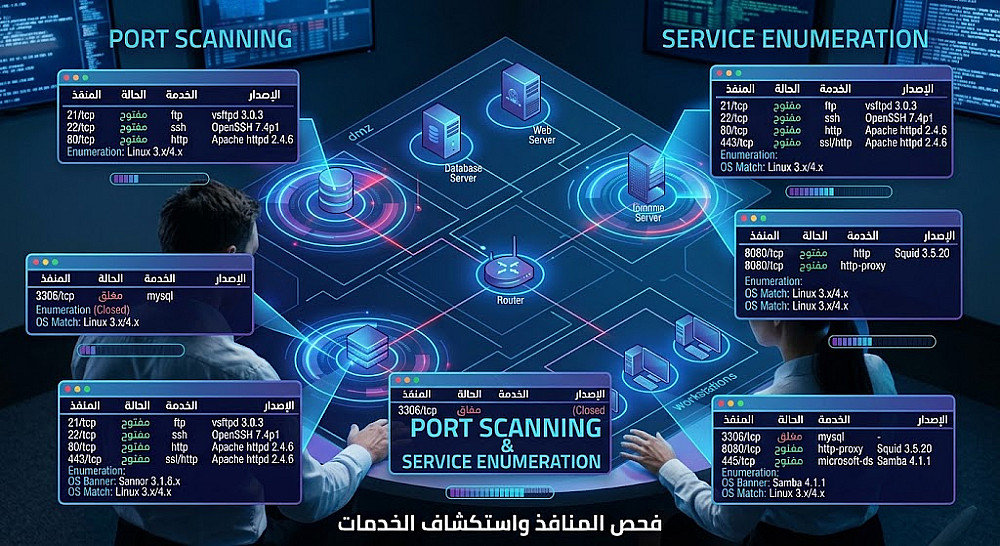
تشمل الخدمة الأساسية فحص موقع ويب واحد أو تطبيق ويب واحد ضمن النطاق الذي يحدده العميل.
يشمل الفحص:
* حتى 5 صفحات أو Endpoints.
* فحص الوظائف الأساسية المتاحة ضمن النطاق المحدد.
* اختبار الثغرات الأمنية الشائعة والمناسبة لطبيعة التطبيق.
* مراجعة النتائج والتحقق من الثغرات المكتشفة.
* تصنيف الثغرات حسب مستوى الخطورة.
* تقديم تقرير مختصر ومنظم يتضمن الثغرات المكتشفة، مستوى الخطورة، والتوصيات الأساسية للمعالجة.
لا تشمل الخدمة الأساسية الاختبارات المتقدمة أو الاختبارات واسعة النطاق، ويمكن توفيرها كإضافة للخدمة حسب حجم ونطاق التطبيق.
يجب أن يكون لدى العميل تصريح قانوني واضح لاختبار الموقع أو التطبيق.
Reconnaissance
اختبار الـ Authentication
اختبار الـ Authorization وAccess Control
فحص Input Validation
اختبار SQL Injection
اختبار Cross-Site Scripting (XSS)
اختبار File Path Traversal
فحص Security Misconfigurations
تحليل الـ HTTP Requests & Responses
اختبار الـ Session Management
مراجعة النتائج والتحقق منها
تصنيف الثغرات حسب مستوى الخطورة
تقديم توصيات واضحة لمعالجة الثغرات
الأدوات والمنهجيات المستخدمة حسب طبيعة التطبيق:
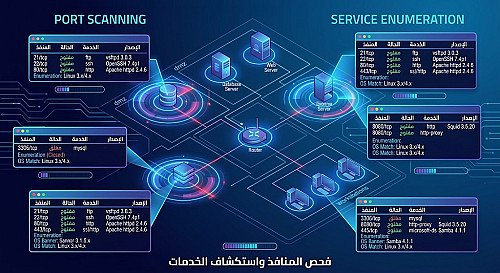
Burp Suite – OWASP Methodology – Nmap وغيرها من أدوات اختبار الاختراق المناسبة.
ملاحظة:
يتم تنفيذ جميع الاختبارات فقط على المواقع والتطبيقات التي يملك العميل تصريحًا قانونيًا لاختبارها.
البائع
بائع مستوي: جديد
| اخر ظهور: منذ أسبوعين
متخصصة في الأمن السيبراني واختبار الاختراق أقدم خدمات فحص أمان تطبيقات الويب والشبكات واكتشاف الثغرات الأمنية وتحليل المخاطر. أستخدم أدوات ومنهجيات م ....
تواصل معيمعلومات
خدمات أخري للبائع
الخدمات المقترحه


