العربية
 English
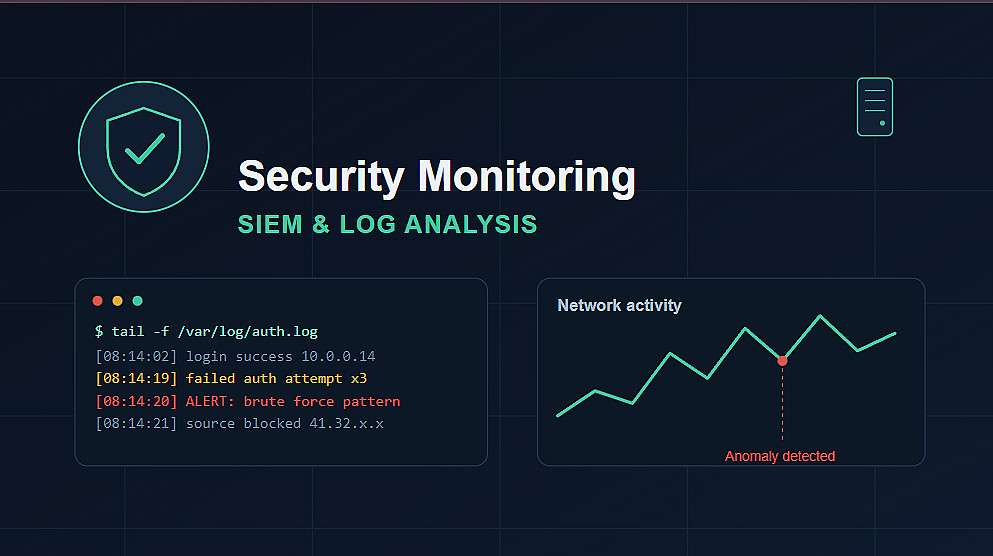
مراقبة وتحليل الأحداث الأمنية للشبكة باستخدام أدوات SIEM
الوصف
هل تحتاج إلى مراقبة شبكتك أو أنظمتك لاكتشاف الأنشطة المشبوهة قبل أن تتحول إلى اختراق فعلي؟
أقدم لك خدمة مراقبة وتحليل الأحداث الأمنية (Security Monitoring)
ماذا سوف تحصل مقابل المبلغ المدفوع:
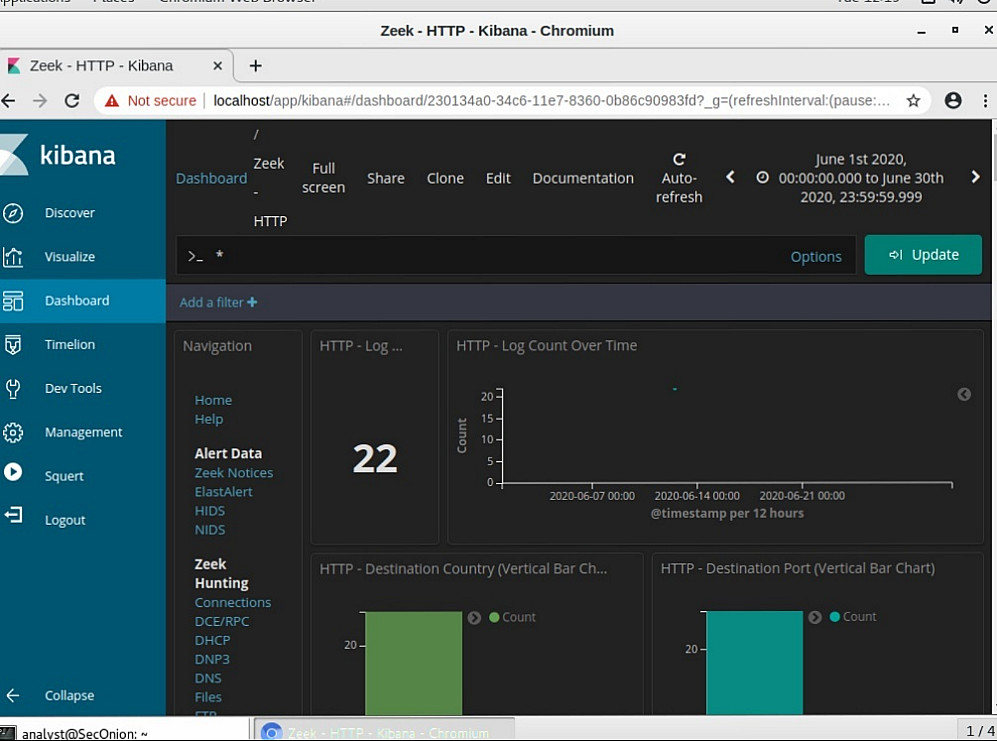
- إعداد وتهيئة أدوات SIEM الأساسية (مثل Splunk / Chronicle) لجمع وتحليل السجلات (Logs)
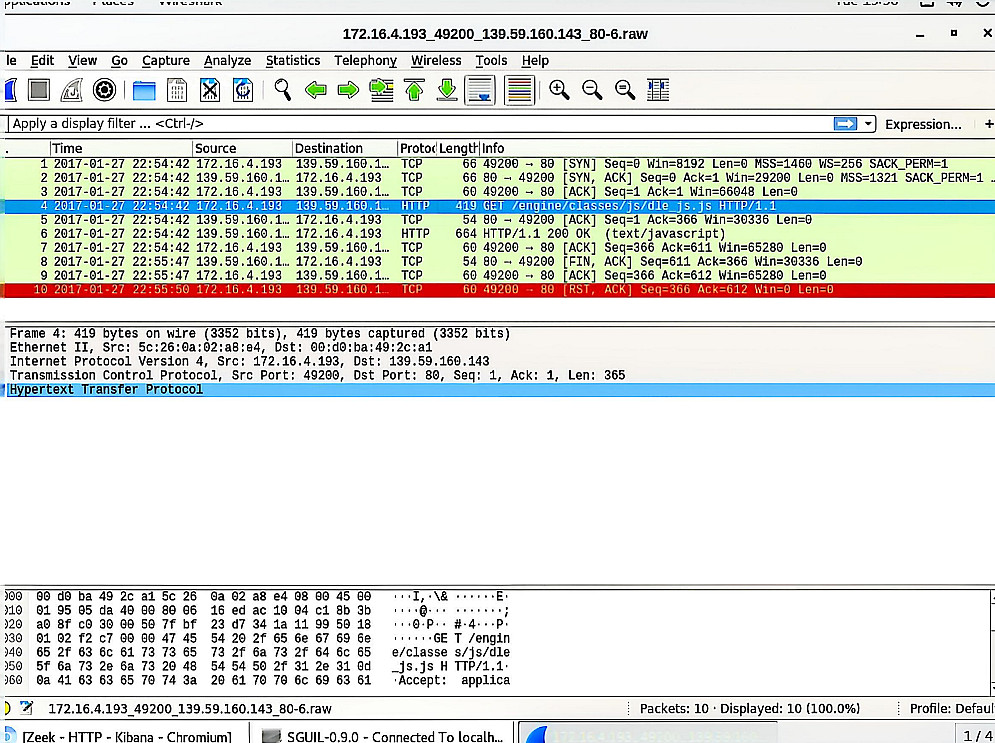
- تحليل حركة الشبكة والتقاط الحزم باستخدام Wireshark وtcpdump لرصد الأنشطة غير الطبيعية
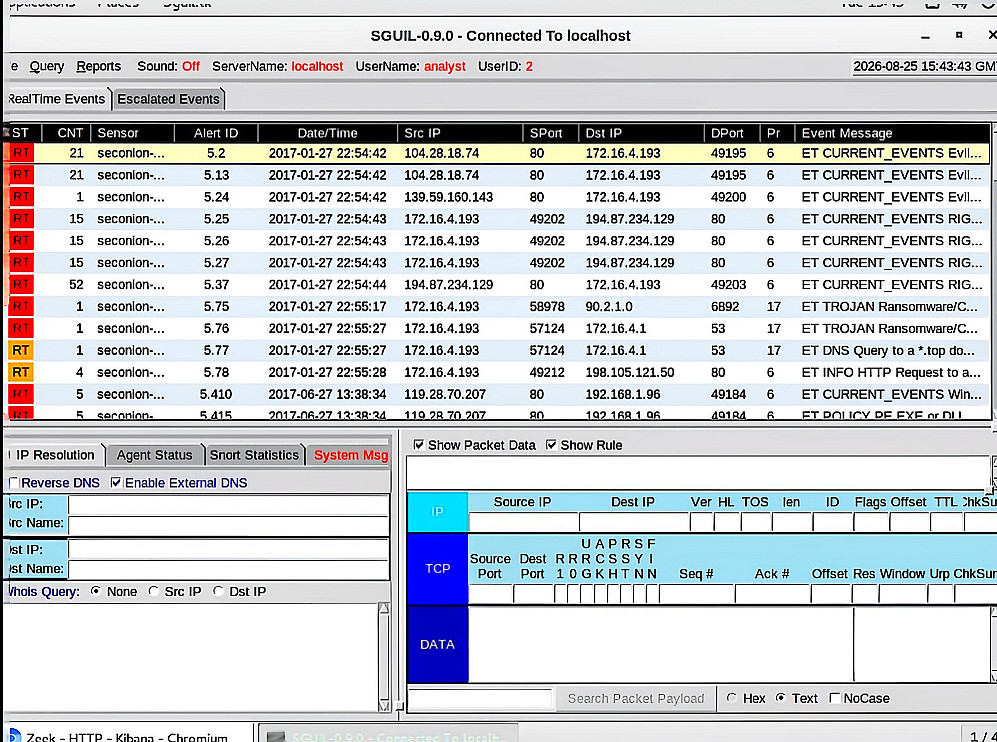
- اكتشاف الأنماط المشبوهة والمحاولات المحتملة للاختراق (Threat Detection)
- إعداد تقرير واحد واضح توثّق الأحداث الأمنية والتوصيات اللازمة للتعامل معها
- تقديم استشارة حول كيفية بناء استجابة أولية للحوادث الأمنية (Incident Response Basics)
هذه الخدمة مناسبة للشركات الصغيرة والمتوسطة التي تحتاج عين مراقبة إضافية على شبكتها، أو لأصحاب المشاريع الراغبين في فهم وضعهم الأمني الحالي قبل اتخاذ قرارات استثمار أكبر في الأمن السيبراني.
أرسل لي تفاصيل بيئة العمل لديك (حجم الشبكة، الأنظمة المستخدمة)، وسأقدم لك خطة مراقبة وتحليل مناسبة لاحتياجك
البائع

معلومات
خدمات أخري للبائع
الخدمات المقترحه