 العربية
 English
تحليل سجلات الأنظمة واكتشاف الهجمات والأنشطة المشبوهة
الوصف
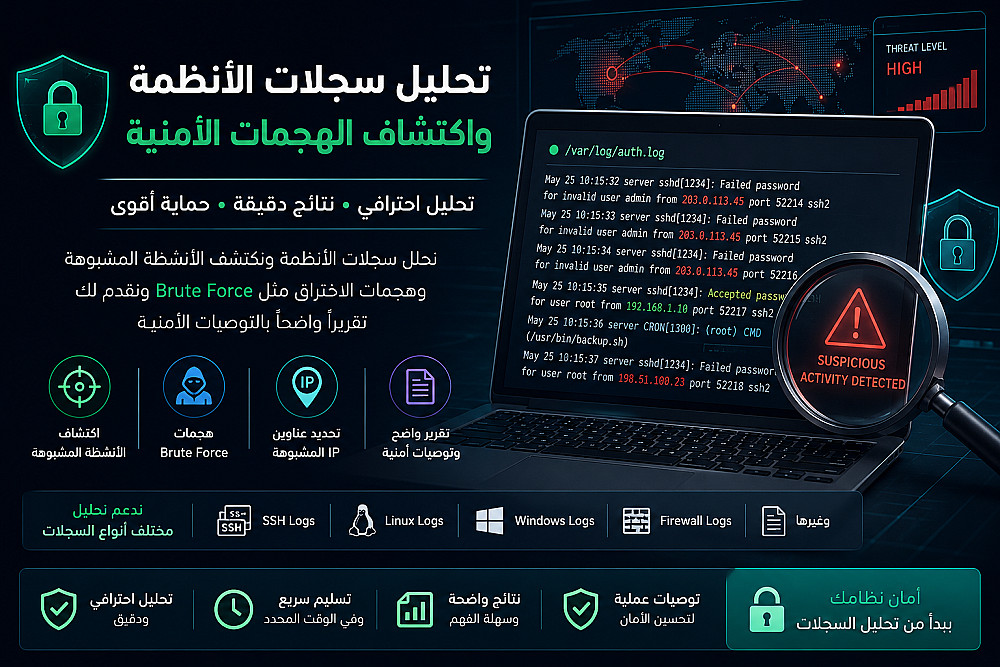
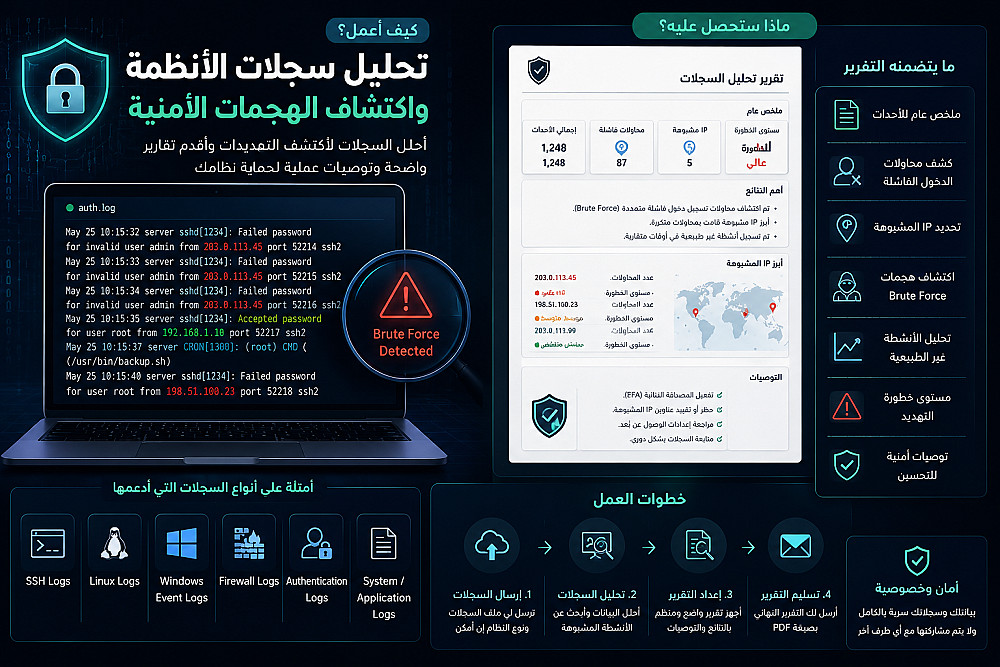
تحليل سجلات الأنظمة واكتشاف الهجمات الأمنية
أقدم خدمة احترافية لتحليل سجلات الأنظمة (Logs) واكتشاف الأنشطة المشبوهة والهجمات الأمنية، مع توضيح النتائج والتوصيات الأمنية المناسبة.
تشمل الخدمة تحليل:
* SSH Logs
* Linux Logs
* Windows Event Logs
* Authentication Logs
* Firewall Logs
* System Logs
سأقوم بتحليل السجلات لاكتشاف محاولات تسجيل الدخول الفاشلة، هجمات Brute Force، عناوين IP المشبوهة، الأنشطة غير الطبيعية (Anomalies)، ومؤشرات الاختراق المحتملة.
سيحصل العميل على تحليل واضح ومنظم للنتائج، بالإضافة إلى توصيات تساعد على تحسين مستوى الأمان وتقليل مخاطر الهجمات.
يجب أن تكون البيانات أو الأنظمة المقدمة للتحليل مملوكة للعميل أو لديه تصريح قانوني لتحليلها.
البائع

معلومات

خدمات أخري للبائع
الخدمات المقترحه