 العربية
 English
Remote Access
الوصف
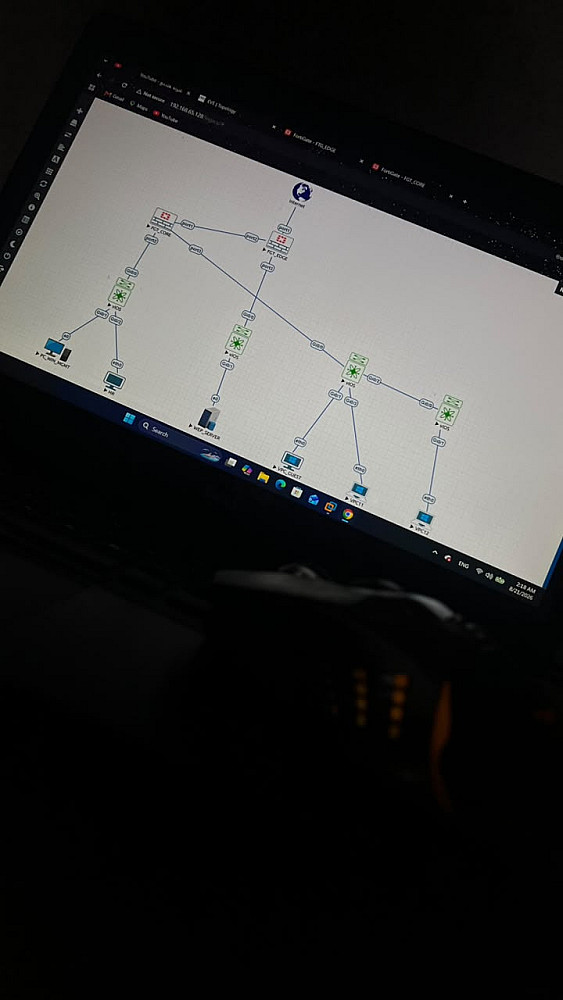
المشروع عبارة عن تصميم وتطبيق محاكاة كاملة لشبكة مؤسسية متكاملة بأسلوب Multi-Tier / Enterprise Architecture عبر بيئة EVE-NG. يشمل المشروع المكونات والتفاصيل التالية:
التوجيه وجدران الحماية (Firewalls): بناء جداري حماية متتاليين (FGT_EDGE لربط الشبكة بالإنترنت و FGT_CORE لإدارة التوجيه الداخلي والأمان).
التأمين والسياسات: ضبط سياسات جدار الحماية (Firewall Policies)، وإعادة توجيه المنافذ والـ NAT، وعزل الشبكات لحماية السيرفرات والأجهزة الداخلية.
البنية التحتية والربط الداخلي: ربط مفاتيح التبديل (Cisco vIOS Switches) وتوزيع الأجهزة بداخلها، بما في ذلك أجهزة الإدارة (PC_WIN_MGMT)، أجهزة الموارد البشرية (HR)، خوادم الويب (WEB_SERVER)، وشبكات الضيوف والأجهزة الملحقة (VPC_GUEST, VPC11, VPC12).
الاختبار والتأكد: اختبار التوجيه الكامل (Routing)، وضمان حماية خادم الويب وعزل الشبكات الفرعية عن بعضها بشكل آمن
البائع

بائع مستوي: جديد
Network Security
| اخر ظهور: منذ 3 أسابيع
Networks student at October Technological University (graduating 2027), passionate about building and securing enterprise networks. CCNA certified, and re ....
تواصل معيمعلومات
الخدمات المقترحه