 العربية
 English
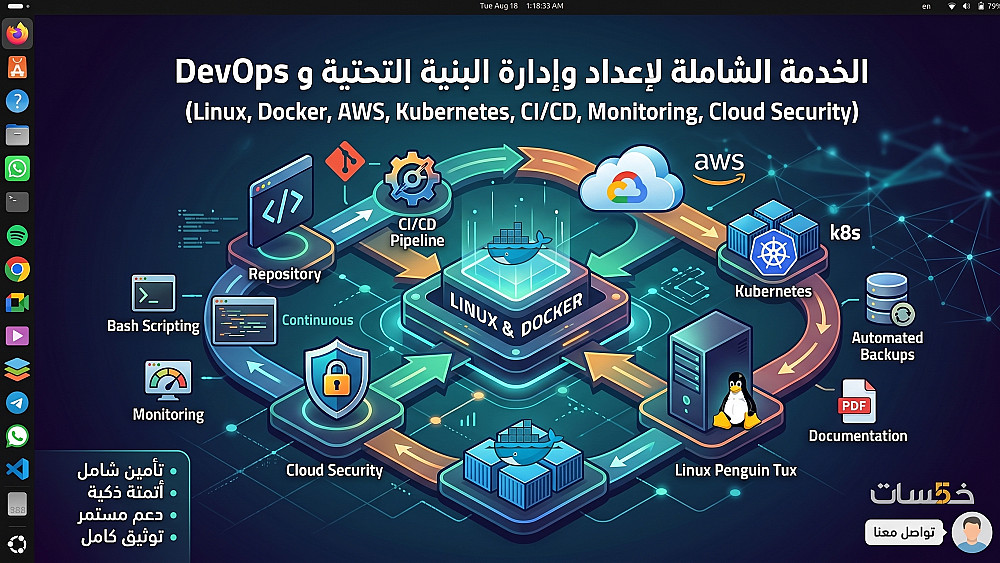
الخدمة الشاملة لإعداد وإدارة سيرفرات Linux وبنية DevOps التحتية
الوصف
السلام عليكم ورحمة الله وبركاته،
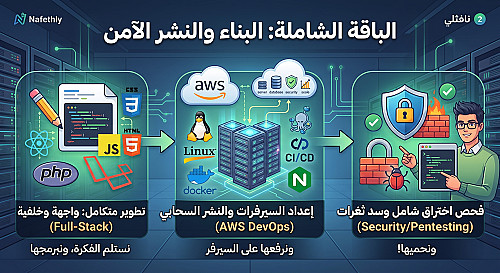
أقدم لك خدمة متكاملة لإعداد، تأمين، وإدارة السيرفرات والبنية التحتية لتطبيقاتك باستخدام أفضل ممارسات الـ DevOps الحديثة لضمان أداء مستقر، آمن، وقابل للتوسع.
سواء كنت بحاجة إلى استضافة تطبيقك (Laravel, Node.js, Flask)، أو أتمتة عمليات النشر، أو تأمين خوادمك السحابية (AWS وغيرها)، فأنا هنا لمساعدتك في بناء بيئة عمل احترافية.
تشمل الخدمة الأساسية :
إعداد سيرفر Linux واحد (Ubuntu, Debian, CentOS, أو Rocky Linux).
تحديث النظام وتثبيت الحزم البرمجية الأساسية.
إعداد جدار الحماية الأساسي (UFW) وتأمين منافذ السيرفر.
تأمين تسجيل الدخول باستخدام مفاتيح التشفير (SSH Keys) بدلاً من كلمات المرور.
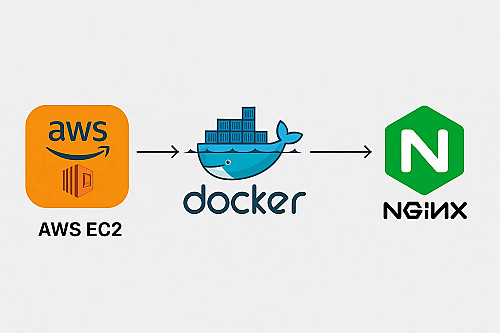
تثبيت وتجهيز بيئة الحاويات (Docker & Docker Compose).
تطويرات الخدمة (الإضافات):
نشر تطبيق متكامل مع قاعدة البيانات: إعداد Docker Compose لتشغيل تطبيقك (مثل Laravel أو Node.js) مع قواعد البيانات (MySQL, Redis)، وضبط Nginx كـ Reverse Proxy.
إضافة شهادة أمان SSL وربط النطاق: ربط الدومين الخاص بك (عبر Route 53 أو غيره) وتثبيت شهادة SSL مجانية (Let's Encrypt) للتصفح الآمن (HTTPS).
إعداد خط سير عمل للنشر التلقائي (CI/CD): بناء Pipeline باستخدام GitHub Actions لاختبار ونشر الكود تلقائياً بمجرد رفعه إلى المستودع.
إعداد وتأمين البنية السحابية على AWS: بناء بنية تحتية متكاملة من الصفر تشمل (EC2, Elastic IPs, S3) مع ضبط إعدادات الأمان (Security Groups).
نظام نسخ احتياطي آلي (Automated Backups): برمجة سكربت Bash مخصص وجدولته (Cron Jobs) لأخذ نسخ احتياطية دورية من قواعد البيانات وملفاتك الهامة، مع إمكانية رفعها إلى تخزين سحابي مثل S3.
فحص وتأمين البيئة (DevSecOps): فحص الحاويات والسيرفر بحثاً عن الثغرات باستخدام أدوات مثل Trivy، أو إعداد بيئة معزولة (Sandboxing) لمزيد من الأمان.
لماذا تختار هذه الخدمة؟
تطبيق صارم لأفضل الممارسات الأمنية (Security Best Practices).
تسليم العمل بشكل منظم وموثق ليسهل عليك متابعة النظام لاحقاً.
تصميم البنية التحتية لتكون مرنة وقابلة للتوسع مع نمو مشروعك.
ملاحظة: يرجى مراسلتي قبل طلب الخدمة لمناقشة متطلبات مشروعك وتحديد التطويرات المناسبة والوقت اللازم للتنفيذ بدقة.
البائع
بائع مستوي: جديد
Devops Engineer
| اخر ظهور: منذ أسبوعين
المسمى الوظيفي (Title): مهندسة أنظمة سحابية و DevOps | ممثلة لفريق تقني متكامل (برمجة وحماية) النبذة الشخصية (About Me): مرحباً بك، أنا إيمان علاء جبري ....
تواصل معيمعلومات
خدمات أخري للبائع
الخدمات المقترحه