


 العربية
 English
تصميم بنية تحتية سحابية متكاملة على AWS باستخدام Terraform | Multi-VPC Peering & Bastion Architecture
منذ أسبوع
عرض العمل
الوصف
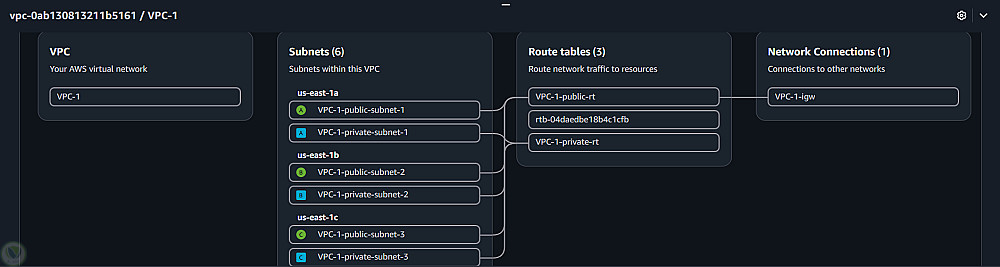
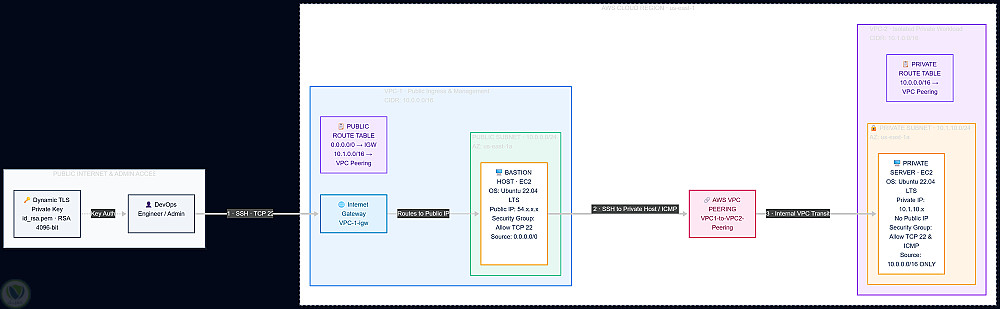
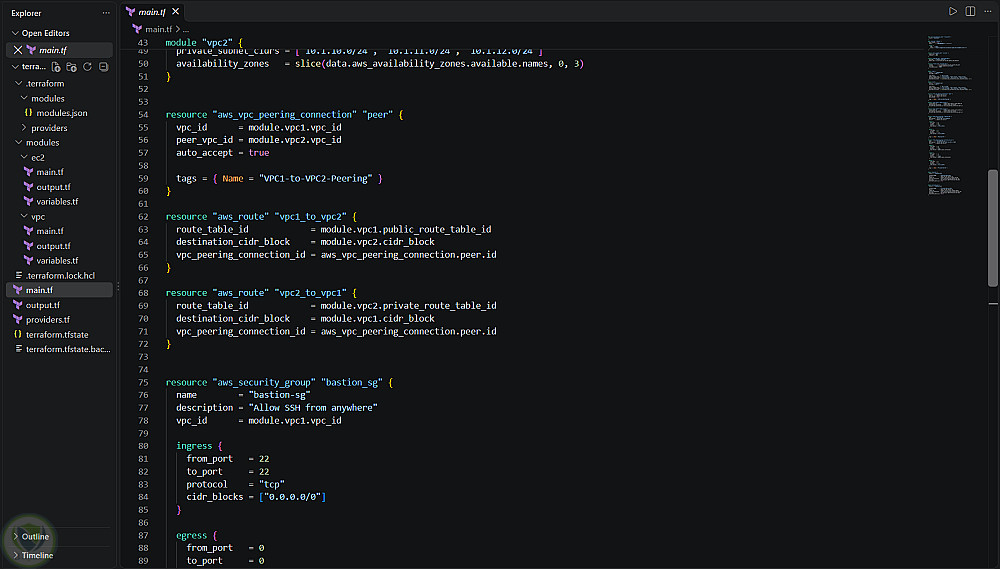
يهدف المشروع إلى إنشاء بيئة شبكية آمنة تتكون من شبكتين افتراضيتين منفصلتين مع ربطهما عبر VPC Peering، مع تطبيق نموذج أمان يعتمد على تقنية Bastion Host للوصول إلى الخوادم الموجودة في Private Subnets دون كشفها مباشرة للإنترنت
المكونات و المعمارية التقنية :
1. وحدات قابلة لإعادة الاستخدام:
- بناء موديول مخصص للشبكات "VPC Module" يدعم تقسيم الــ Subnets وتوزيعها على عدة مناطق جغرافي لضمان توفر الخدمة
- بناء موديول للخوادم "EC2 Module" لإدارة وتوفير الموارد بكفاءة وسهولة.
2. الربط الشبكي المتعدد (Multi-VPC & Peering):
- إنشاء شبكتين سحابيتين مستقلتين ("VPC-1" و "VPC-2").
- ربط الشبكتين باستخدام AWS VPC Peering Connection مع تكوين Route Tables لنقل البيانات داخلياً بأقل زمن تأخير
3. الأمان وحماية الموارد:
- إطلاق Bastion Host في الشبكة العامة Public Subnet ليكون هو المنفذ الوحيد المسموح له بالوصول عن بعد.
- إطلاق خادم السيرفر في الشبكة الخاصة Private Subnet المعزولة كلياً عن الإنترنت العام، مع ضبط Security Groups لتسمح فقط بالاتصال
القادم من نطاق الـ Bastion Host.
التفاصيل
| المشاهدات | 0 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - اخري |
حساب المستخدم

بائع مستوي: جديد
DevOps Engineer
| اخر ظهور: منذ 4 أيام
مهندس Cloud & DevOps متخصص في بناء وتطوير البنية التحتية السحابية وأتمتة بيئات العمل. أساعدك في إعداد وتأمين السيرفرات، وإدارة الأنظمة بكفاءة لضمان استقرار ....
وظفني