 العربية
 English
تأمين بيئة AWS باستخدام IAM وSecurity Groups
منذ أسبوعين
عرض العمل
الوصف
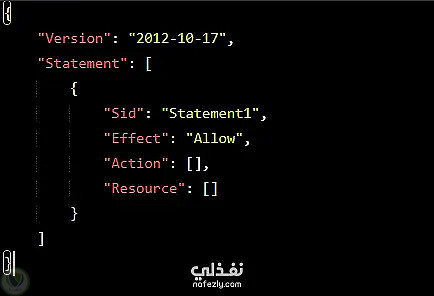
قمت بتنفيذ بيئة AWS تجريبية ركزت فيها على تطبيق أساسيات أمن السحابة، من خلال إعداد IAM Roles وPolicies للتحكم في صلاحيات الوصول إلى الموارد، بالإضافة إلى إعداد Security Groups للتحكم في حركة المرور إلى خدمات AWS.
تم تطبيق مبدأ Least Privilege قدر الإمكان، مع تقييد الوصول إلى الموارد والخدمات حسب الحاجة، ومراجعة قواعد الشبكة لتقليل مخاطر الوصول غير المصرح به.
الأدوات والخدمات المستخدمة:
AWS IAM – EC2 – VPC – Security Groups