


 العربية
 English
تقرير حول التحقيق الجنائي الرقمي باستخدام PowerShell - اكتشاف استمرارية سجل النظام عبر Sysmon
منذ أسبوع
عرض العمل
الوصف
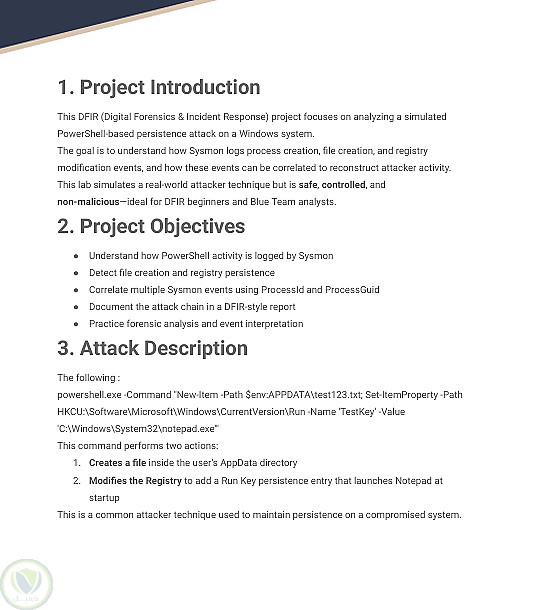
تحليل أمني لنظام ويندوز باستخدام Sysmon
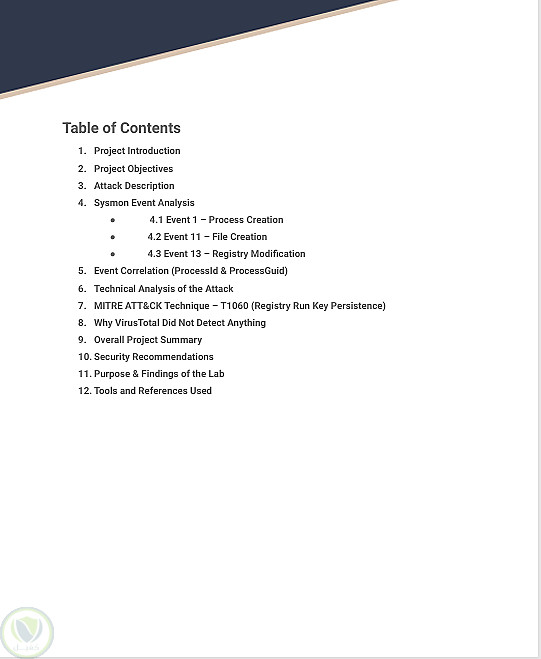
قمتُ بتنفيذ مشروع عملي في مجال الأمن السيبراني يهدف إلى تحليل نشاط نظام ويندوز باستخدام أداة Sysmon، مع التركيز على اكتشاف السلوكيات المشبوهة وربط الأحداث للوصول إلى فهم كامل للهجوم
يشمل المشروع:
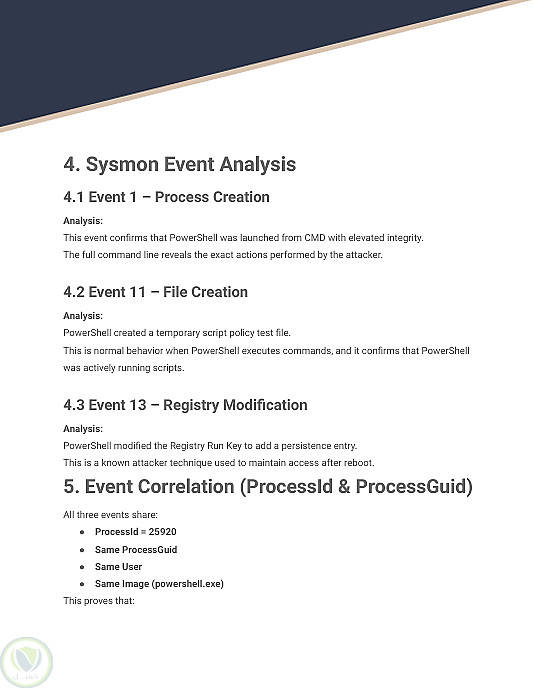
جمع الأحداث من Sysmon وتحليلها بشكل منهجي
تتبع العمليات عبر ProcessId و ProcessGuid
تحليل نشاط PowerShell وتحديد الأوامر الضارة
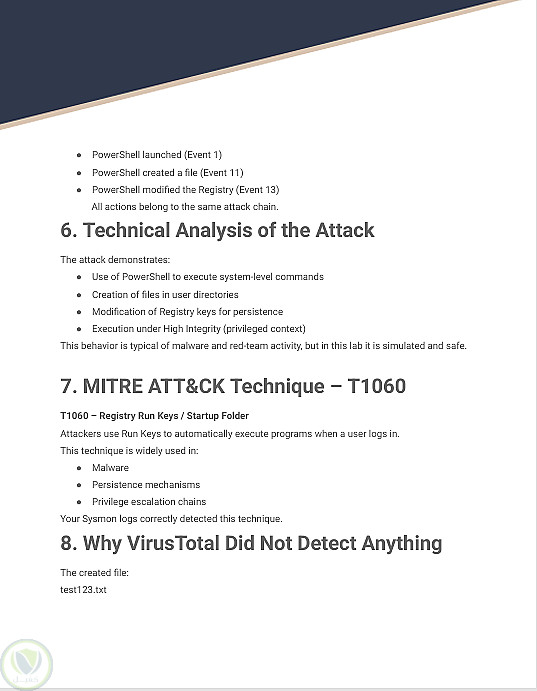
اكتشاف مؤشرات الاختراق (IOCs) داخل السجلات
ربط الأحداث للوصول إلى تسلسل الهجوم
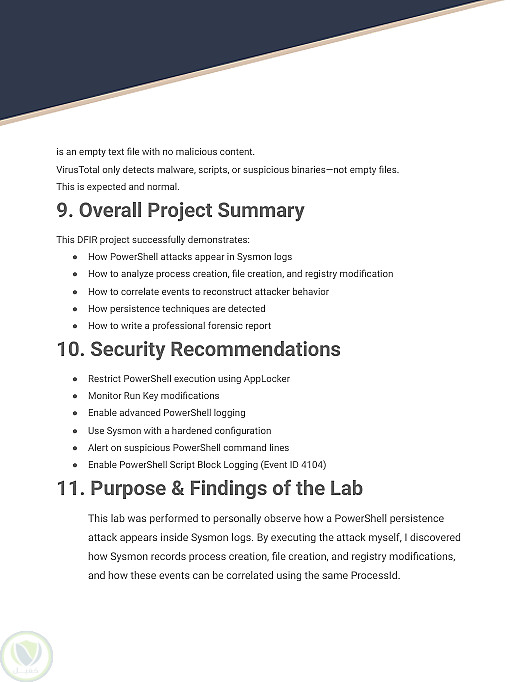
كتابة تقرير احترافي يوضح النتائج، الأدلة، والتوصيات الأمنية
التفاصيل
| المشاهدات | 0 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات |
حساب المستخدم

بائع مستوي: جديد
Validation Specialist | Penetration Tester
| اخر ظهور: منذ 4 أيام
خبرة 4+ سنوات في مجال التدقيق وفحص البيانات وأداء المطورين الوظيفي والمنطقي وتجربة المستخدم العمل من خلال استخدام الفحص اليدوي وأيضا الأدوات المخصصة للحصو ....
وظفني